Dieser Artikel beschreibt ausführlich, wie Kundendaten in Cintoo gespeichert werden, welche Hosting-Optionen es gibt, wie Cintoo verschiedene Sicherheitsthemen handhabt, welche Zertifizierungen vorliegen usw.
Einführung
Die Cintoo-Lösung für Reality-Data-Management und Zusammenarbeit wird über die Cloud bereitgestellt.
Die Cloud bietet Flexibilität, Skalierbarkeit und Zuverlässigkeit, um bei Bedarf einfach mehr Rechenleistung, Speicher oder neue Dienste hinzuzuschalten, sodass Cintoo mit Ihnen wachsen kann.
Sicherheit in der Cloud gilt zudem als besser als in lokalen Umgebungen (On-Premises), mit umfassenden Sicherheitszertifizierungen und -akkreditierungen, Datenverschlüsselung und starkem physischem Schutz der Rechenzentren. All dies bietet eine sicherere Möglichkeit, die IT-Infrastruktur Ihres Unternehmens zu verwalten.
Unterschiedliche Organisationen haben unterschiedliche Cloud-Anforderungen, die häufig durch die IT-Strategie, die vorhandene Infrastruktur und die Sicherheitsrichtlinien bestimmt werden. Cintoo bietet Flexibilität bei den Cloud-Optionen und stützt sich dabei auf Microsoft Azure und Amazon Web Services (AWS), die beiden weltweit größten Anbieter von Cloud-Diensten.
Dieses Dokument beschreibt verschiedene Optionen sowie die allgemeinen Cybersicherheitsmaßnahmen, die Cintoo umgesetzt hat, um seinen Kunden einen möglichst sicheren Cloud-Service zu gewährleisten. Weitere Informationen können nach Unterzeichnung einer Geheimhaltungsvereinbarung (NDA) offengelegt werden.
INHALTSVERZEICHNIS
- Kundenmetadaten im Vergleich zu Kundendateien
- Cloud-Hosting-Optionen für Kundendaten
- Hybrid-Cloud-Option
- Datentrennung
- Zugriffsverwaltung und Authentifizierung
- Single Sign-On (SSO) für Unternehmen
- Multi-Faktor-Authentifizierung (MFA)
- SOC-2-Konformität
- ISO-27001-Zertifizierung
- Penetrationstests
- FedRAMP
- DSGVO
- Datenaufbewahrung und Löschung
- Datensicherung & Wiederherstellung
- Notfallwiederherstellung und Geschäftskontinuität
- Service-Level-Ziele
- Verschlüsselung
Kundenmetadaten im Vergleich zu Kundendateien
Cintoo unterteilt Kundendaten in zwei unterschiedliche Typen:
- Kundenmetadaten sind alle Daten, die Nutzer, Mitglieder oder Betrachter betreffen.
- Kundendateien sind die vom Kunden hochgeladenen Daten sowie die vom Kunden bei der Verwendung der Cintoo-Werkzeuge erzeugten Daten.
Cloud-Hosting-Optionen für Kundendaten
Vorbemerkung:
- Alle Kundendaten werden in verschiedenen Rechenzentrumsregionen von Microsoft Azure, Amazon Web Services (AWS) oder in Google-Rechenzentren gespeichert.
- Kundendateien werden in Objektspeichern gespeichert (Microsoft Azure Blob, AWS S3 oder ein beliebiger kompatibler Speicher).
- Kundenmetadaten werden in einer SQL-Datenbank gespeichert, die derzeit in Microsoft Azure gehostet wird.
- In den Büros von Cintoo befinden sich weder Kundenmetadaten noch Kundendateien auf lokalen Servern oder in lokalen Repositories.
Definitionen:
Eine Rechenzentrumsregion ist eine Gruppe aus einem oder mehreren Rechenzentren, die durch ein Netzwerk mit geringer Latenz und hoher Bandbreite miteinander verbunden sind. Sie liegt in der Regel innerhalb eines abgegrenzten Marktes oder einer geografischen Zone und umfasst typischerweise zwei oder mehr Regionen, wodurch die Datenresidenz und die Compliance-Grenzen gewahrt bleiben. So können Organisationen mit besonderen Anforderungen an Datenresidenz und Compliance ihre Daten und Anwendungen in ihrer Nähe halten.
Ein Content Delivery Network (CDN) kann bei der Auswahl der Hosting-Option für ein bestimmtes Projekt aktiviert oder nicht aktiviert werden. Ein CDN ist ein geografisch verteiltes Netzwerk von Proxyservern und deren Rechenzentren. Ein CDN sorgt für hohe Verfügbarkeit und hohe Leistung für Endnutzer.
- Wenn ein CDN verwendet wird, werden die Daten vorübergehend im CDN zwischengespeichert, um die Streaming-Leistung für Endnutzer zu verbessern, die sich an beliebigen Orten weltweit befinden können. Die Daten werden 30 Tage nach dem letzten Zugriff aus dem CDN entfernt.
- Wenn kein CDN verwendet wird, verbleiben die Daten stets in der ausgewählten Rechenzentrumsregion, ohne Verteilung auf Proxyserver.
Cintoo-Hosting-Architektur

Hosting-Optionen
Kundenmetadaten werden derzeit in einer verwalteten SQL-Datenbank gespeichert, die gehostet wird in:
- Entweder in Central US (Iowa), mit einem Backup in East US (Virginia).
- Oder in der Region West Europe (Niederlande - Amsterdam), mit einem Backup in Azure North Europe (Irland - Dublin).
- Oder in der Region Canada Central (Toronto), mit einem Backup in Canada East (Quebec City), für Konten, die auf ca.cintoo.cloud gehostet werden.
- Der Kunde kann bei Cintoo beantragen, vor der Erstellung des ersten Projekts eine dieser 3 Optionen (US / EU / Kanada) auszuwählen.
Region Kanada
Auf ca.cintoo.cloud gehostete Konten behalten ihre Daten in Kanada: Kundenmetadaten, Kundendateien, die Datenverarbeitung (einschließlich der Verarbeitung von 360-Videos) und E-Mail-Benachrichtigungen verbleiben in Kanada, mit folgenden Ausnahmen:
- Mit einer Ricoh-Kamera aufgenommene 360-Videos werden zunächst in die Ricoh360 Cloud hochgeladen, entweder US (AWS) oder EU, abhängig vom für das Abonnement gewählten Tenant, und anschließend nach Kanada synchronisiert. Die Originalvideos bleiben in der Ricoh360 Cloud gespeichert.
- E-Mail-Zustellprotokolle, einschließlich der E-Mail-Adressen der Empfänger, werden an die Monitoring-Plattform von Cintoo in der EU gesendet.
Für Kundendateien kann der Projektmanager beim Erstellen eines Projekts eine von 2 Hosting-Optionen auswählen: AWS - Canada (Central) oder Azure - Canada Central (Toronto). Für die Region Kanada ist kein CDN verfügbar.
Kundendateien werden in einer der folgenden Cloud-„Regionen“ gespeichert, abhängig von der Hosting-Option, die der Projektmanager des Kunden beim Erstellen eines Projekts gewählt hat.
- Wenn ein CDN verwendet wird, erfolgt das Hosting je nach Standort des Kunden entweder in Europa (AWS Frankfurt) oder in den USA (AWS Ohio), mit möglicher Zwischenspeicherung an jedem beliebigen CDN-Point-of-Presence.
- Wenn kein CDN verwendet wird, kann der Projektmanager für jedes Projekt einzeln die folgenden Cloud-Optionen auswählen:
- AWS - Asia Pacific (Sydney)
- AWS - Asia Pacific (Jakarta)
- AWS - Canada (Central)
- AWS - Europe (Frankfurt)
- AWS - Europe (London)
- AWS - US East (N. Virginia)
- AWS - US West (Oregon)
- Azure - Australia East (Sydney)
- Azure - Brazil South (Sao Paulo State)
- Azure - Canada Central (Toronto)
- Azure - France Central (Paris)
- Azure - Norway (Oslo / Stavanger)
- Azure - Southeast Asia (Singapore)
- Azure - Switzerland North (Zurich)
- Azure - UK South (London)
- Azure - West Europe (Netherlands)
- Azure - West US (Washington)
- Google - Europe North (Finland)
- Wenn die Region, die Sie für Ihr Projekt tatsächlich benötigen, nicht in dieser Liste enthalten ist, wenden Sie sich bitte an das Cintoo-Team unter support@cintoo.com, um die Verfügbarkeit weiterer von Azure und AWS angebotener Regionen zu prüfen (es können zusätzliche Gebühren anfallen):
- Einige der US-Regionen von Azure und AWS verfügen über eine FedRAMP-Zertifizierung (Federal Risk and Authorization Management Program), die für Projekte mit US-Bundes- und Regierungsbehörden erforderlich sein kann. FedRAMP-Optionen in Cintoo.
Die Skalierbarkeit des Dienstes wird durch den Einsatz elastischer Cloud-Ressourcen gewährleistet, die in Echtzeit engmaschig überwacht werden. Die Anwendungsleistung wird kontinuierlich überwacht und verbessert, damit die Plattform hinsichtlich Nutzern, Projekten, Scans usw. skalierbar bleibt.
Hybrid-Cloud-Option
Die Hybrid-Cloud-Option steht Organisationen zur Verfügung, die sicherstellen müssen, dass Kundendateien innerhalb des eigenen Netzwerks der Organisation gespeichert werden.
- Alle Kundendateien bleiben in den privaten Azure- oder AWS-Instanzen der Organisation gespeichert, wobei Cintoo diese Daten direkt aus diesem privaten Speicher in den Browser des Nutzers streamt.
- Cintoo ermöglicht anschließend den Zugriff auf die Anwendung Cintoo Connect innerhalb der eigenen Cloud-Umgebung des Kunden, sodass Nutzer direkt in der Cloud des Kunden auf Kundendateien zugreifen und gemeinsam daran arbeiten können.
Kundenmetadaten bleiben in Central US (Iowa), in der Region West Europe oder in der Region Canada Central gehostet, abhängig von der Auswahl des Kontoadministrators bei der Erstellung des Cintoo-Kontos. Backups werden an einem anderen Standort gespeichert.
Für die Implementierung der Option Hybrid Cloud fallen zusätzliche Gebühren an.
Datentrennung
Für Kundenmetadaten:
- Da Cintoo eine Community-Plattform ist, verarbeitet sie die Daten mehrerer Kunden, die möglicherweise Nutzern Zugriff gewähren, die bereits ein Cintoo-Konto bei anderen Kunden oder aus früheren Aufträgen haben.
- Für Nutzer, die über die generische URL (aec.cintoo.com) auf Cintoo zugreifen, gibt es einen Standard-Tenant, der es ermöglicht, Nutzer zwischen verschiedenen Konten oder Kunden zu teilen.

- Für Nutzer, die über eine benutzerdefinierte URL (company.cintoo.cloud) auf Cintoo zugreifen, gibt es einen Tenant pro Kunde:

Für Kundendateien:
- Die Trennung der Daten der einzelnen Projekte wird sichergestellt, indem Kundendateien für jedes Projekt in einem eigenen Ordner im Objektspeicher (oder sogar in einem eigenen Objektspeicher) gespeichert werden.
- Wird die Hosting-Option Hybrid Cloud gewählt, können Kundendateien vom Kunden selbst gespeichert und kontrolliert werden.
Zugriffsverwaltung und Authentifizierung
Die Standard-Authentifizierungsmethode auf der Cintoo-Plattform basiert auf Login und Passwort, unter Anwendung der empfohlenen Sicherheitsmaßnahmen und bewährten Verfahren.
Die Nutzerzugriffsverwaltung ist in die Cintoo-Plattform integriert. Sie wird von Kunden mit der Rolle Kontoadministrator und der Funktion Rollen und Berechtigungen gesteuert. Diese sind anpassbar, um den Administratoren, die Rollen und Berechtigungen für ihre Nutzer einrichten, die passende Granularität zu bieten.
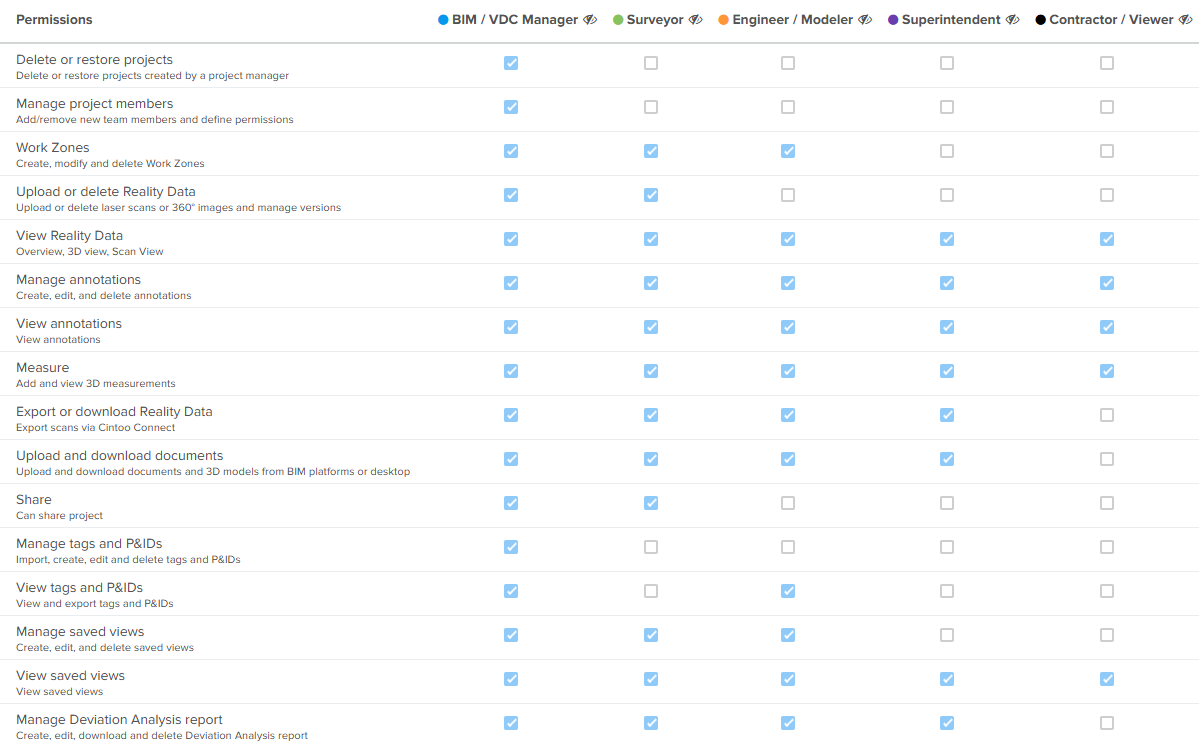
Zusätzlich zu diesen 5 voreingestellten Rollen können Kontoadministratoren auch benutzerdefinierte Rollen für eine feinere Granularität definieren.
Ein Audit-Protokoll aller Nutzereinladungen zu einem bestimmten Projekt wird geführt und ist in der Anwendung einsehbar. Kontoadministratoren können Nutzungsberichte über die Registerkarte Administration in Cintoo exportieren, die Informationen zu allen Nutzern in allen Projekten für jeden Tag der letzten Woche, des letzten Monats oder der letzten 3 Monate enthalten. Die verfügbaren Informationen sind die folgenden.

Jeder Zugriff auf Kundendaten und jeder Anmeldeversuch wird protokolliert, sodass verdächtige Aktivitäten nachverfolgt, untersucht und geprüft werden können. Die Verantwortung für die Zuweisung der richtigen Rollen und Berechtigungen an die richtigen Nutzer liegt jedoch bei den Administratoren und Co-Administratoren.
Alle eigenen Anwendungen von Cintoo sind mit Azure AD Single Sign-On (SSO) gesichert, wobei MFA für alle Nutzer verpflichtend aktiviert ist.
Auf Kundendaten können nur die Support-Ingenieure von Cintoo nach ausdrücklicher Genehmigung des Kunden zugreifen, und nur dann, wenn dies zur Untersuchung von Produktionsvorfällen und zur Behebung von Fehlern erforderlich ist. Ein solcher Zugriff wird protokolliert und kann geprüft werden.
Single Sign-On (SSO) für Unternehmen
Cintoo kann in die Single-Sign-On-Lösung (SSO) eines Unternehmens integriert werden, um die Sicherheitsanforderungen des Unternehmens zu erfüllen und die Nutzerverwaltung zu vereinfachen. Die Vorteile von SSO für Unternehmen gehen über ein einziges Passwort hinaus, das man sich merken muss. Es geht darum, die Unternehmensrichtlinien für Nutzerzugriff, Authentifizierung und Passwortkontrollen zu übernehmen (z. B. Passwortänderung alle 3 Monate, Passwortkonfigurationen, keine Wiederverwendung früherer Passwörter usw.).
Durch die Einführung von SSO für Unternehmen wird Cintoo Cloud von Natur aus konform mit dieser Richtlinie.
Cintoo unterstützt die Protokolle OpenID Connect (OIDC) und SAML und ist mit den folgenden Identitätsanbietern kompatibel:
- Azure AD (bevorzugter Anbieter)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
Wenden Sie sich an Ihren Cintoo-Vertriebsmitarbeiter oder an sales@cintoo.com, um die SSO-Option für Ihr Cintoo-Konto zu abonnieren. Für diese Implementierung fallen zusätzliche Gebühren an.
Multi-Faktor-Authentifizierung (MFA)
Für alle Cintoo-Domains (einschließlich eu.cintoo.cloud, us.cintoo.cloud und ca.cintoo.cloud) müssen alle Nutzer, die den nativen Anmeldeprozess (außerhalb des SSO-Ablaufs) durchlaufen, eine Verifizierung per Einmalpasswort (OTP) per E-Mail durchführen.
SOC-2-Konformität
Cintoo hat ein auf COSO, COBIT 5 und ISO 27001 basierendes internes Kontrollsystem (Internal Control Framework) entwickelt, das jährlich durch ein SOC-2-Typ-2-Audit validiert wird. Das aktuelle Audit kann Kunden nach Unterzeichnung einer Geheimhaltungsvereinbarung (NDA) zur Verfügung gestellt werden.
Die Informationssicherheitsrichtlinie von Cintoo (Information System Security Policy, „ISSP“), die IT-Richtlinie, die Betriebsanweisung und die Sicherheitsanweisung definieren einen organisationsweiten Ansatz dafür, wie Systeme und Daten geschützt werden. Dazu gehören Richtlinien dazu, wie der Dienst konzipiert und entwickelt wird, wie das System betrieben und verwaltet wird und wie Mitarbeitende eingestellt und geschult werden. Die „ISSP“ und ihre Kontrollen werden jährlich überprüft, um ein Höchstmaß an Sicherheit und Compliance zu gewährleisten.

ISO-27001-Zertifizierung
Cintoo verfügt über eine Konformitätszertifizierung nach ISO 27001. ISO 27001 ist der internationale Standard für Informationssicherheit, der die Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) festlegt. Cintoo ist seit 2024 nach ISO 27001 zertifiziert.

Penetrationstests
Zusätzlich zur täglichen Überwachung beauftragt Cintoo ein Drittunternehmen mit der Durchführung halbjährlicher Penetrationstests. Berichte über Penetrationstests können nach Unterzeichnung einer Geheimhaltungsvereinbarung (NDA) zur Verfügung gestellt werden.
FedRAMP
Cintoo verfügt derzeit nicht über die FedRAMP-Zertifizierung. Einige der Hosting-Optionen verfügen jedoch über FedRAMP-autorisierte Datenbank-/Webserver-Komponenten, sodass Cintoo Kontrollen erben kann.
Beispiel:
Das Standard-Projekt-Hosting (CDN) in der EU-Region nutzt AWS Deutschland, das nicht FedRAMP-autorisiert ist.
Für eine FedRAMP-autorisierte Infrastruktur (Datenbank/Webserver) muss das Projekt-Hosting ausschließlich über Azure oder AWS US erfolgen.
DSGVO
Die Dienste und Sicherheitszusagen von Cintoo gegenüber seinen Kunden in Bezug auf die Cloud-Plattform sind in den folgenden Dokumenten dokumentiert und kommuniziert, die alle online über Cintoo zugänglich sind.
- Nutzungsbedingungen
- Die Nutzungsbedingungen regeln den Zugriff auf und die Nutzung von Cintoo und der damit verbundenen Dienste durch die Kunden von Cintoo.
- Alle Cintoo-Nutzer müssen diese Nutzungsbedingungen bei der Erstellung ihres Kontos akzeptieren.
- Auftragsverarbeitungsvertrag
- Der Auftragsverarbeitungsvertrag ist eine Ergänzung zu den Nutzungsbedingungen zwischen Cintoo und seinen Kunden. Diese Vereinbarung dokumentiert und kommuniziert die Anforderungen an den Umgang mit Kundendaten und deren Verarbeitung, einschließlich der Anforderungen an Datensicherheit und Vorfallsbehandlung sowie der Verantwortlichkeiten des Kunden im Rahmen der Datenschutz-Grundverordnung (DSGVO) der EU.
- Der Auftragsverarbeitungsvertrag muss vom Kontoadministrator bei der Erstellung des Cintoo-Kontos akzeptiert werden.
Datenaufbewahrung und Löschung
Für Kundenmetadaten:
- Gelöschte Kundenmetadaten, die in der SQL-Datenbank gespeichert sind, werden zu Prüfzwecken (Audit) 3 Monate lang aufbewahrt.
- Fordert der Kunde ausdrücklich die Löschung an, werden diese Daten nur noch 30 Tage lang in den Datenbank-Backups aufbewahrt.
Für Kundendateien:
- Wird ein Projekt aus Cintoo gelöscht (entweder ausdrücklich durch den Kunden oder infolge der Beendigung des Abonnements), löscht ein automatisierter Prozess alle Kundendateien 1 Monat danach (oder früher, wenn der Kunde dies ausdrücklich verlangt) aus dem Objektspeicher, sofern das standardmäßige Hosting in der öffentlichen Cloud verwendet wird.
- Wählt der Kunde die Option Hybrid Cloud, ist der Kunde selbst für die Verwaltung der Kundendateien einschließlich deren Löschung verantwortlich.
Datensicherung & Wiederherstellung
Cintoo unterhält formalisierte Verfahren für Backup und Datenwiederherstellung. Kundendateien werden in Echtzeit in mehreren Rechenzentren auf Basis von Verfügbarkeitszonen oder Regionen gespeichert und repliziert. Darüber hinaus gilt für Kundendaten ein inkrementeller Backup-Wiederherstellungszeitraum von 30 Tagen, d. h. jeder Kunde kann jederzeit die Gesamtheit der in den vorangegangenen 30 Tagen vorgenommenen Änderungen wiederherstellen.
Für die Region Kanada werden Kundendateien in Echtzeit über Verfügbarkeitszonen innerhalb Kanadas repliziert, ohne Replikation außerhalb Kanadas. Der inkrementelle Backup-Wiederherstellungszeitraum von 30 Tagen gilt für Projekte, die auf AWS - Canada (Central) und auf Azure - Canada Central gehostet werden.
Notfallwiederherstellung und Geschäftskontinuität
Die übergreifende Strategie von Cintoo für Disaster Recovery (DR) und Business Continuity (BC) besteht darin, die gesamte kritische interne IT in die Cloud auszulagern, sodass eine Katastrophe in unserem Büro nur minimale oder gar keine Auswirkungen hätte. Alle Mitarbeitenden können den Dienst in jeder Situation betreiben und überwachen. Ein sorgfältiges Wissensmanagement gewährleistet die Geschäftskontinuität. Die für die DR-/BC-Strategie verantwortliche Person ist innerhalb der Organisation klar benannt.
Unser DR-Plan für den Cintoo-Dienst beruht hauptsächlich auf der geografischen Replikation aller unserer Azure- und AWS-Speicherressourcen durch den Einsatz von Verfügbarkeitszonen oder gepaarten Regionen. Die SQL-Datenbank für Kundenmetadaten wird in Echtzeit in eine andere Azure-Region repliziert, was eine schnelle Wiederherstellung bei einem regionalen Ausfall ermöglicht. Die gesamte Cloud-Infrastruktur wird per Infrastructure as Code automatisiert bereitgestellt und kann daher innerhalb von 1 Stunde von Grund auf neu erstellt werden. Auch der Failover eines Azure-Speicherkontos in eine andere Region dauert etwa 1 Stunde.
Für die Region Kanada beruht die Wiederherstellung der SQL-Datenbank bei einem regionalen Ausfall auf georedundanten Backups, die in der Region Canada East gespeichert sind.
Der DR-Plan wird jährlich getestet, um sicherzustellen, dass die Hochverfügbarkeitsarchitektur wie erwartet funktioniert.
Die SQL-Datenbank wird in Echtzeit in einer anderen Cloud-Region gesichert, und Backups können zu jedem beliebigen Zeitpunkt der letzten 30 Tage wiederhergestellt werden. Wiederherstellungstests werden jährlich im Rahmen der Tests des DR-Plans durchgeführt. Für die Region Kanada sind die Backups der SQL-Datenbank in der Region Canada East georedundant gespeichert, bei einer Aufbewahrungsdauer von 35 Tagen.
Details zu Recovery Time Objective (RTO) und Recovery Point Objective (RPO) können nach Unterzeichnung einer Geheimhaltungsvereinbarung (NDA) zur Verfügung gestellt werden.
Service-Level-Ziele
Der Cintoo-Dienst basiert auf einer Hochverfügbarkeitsarchitektur, die durch Redundanz auf allen Ebenen der Infrastruktur und die Nutzung verwalteter Cloud-Dienste sichergestellt wird.
Cintoo erbringt die Dienste vierundzwanzig (24) Stunden pro Tag, 365 Tage im Jahr, mit einer Verfügbarkeit von 99,5 % pro Monat (SLA), ausgenommen geplante Wartungsarbeiten. Cintoo stellt seinen Kunden seinen Wartungsplan zur Verfügung und benachrichtigt sie bei nicht geplanten Wartungsarbeiten im Voraus.
Verschlüsselung
Alle in Azure Storage und AWS gespeicherten Daten werden im Ruhezustand mit AES 256 verschlüsselt. Die Verschlüsselungsschlüssel werden von Azure und AWS verwaltet und getrennt von den verschlüsselten Daten gespeichert:
Nachweise für eine ordnungsgemäße Schlüsselverwaltung finden sich in den SOC-2-Berichten von Azure und AWS.
Alle Netzwerkübertragungen sind mit TLS 1.2+ gesichert. Daten in öffentlichen Clouds werden bei der Übertragung mit TLS 1.2+ verschlüsselt.
Softwareentwicklung
Cintoo befolgt alle Empfehlungen und bewährten Verfahren für sichere Programmierung des OWASP.
Diese bewährten Verfahren werden durch systematische Code-Reviews sichergestellt, die zwingend vorgeschrieben sind, bevor neuer Code in die Entwicklungsumgebung übernommen wird.
Technische Schwachstellen werden regelmäßig durch Code-Reviews, automatisierte QA-Tests und manuelle Penetrationstests bewertet. Jede Schwachstelle wird nachverfolgt und mit höchster Priorität behoben.
Alle Arbeitsplatzrechner der Mitarbeitenden sind mit Antivirensoftware ausgestattet und werden mit den neuesten Sicherheitspatches des Betriebssystems auf dem aktuellen Stand gehalten. Dieses Verfahren dient der Analyse von Protokollen bzw. der Erkennung ungewöhnlicher Ereignisse und trägt zum Schutz vor externen Angreifern bei.
Der einzige Zugang von außen zum internen Netzwerk von Cintoo erfolgt über ein VPN und ein Sicherheitssystem (Firewall), das mit einer Deny-by-Default-Richtlinie konfiguriert ist.
War dieser Artikel hilfreich?
Das ist großartig!
Vielen Dank für das Feedback
Leider konnten wir nicht helfen
Vielen Dank für das Feedback
Feedback gesendet
Wir wissen Ihre Bemühungen zu schätzen und werden versuchen, den Artikel zu korrigieren