Dieser Artikel beschreibt die Vorteile und die Auswahlmöglichkeiten für ein Single Sign-On sowie die Informationen, die Cintoo für die korrekte Einrichtung von SSO bereitgestellt werden müssen.
INHALTSVERZEICHNIS
Überblick
Cintoo kann in Ihre unternehmensweite Single-Sign-On-Lösung (SSO) integriert werden, um die Sicherheitsanforderungen des Unternehmens zu erfüllen und die Nutzerverwaltung zu vereinfachen.
Cintoo unterstützt die Protokolle OpenID Connect (OIDC) und SAML und ist mit den folgenden Identitätsanbietern kompatibel:
- Azure AD (bevorzugter Anbieter)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
Wenden Sie sich an Ihren Cintoo-Vertriebsmitarbeiter oder an sales@cintoo.com, um die SSO-Option für Ihr Cintoo-Konto zu abonnieren.
Authentifizierungsablauf
Die Authentifizierung in Cintoo erfolgt in zwei Schritten:
- Login (E-Mail-Adresse) eingeben
- Abhängig vom Domainnamen (zweiter Teil der E-Mail-Adresse nach dem Zeichen @) erfolgt eine Weiterleitung entweder zum nativen Cintoo-Authentifizierungsbildschirm (d. h. mit einem Cintoo-Login und -Passwort) oder zum SSO-Anmeldebildschirm des Unternehmens.
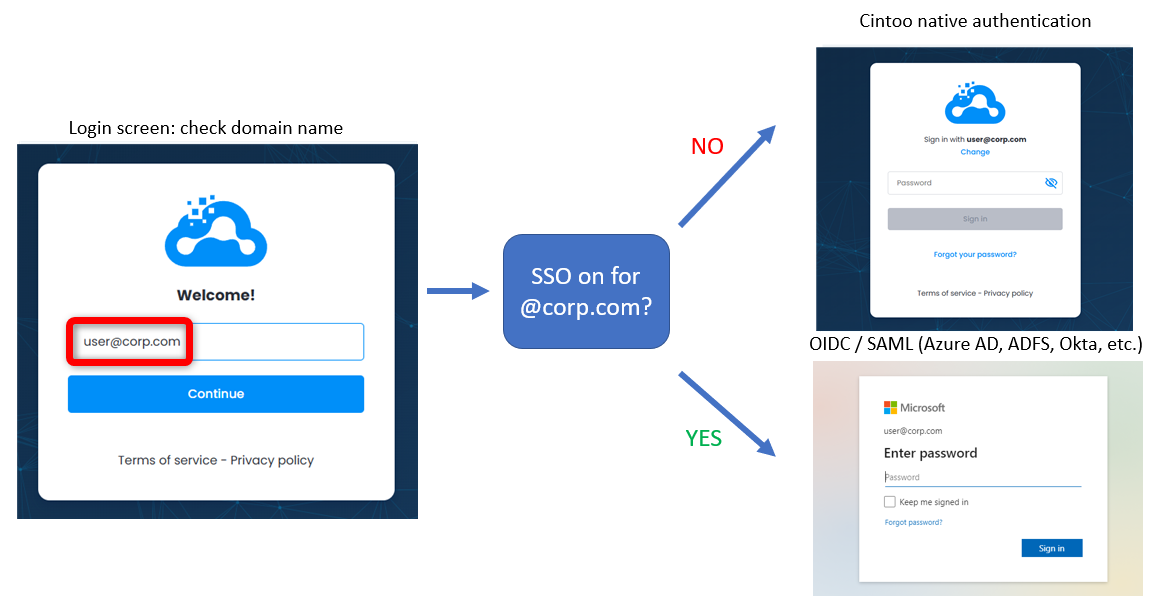
Das bedeutet: Sobald SSO für die Domain @corp.com aktiviert ist, wird jeder Nutzer mit einem Login der Form user@corp.com zum Anmeldebildschirm des entsprechenden Identitätsanbieters weitergeleitet, und es gibt keine Möglichkeit, auf die native Cintoo-Authentifizierung zurückzugreifen.
Nutzerbereitstellung
SSO wird nur für die Authentifizierung verwendet und hat keinen Einfluss darauf, wie Nutzer in einem Cintoo-Konto erstellt werden. Nutzer müssen weiterhin von einem Kontoadministrator oder von einem Projekt-/BIM-Manager eingeladen werden.
Ein Nutzer, der versucht, sich per SSO zu authentifizieren, ohne zuvor im Konto eingeladen worden zu sein, kann sich nicht anmelden.
Externe Nutzer
Wenn externe Nutzer (d. h. mit einer E-Mail-Adresse in einer Domain, die Sie nicht kontrollieren) zu Ihren Projekten eingeladen werden, authentifizieren sich diese Nutzer standardmäßig nicht über Ihr SSO, da SSO pro Domainname konfiguriert wird.
Beispiel:
- Der Domainname Ihres Unternehmens ist corp.com.
- Sie laden user@guest.com in eines Ihrer Projekte ein.
- Wenn guest.com ebenfalls Cintoo-Kunde ist und die SSO-Option abonniert hat, authentifiziert sich user@guest.com über das SSO von guest.com (nicht über das SSO von corp.com). Andernfalls meldet sich dieser Nutzer über die native Cintoo-Authentifizierung an.
Um mehr Kontrolle über Ihre externen Nutzer zu erhalten, können Sie:
- Alle externen Nutzer als Gäste in Ihrem eigenen Nutzerverzeichnis hinzufügen (z. B. user-guest@corp.com)
- Eine benutzerdefinierte Cintoo-Domain abonnieren, d. h. https://corp.cintoo.cloud (Informationen erhalten Sie beim Cintoo-Vertrieb). Auf diese Weise erhalten Sie Ihren eigenen Cintoo-Tenant, und alle Ihre Projekte sind nur über https://corp.cintoo.cloud zugänglich.
- Das Cintoo-IT-Team bitten, Ihre benutzerdefinierte Domain mit Ihrem SSO-Anbieter zu verknüpfen. Das bedeutet, dass jeder Nutzer, der versucht, ein Projekt unter https://corp.cintoo.cloud zu öffnen, zu Ihrem eigenen SSO weitergeleitet wird, auch wenn er keine E-Mail-Adresse mit @corp.com besitzt.
SSO-Implementierungsprozess
Die SSO-Implementierung folgt immer diesen Schritten:
- Den Cintoo-Vertrieb kontaktieren, um die Option zu abonnieren
- Ihren Identitätsanbieter mit OIDC oder SAML konfigurieren und die erforderlichen Informationen dem Cintoo-IT-Team über support@cintoo.com mitteilen (Details siehe unten)
- Die SSO-Konfiguration mit einigen Nutzern über eine temporäre Login-URL validieren
- Mit dem Cintoo-IT-Team ein Umstellungsdatum vereinbaren, nach dem alle Nutzer Ihrer Domain zu Ihrem SSO-Anmeldebildschirm weitergeleitet werden
Konfiguration des Identitätsanbieters
Option 1: OpenID Connect
Azure AD mit einer benutzerdefinierten Anwendung
Sie müssen in Azure AD Ihre eigene Anwendung erstellen.
Wählen Sie in Azure AD App registrations und dann New registration.
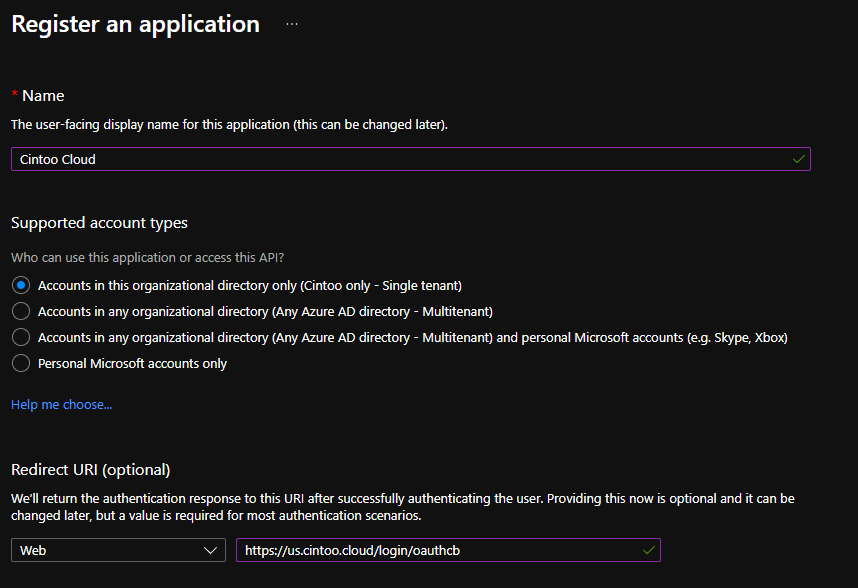
Bearbeiten Sie nach dem Erstellen der Anwendung die Einstellungen unter Authentication und aktivieren Sie die Option ID tokens.

Notieren Sie die Application (client) ID und die Directory (tenant) ID der Anwendung und teilen Sie diese Werte dem Cintoo-Support-Team mit.

So fügen Sie diesen optionalen Claim hinzu.

Es ist zwingend erforderlich, eine API-Berechtigung für Microsoft Graph zum Lesen der E-Mail-Adresse hinzuzufügen.

Okta
Erstellen Sie in Okta unter Administration eine neue App.
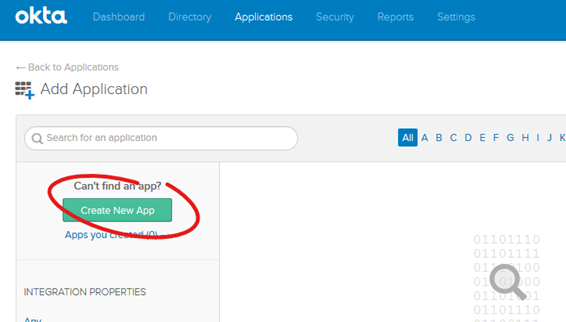
Wählen Sie Web / OpenID Connect.

Fügen Sie die benötigte Umleitungs-URL hinzu.

Klicken Sie auf dem nächsten Bildschirm, General Settings, auf Edit und fügen Sie die Berechtigung ID Token with implicit grant hinzu.

Wechseln Sie danach zur Registerkarte Sign On und notieren Sie die Felder Issuer und Audience im Abschnitt OpenID Connect ID Token.

Diese Werte müssen dem Cintoo-Support-Team mitgeteilt werden.
Andere Anbieter
Hier ist die generische Konfiguration für jeden anderen Identitätsanbieter, der OpenID Connect verwendet:
- Erstellen Sie eine Cintoo-Anwendung.
- Konfigurieren Sie den Umleitungs-URI: https:///login/oauthcb, wobei domain von Ihrer Cintoo-Instanz abhängt (z. B. us.cintoo.cloud, eu.cintoo.cloud oder ca.cintoo.cloud)
- Lassen Sie das ID-Token mit implicit grant zu.
- Lassen Sie die folgenden Scopes zu: openID email profile
- Teilen Sie dem Cintoo-Support-Team die folgenden Informationen mit:
- Client ID
- OpenID-Connect-Discovery-URL (z. B. https:///.well-known/openid-configuration)
Option 2: SAML
Hier sind die Service-Provider-Metadaten, die Sie in Ihrem SAML-Identitätsanbieter konfigurieren müssen.
<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" entityID="https://<domain>/saml">
    <md:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="false" protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">
        <md:NameIDFormat>urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress</md:NameIDFormat>
        <md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://<domain>/saml" index="1"/>
    </md:SPSSODescriptor>
</md:EntityDescriptor>
Sie müssen dem Cintoo-Support-Team die URL oder Datei Ihrer IdP-Metadaten mitteilen, oder zumindest die folgenden Angaben:
- IdP-Entity-ID
- Login-URL
- Signaturzertifikat(e)
War dieser Artikel hilfreich?
Das ist großartig!
Vielen Dank für das Feedback
Leider konnten wir nicht helfen
Vielen Dank für das Feedback
Feedback gesendet
Wir wissen Ihre Bemühungen zu schätzen und werden versuchen, den Artikel zu korrigieren