この記事では、お客様のデータがCintooにどのように保存されるか、主なホスティングオプション、Cintooがさまざまなセキュリティ項目や認証などにどのように対応しているかについて、詳しく説明します。
はじめに
Cintooのリアリティデータ管理・コラボレーションソリューションは、クラウド経由で提供されます。
クラウドは、柔軟性、拡張性、信頼性を備えており、必要に応じてコンピューティング能力、ストレージ、新しいサービスを簡単に追加できるため、Cintooはお客様とともに成長できます。
クラウドのセキュリティは、広範なセキュリティ認証と認定、データの暗号化、強固なデータセンターの物理的セキュリティを備えており、オンプレミスよりも優れていると評価されています。これらすべてが、お客様のITインフラストラクチャをより安全に管理する方法を提供します。
組織によってクラウドの要件は異なり、多くの場合、IT戦略、既存のインフラストラクチャ、セキュリティポリシーによって決まります。Cintooは、世界最大のクラウドサービスプロバイダーである2社、Microsoft AzureとAmazon Web Services(AWS)を利用し、クラウドオプションに柔軟性を提供しています。
このドキュメントでは、Cintooがお客様に最も安全なクラウドサービスを提供するために導入しているさまざまなオプションと、全体的なサイバーセキュリティ対策について説明します。さらに詳しい情報は、秘密保持契約(NDA)の締結後に開示できます。
目次
- 顧客メタデータと顧客ファイルの違い
- 顧客データのクラウドホスティングオプション
- ハイブリッドクラウドオプション
- データの分離
- アクセス管理と認証
- 企業シングルサインオン(SSO)
- 多要素認証(MFA)
- SOC 2への準拠
- ISO 27001認証
- ペネトレーションテスト
- FedRAMP
- GDPR
- データの保持と削除
- データのバックアップと復旧
- ディザスタリカバリと事業継続
- サービスレベル目標
- 暗号化
顧客メタデータと顧客ファイルの違い
Cintooは、顧客データを2つの異なる種類に分けています。
- 顧客メタデータとは、ユーザー、メンバー、閲覧者に関するすべてのデータに加え、Cintooで作成された注釈、計測、タグ(タイトル、説明、コメント、ラベル、位置、値)です。アカウントのメタデータリージョン(米国、EU、カナダ)に保存されます。
- 顧客ファイルとは、お客様がアップロードしたファイル(スキャン、モデル、360動画、画像)、Cintooの処理によってそれらから生成されたファイル、および注釈や計測にリンクされた画像(スナップショット、サムネイル、添付ファイル)です。プロジェクトごとに選択したホスティングリージョンに保存されます。
顧客データのクラウドホスティングオプション
前文:
- すべての顧客データは、Microsoft Azure、Amazon Web Services(AWS)、またはGoogleのデータセンターの、異なるデータセンターリージョンに保存されます。
- 顧客ファイルは、オブジェクトストア(Microsoft Azure BlobまたはAWS S3、あるいは互換性のあるストレージ)に保存されます。
- 顧客メタデータは、現在Microsoft AzureでホストされているSQLデータベースに保存されます。
- Cintooのオフィスのローカルサーバーやリポジトリには、顧客メタデータも顧客ファイルも存在しません。
定義:
データセンターリージョンとは、低遅延・高帯域幅のネットワークで相互接続された1つ以上のデータセンターの集合体で、通常は特定の市場や地域内にあり、一般に2つ以上のリージョンを含み、データレジデンシーとコンプライアンスの境界を維持します。これにより、特定のデータレジデンシーやコンプライアンス要件を持つ組織は、データとアプリケーションを近くに置くことができます。
コンテンツ配信ネットワーク(CDN)は、特定のプロジェクトのホスティングオプションを選択する際に、有効にすることも無効にすることもできます。CDNは、地理的に分散したプロキシサーバーとそのデータセンターのネットワークです。CDNは、エンドユーザーに高い可用性と高いパフォーマンスを提供します。
- CDNを使用する場合、世界のどこにいるかわからないエンドユーザーのストリーミングパフォーマンスを向上させるため、データはCDNに一時的にキャッシュされます。データは、最後のアクセスから30日後にCDNから削除されます。
- CDNを使用しない場合、データは常に選択したデータセンターリージョンに留まり、プロキシサーバーには配信されません。
Cintooのホスティングアーキテクチャ
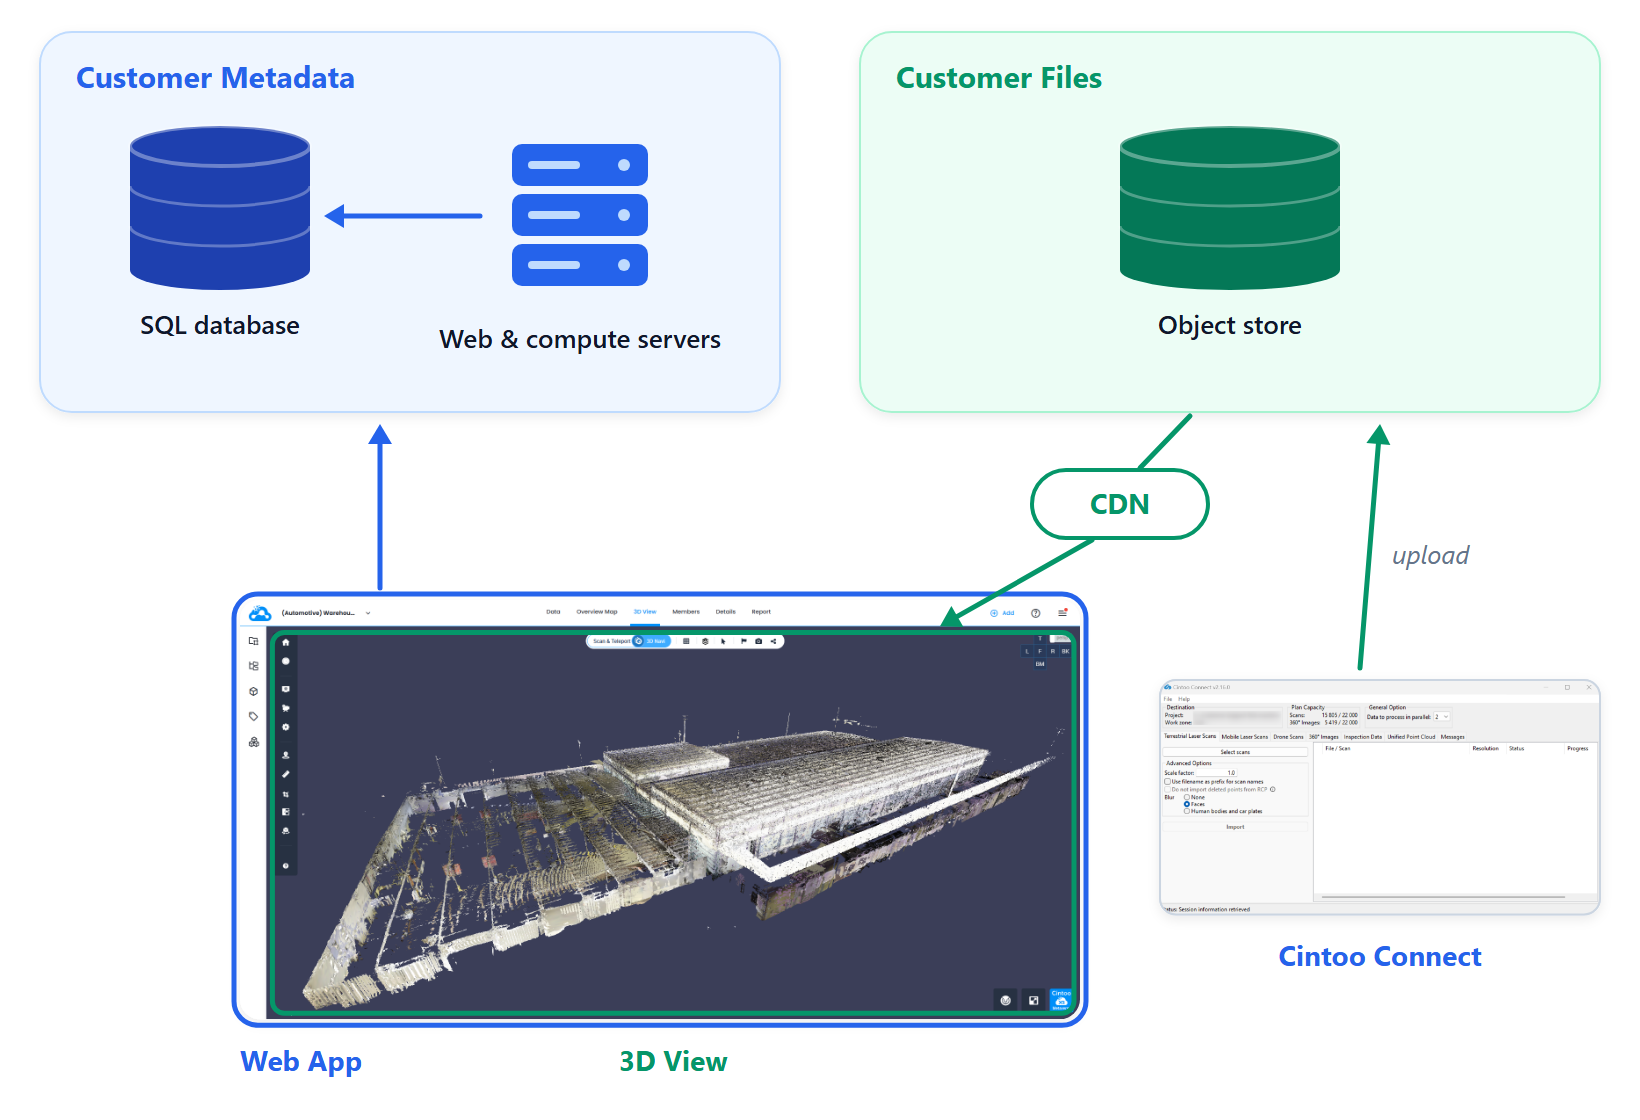
ホスティングオプション
顧客メタデータは現在、次の場所でホストされているマネージドSQLデータベースに保存されています。
- 米国中部(アイオワ)。バックアップは米国東部(バージニア)。
- または西ヨーロッパリージョン(オランダ・アムステルダム)。バックアップはAzure北ヨーロッパ(アイルランド・ダブリン)。
- または、ca.cintoo.cloudでホストされるアカウントの場合は、カナダ中部リージョン(トロント)。バックアップはカナダ東部(ケベックシティ)。
- お客様は、最初のプロジェクトを作成する前に、これら3つのオプション(米国/EU/カナダ)のいずれかを選択するようCintooに依頼できます。
顧客ファイルは、プロジェクト作成時にお客様のプロジェクトマネージャーが選択したホスティングオプションに応じて、次のいずれかのクラウド「リージョン」に保存されます。
- CDNを使用する場合、お客様の所在地に応じて、ホスティングはヨーロッパ(AWS Frankfurt)または米国(AWS Ohio)となり、CDNの任意のポイントオブプレゼンスにキャッシュされる可能性があります。
- CDNを使用しない場合、プロジェクトマネージャーはプロジェクトごとに個別に次のクラウドオプションを選択できます。
- AWS - Asia Pacific (Sydney)
- AWS - Asia Pacific (Jakarta)
- AWS - Canada (Central)
- AWS - Europe (Frankfurt)
- AWS - Europe (London)
- AWS - US East (N. Virginia)
- AWS - US West (Oregon)
- Azure - Australia East (Sydney)
- Azure - Brazil South (Sao Paulo State)
- Azure - Canada Central (Toronto)
- Azure - France Central (Paris)
- Azure - Norway (Oslo / Stavanger)
- Azure - Southeast Asia (Singapore)
- Azure - Switzerland North (Zurich)
- Azure - UK South (London)
- Azure - West Europe (Netherlands)
- Azure - West US (Washington)
- Google - Europe North (Finland)
- プロジェクトに本当に必要なリージョンがこの一覧にない場合は、Cintooチーム(support@cintoo.com)にお問い合わせの上、AzureとAWSが提供するその他のリージョンが利用可能かどうかをご確認ください(追加料金が発生する場合があります)。
- AzureとAWSの米国リージョンの一部には、FedRAMP(Federal Risk and Authorization Management Program)認証があり、米国連邦政府機関に関わるプロジェクトで必要になる場合があります。CintooのFedRAMPオプション。
サービスの拡張性は、リアルタイムで厳密に監視される伸縮自在なクラウドリソースを使用することで保証されています。アプリケーションのパフォーマンスは継続的に監視・改善され、ユーザー数、プロジェクト数、スキャン数などの面でプラットフォームの拡張性が維持されるようにしています。
カナダリージョン
ca.cintoo.cloudでホストされるアカウントのデータはカナダ国内に保持されます。顧客メタデータ、顧客ファイル、データ処理(360動画の処理を含む)、メール通知はカナダ国内に留まります。ただし、次の例外があります。
- Ricohカメラで撮影した360動画は、まず、サブスクリプションで選択したテナントに応じて、Ricoh360 Cloud(米国(AWS)またはEU)にアップロードされ、その後カナダに同期されます。元の動画はRicoh360 Cloudに保存されたままになります。
- 受信者のメールアドレスを含むメール配信ログは、EUのCintoo監視プラットフォームに送信されます。
顧客ファイルについては、プロジェクトマネージャーはプロジェクトの作成時に2つのホスティングオプション(AWS - Canada (Central) またはAzure - Canada Central (Toronto))から1つを選択できます。カナダリージョンではCDNは利用できません。
ハイブリッドクラウドオプション
ハイブリッドクラウドオプションは、顧客ファイルを組織自身のネットワーク内に保存する必要がある組織向けに提供されています。
- すべての顧客ファイルは、組織専用のAzureまたはAWSのプライベートインスタンスに保存されたままとなり、Cintooはこのプライベートストレージからユーザーのブラウザーにデータを直接ストリーミングします。
- その後、Cintooはお客様自身のクラウド環境内でCintoo Connectアプリケーションへのアクセスを提供し、ユーザーがお客様のクラウド内で顧客ファイルに直接アクセスして共同作業できるようにします。
顧客メタデータは、Cintooアカウントの作成時にアカウント管理者が行った選択に応じて、米国中部(アイオワ)、西ヨーロッパリージョン、またはカナダ中部リージョンでホストされたままとなります。バックアップは別の場所に保存されます。
ハイブリッドクラウドオプションを実装するには、追加料金が発生します。
データの分離
顧客メタデータについて:
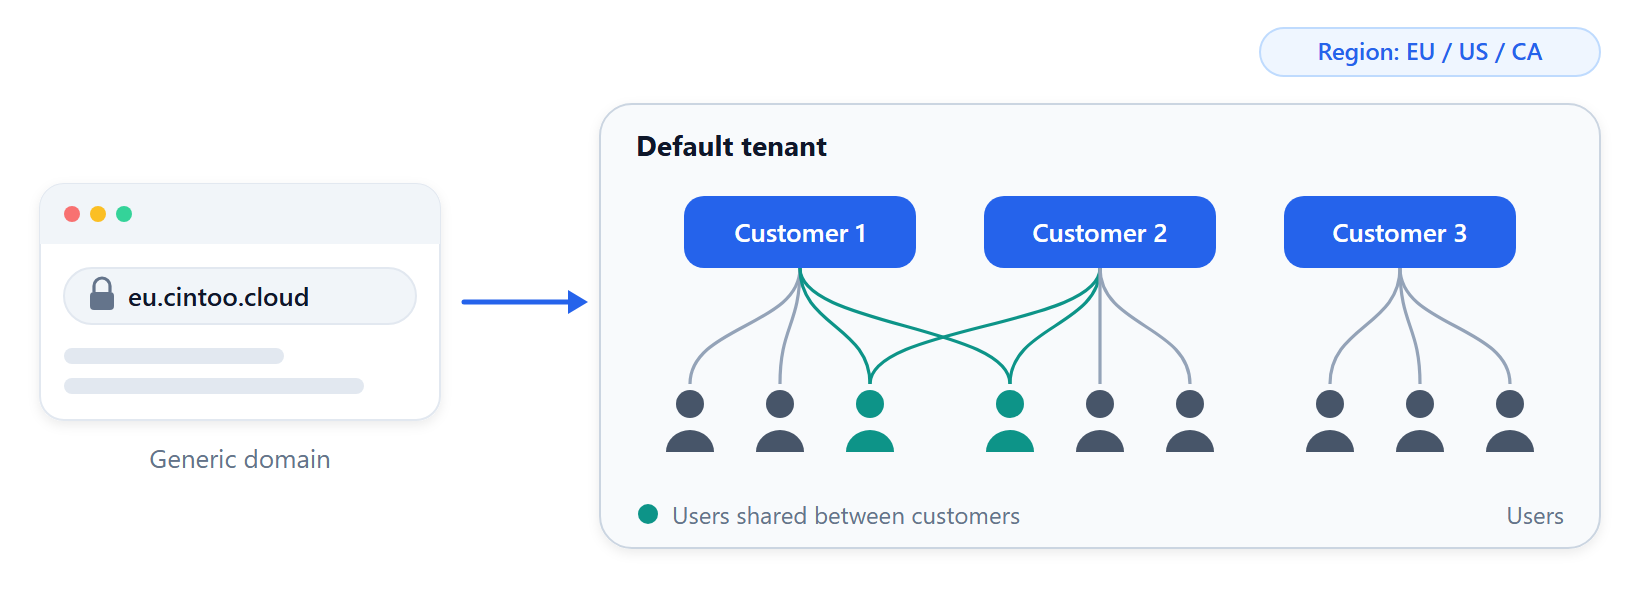
- Cintooはコミュニティプラットフォームであるため、複数のお客様のデータを扱います。お客様は、他のお客様や以前の案件ですでにCintooアカウントを持っているユーザーにアクセスを提供する場合があります。
- 汎用URL(eu.cintoo.cloud、us.cintoo.cloud、ca.cintoo.cloud)からCintooにアクセスするユーザーには、さまざまなアカウントやお客様の間でユーザーを共有できるデフォルトのテナントがあります。
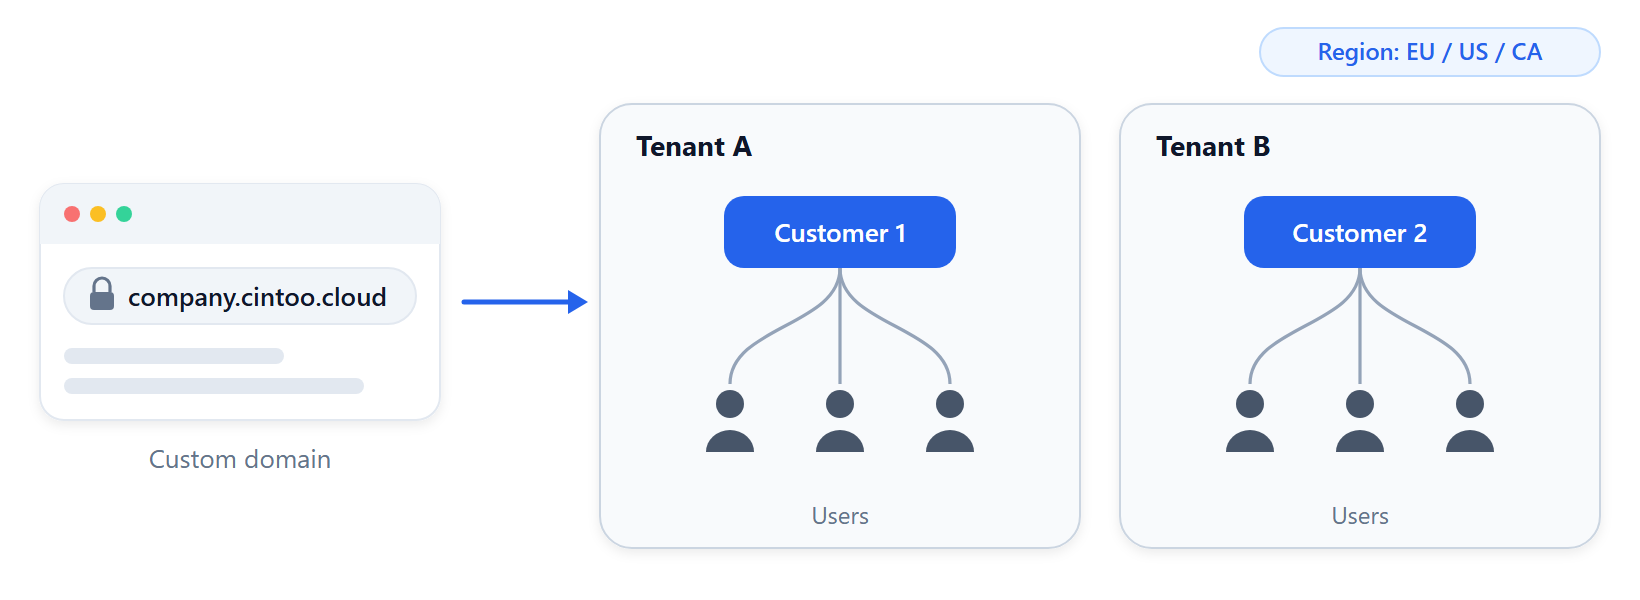
- カスタムURL(company.cintoo.cloud)からCintooにアクセスするユーザーには、お客様ごとに1つのテナントがあります。
顧客ファイルについて:
- 各プロジェクトのデータの分離は、プロジェクトごとにオブジェクトストア内の専用フォルダー(または専用のオブジェクトストア)に顧客ファイルを保存することで確保されます。
- ハイブリッドクラウドのホスティングオプションを選択した場合、顧客ファイルはお客様自身が保存して管理できます。
アクセス管理と認証
Cintooプラットフォームのデフォルトの認証方法は、最良とされるセキュリティ対策とプラクティスを備えた、ログイン/パスワードによるものです。
ユーザーアクセス管理はCintooプラットフォームに組み込まれています。これは、アカウント管理者の役割を持つお客様が、役割と権限機能を使用して行います。これらはカスタマイズ可能で、ユーザーの役割と権限を設定する管理者に適切な粒度を提供します。
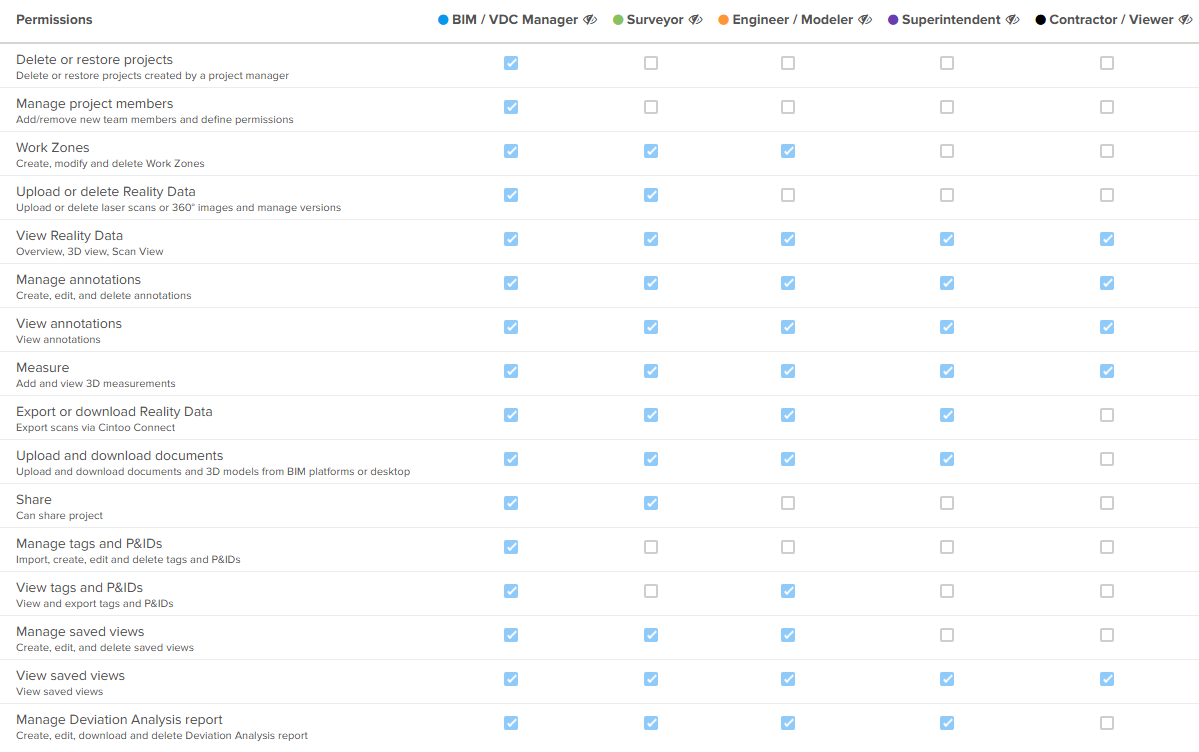
これら5つのプリセットの役割に加えて、アカウント管理者は、より細かく制御するためにカスタムの役割を定義することもできます。
特定のプロジェクトへのすべてのユーザー招待の監査証跡が保持され、アプリケーション内で確認できます。アカウント管理者は、Cintooの管理タブから使用レポートをエクスポートできます。このレポートには、過去1週間、1か月、または3か月の各日について、すべてのプロジェクトのすべてのユーザーに関する情報が含まれます。利用可能な情報は次のとおりです。

顧客データへのすべてのアクセスとログイン試行は記録されるため、不審なアクティビティを追跡、調査、監査できます。ただし、適切なユーザーに適切な役割/権限を割り当てる責任は、管理者と共同管理者にあります。
Cintoo自身のアプリケーションはすべて、すべてのユーザーに対してMFAを必須とするAzure AD シングルサインオン(SSO)で保護されています。
お客様のデータにアクセスできるのは、お客様の明示的な承認を得たCintooのサポートエンジニアのみであり、本番環境のインシデント調査とバグ修正に必要な場合に限られます。このようなアクセスは記録され、監査できます。
企業シングルサインオン(SSO)
Cintooは、企業のセキュリティ要件を満たし、ユーザー管理を簡素化するために、企業のシングルサインオン(SSO)ソリューションと統合できます。企業SSOの利点は、覚えるパスワードが1つで済むことだけではありません。ユーザーアクセス、認証、パスワード管理に関する会社のポリシー(たとえば、3か月ごとのパスワード変更、パスワードの構成、過去のパスワードの再利用の禁止など)を採用できることです。
企業SSOを導入することで、Cintoo Cloudは本質的にこのポリシーに準拠します。
Cintooは、OpenID Connect(OIDC)とSAMLプロトコルをサポートしており、次のIDプロバイダーと互換性があります。
- Azure AD(推奨プロバイダー)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
CintooアカウントでこのSSOオプションを契約するには、Cintooの営業担当者またはsales@cintoo.comにご連絡ください。この実装には追加料金が必要です。
多要素認証(MFA)
すべてのCintooドメイン(eu.cintoo.cloud、us.cintoo.cloud、ca.cintoo.cloudを含む)で、(SSOフロー外の)ネイティブログインフローを経由するすべてのユーザーは、メールによるワンタイムパスワード(OTP)の確認が必須です。
SOC 2への準拠
Cintooは、COSO、COBIT 5、ISO 27001に基づく内部統制フレームワークを策定しており、毎年SOC 2 Type 2監査によって検証されています。最新の監査報告書は、秘密保持契約(NDA)の締結後にお客様に提供できます。
Cintooの情報システムセキュリティポリシー(「ISSP」)、ITポリシー、運用手順、セキュリティ手順は、システムとデータをどのように保護するかについて、組織全体のアプローチを定めています。これには、サービスの設計と開発の方法、システムの運用と管理の方法、従業員の採用と教育の方法に関するポリシーが含まれます。「ISSP」とその統制は、最高レベルのセキュリティとコンプライアンスを確保するために、毎年見直されています。

ISO 27001認証
Cintooは、ISO 27001準拠の認証を維持しています。ISO 27001は、情報セキュリティマネジメントシステム(ISMS)の仕様を定めた、情報セキュリティに関する国際規格です。Cintooは2024年からISO 27001認証を取得しています。

ペネトレーションテスト
日常的な監視に加えて、Cintooは第三者の企業に依頼して、年2回ペネトレーションテストを実施しています。ペネトレーションテストの報告書は、秘密保持契約(NDA)の締結後に提供できます。
FedRAMP
Cintooは現在、FedRAMP認証を取得していません。ただし、一部のホスティングオプションでは、データベース/Webサーバー部分がFedRAMPの認可を受けているため、Cintooはその統制を継承できます。
例:
EUリージョンのデフォルトのプロジェクトホスティング(CDN)は、FedRAMPの認可を受けていないAWS Germanyを使用します。
FedRAMP認可を受けたインフラストラクチャ(データベース/Webサーバー)を使用するには、プロジェクトのホスティングをAzureまたはAWS USのみにする必要があります。
GDPR
Cintooのクラウドプラットフォームに関するお客様へのサービスとセキュリティの取り組みは、次のドキュメントに記載・通知されており、すべてCintooからオンラインでアクセスできます。
- 利用規約
- 利用規約は、Cintooのお客様によるCintooおよび関連サービスへのアクセスと利用を規定します。
- すべてのCintooユーザーは、アカウント作成時にこの利用規約に同意する必要があります。
- データ処理契約
- データ処理契約は、Cintooとそのお客様との間の利用規約の補遺です。この契約は、データセキュリティやインシデント対応の要件、およびEUの一般データ保護規則(GDPR)に基づくお客様の責任を含む、顧客データの取り扱いと処理に関する要件を文書化し、通知するものです。
- データ処理契約は、Cintooアカウントの作成時にアカウント管理者が同意する必要があります。
データの保持と削除
顧客メタデータについて:
- SQLデータベースに保存されている削除済みの顧客メタデータは、監査目的で3か月間保持されます。
- お客様が明示的に削除を依頼した場合、このデータはデータベースのバックアップに30日間のみ保持されます。
顧客ファイルについて:
- プロジェクトがCintooから削除された場合(お客様が明示的に削除した場合、またはサブスクリプションの終了に伴う場合)、デフォルトのパブリッククラウドホスティングを使用していれば、自動プロセスにより、その1か月後(お客様から明示的に依頼があった場合はそれより早く)にオブジェクトストアからすべての顧客ファイルが削除されます。
- お客様がハイブリッドクラウドオプションを選択した場合、顧客ファイルの削除を含む管理は、お客様の責任となります。
データのバックアップと復旧
Cintooは、正式なバックアップとデータ復旧の手順を維持しています。顧客ファイルは、アベイラビリティゾーンまたはリージョンに基づく複数のデータセンターに保存され、リアルタイムでレプリケートされます。さらに、顧客データには30日間の増分バックアップ復旧期間があり、お客様はいつでも、過去30日間に行った変更の全体を復旧できます。
カナダリージョンでは、顧客ファイルはカナダ国内のアベイラビリティゾーン間でリアルタイムにレプリケートされ、カナダ国外にはレプリケートされません。30日間の増分バックアップ復旧期間は、AWS - Canada (Central) とAzure - Canada Centralでホストされているプロジェクトに適用されます。
ディザスタリカバリと事業継続
Cintooのディザスタリカバリ(DR)と事業継続(BC)の全体的な戦略は、重要な社内ITをすべてクラウドに移行し、オフィスで災害が発生しても影響を最小限、またはゼロにすることです。すべての従業員が、あらゆる状況でサービスを運用・監視できます。事業継続を保証するために、ナレッジ管理が慎重に行われています。DR/BC戦略の責任者は、組織内で明確に任命されています。
CintooサービスのDR計画は、主に、アベイラビリティゾーンまたはペアリージョンを使用して、すべてのAzureとAWSのストレージリソースを地理的にレプリケートすることに依存しています。顧客メタデータのSQLデータベースは、別のAzureリージョンにリアルタイムでレプリケートされ、リージョン障害が発生した場合に迅速な復旧が可能です。クラウドインフラストラクチャ全体のデプロイは、Infrastructure as Codeを使用して自動化されており、1時間以内にゼロから再作成できます。Azureストレージアカウントの別リージョンへのフェイルオーバーにも、約1時間かかります。
カナダリージョンでは、リージョン障害が発生した場合のSQLデータベースの復旧は、カナダ東部リージョンに保存されたジオ冗長バックアップに依存しています。
DR計画は、高可用性アーキテクチャが期待どおりに機能することを確認するため、毎年テストされています。
SQLデータベースは、別のクラウドリージョンにリアルタイムでバックアップされ、過去30日間の任意の時点からバックアップを復元できます。復元テストは、DR計画のテストの一環として毎年実施されます。カナダリージョンでは、SQLデータベースのバックアップはカナダ東部リージョンでジオ冗長化されており、保持期間は35日間です。
目標復旧時間(RTO)と目標復旧時点(RPO)の詳細は、秘密保持契約(NDA)の締結後に提供できます。
サービスレベル目標
Cintooのサービスは、インフラストラクチャのあらゆるレベルでの冗長化とマネージドクラウドサービスの利用によって確保された、高可用性アーキテクチャに基づいています。
Cintooは、定期メンテナンスを除き、月間99.5%の可用性(SLA)で、1日24時間、年間365日サービスを提供します。Cintooは、お客様にメンテナンススケジュールを提供し、予定外のメンテナンスがある場合は事前にお知らせします。
暗号化
AzureストレージとAWSに保存されているすべてのデータは、AES 256を使用して保存時に暗号化されます。暗号化キーはAzureとAWSによって管理され、暗号化されたデータとは別に保存されます。
適切なキー管理の証拠は、AzureとAWSのSOC 2レポートで確認できます。
すべてのネットワーク転送は、TLS 1.2以上で保護されています。パブリッククラウド内のデータは、TLS 1.2以上を使用して転送中に暗号化されます。
ソフトウェア開発
Cintooは、OWASPのすべてのセキュアコーディングの推奨事項とベストプラクティスに従っています。
これらのベストプラクティスは、新しいコードを開発環境に反映する前に必須となる、体系的なコードレビューによって確保されています。
技術的な脆弱性は、コードレビュー、自動QAテスト、手動のペネトレーションテストによって定期的に評価されます。脆弱性は、最優先事項として追跡され、対処されます。
すべての従業員のワークステーションにはウイルス対策ソフトウェアが搭載されており、最新のOSセキュリティパッチが適用された状態に維持されています。この手順は、ログ分析や異常なイベントの検出を確実に行い、外部の攻撃者に対する保護に寄与するために実施されています。
外部からCintooの社内ネットワークへの唯一のアクセスは、VPNと、デフォルト拒否ポリシーで構成されたセキュリティシステム(ファイアウォール)を経由して行われます。
この記事は役に立ちましたか?
それは素晴らしい!
フィードバックありがとうございます
お役に立てず申し訳ございません!
フィードバックありがとうございます
フィードバックを送信しました
記事の改善におけるご協力ありがとうございます。