この記事では、Cintooアカウントを Microsoft Entra ID(旧 Azure Active Directory)に接続して、会社のディレクトリに従ってCintooのユーザーとグループが自動的に作成、更新、削除されるようにする方法について説明します。
目次
ディレクトリ同期の仕組み
Microsoft Entraは、SCIM 2.0プロトコルを通じてCintooに変更をプッシュします。Cintooがディレクトリ自体を読み取ることはありません。接続後は次のようになります。
- Microsoft EntraでCintooアプリケーションに割り当てられたユーザーはCintooアカウントに追加され、無効化、削除、または割り当て解除されると削除されます
- Cintooアプリケーションに割り当てられたグループは、そのメンバーとともにCintooで作成され、Microsoft Entraで行われたすべての変更に追従します
- 役割とプロジェクトへのアクセスは同期されません。プロジェクトへのメンバーの追加で説明しているとおり、Cintooで管理します
同期されたユーザーとグループには、ユーザーと権限でMicrosoft Entraと表示されます。Cintooでは、同期されたユーザーは削除できず、同期されたグループは編集も削除もできません。
Microsoft Entraの設定
Microsoft Entraには、CintooからのSCIM URLとシークレットトークンの2つの値が必要です。まずCintooで取得し、その後Microsoft Entraに入力します。
CintooでのURLとトークンの取得
- 右上のバーガーメニューから管理を開き、Directory syncタブを選択します。
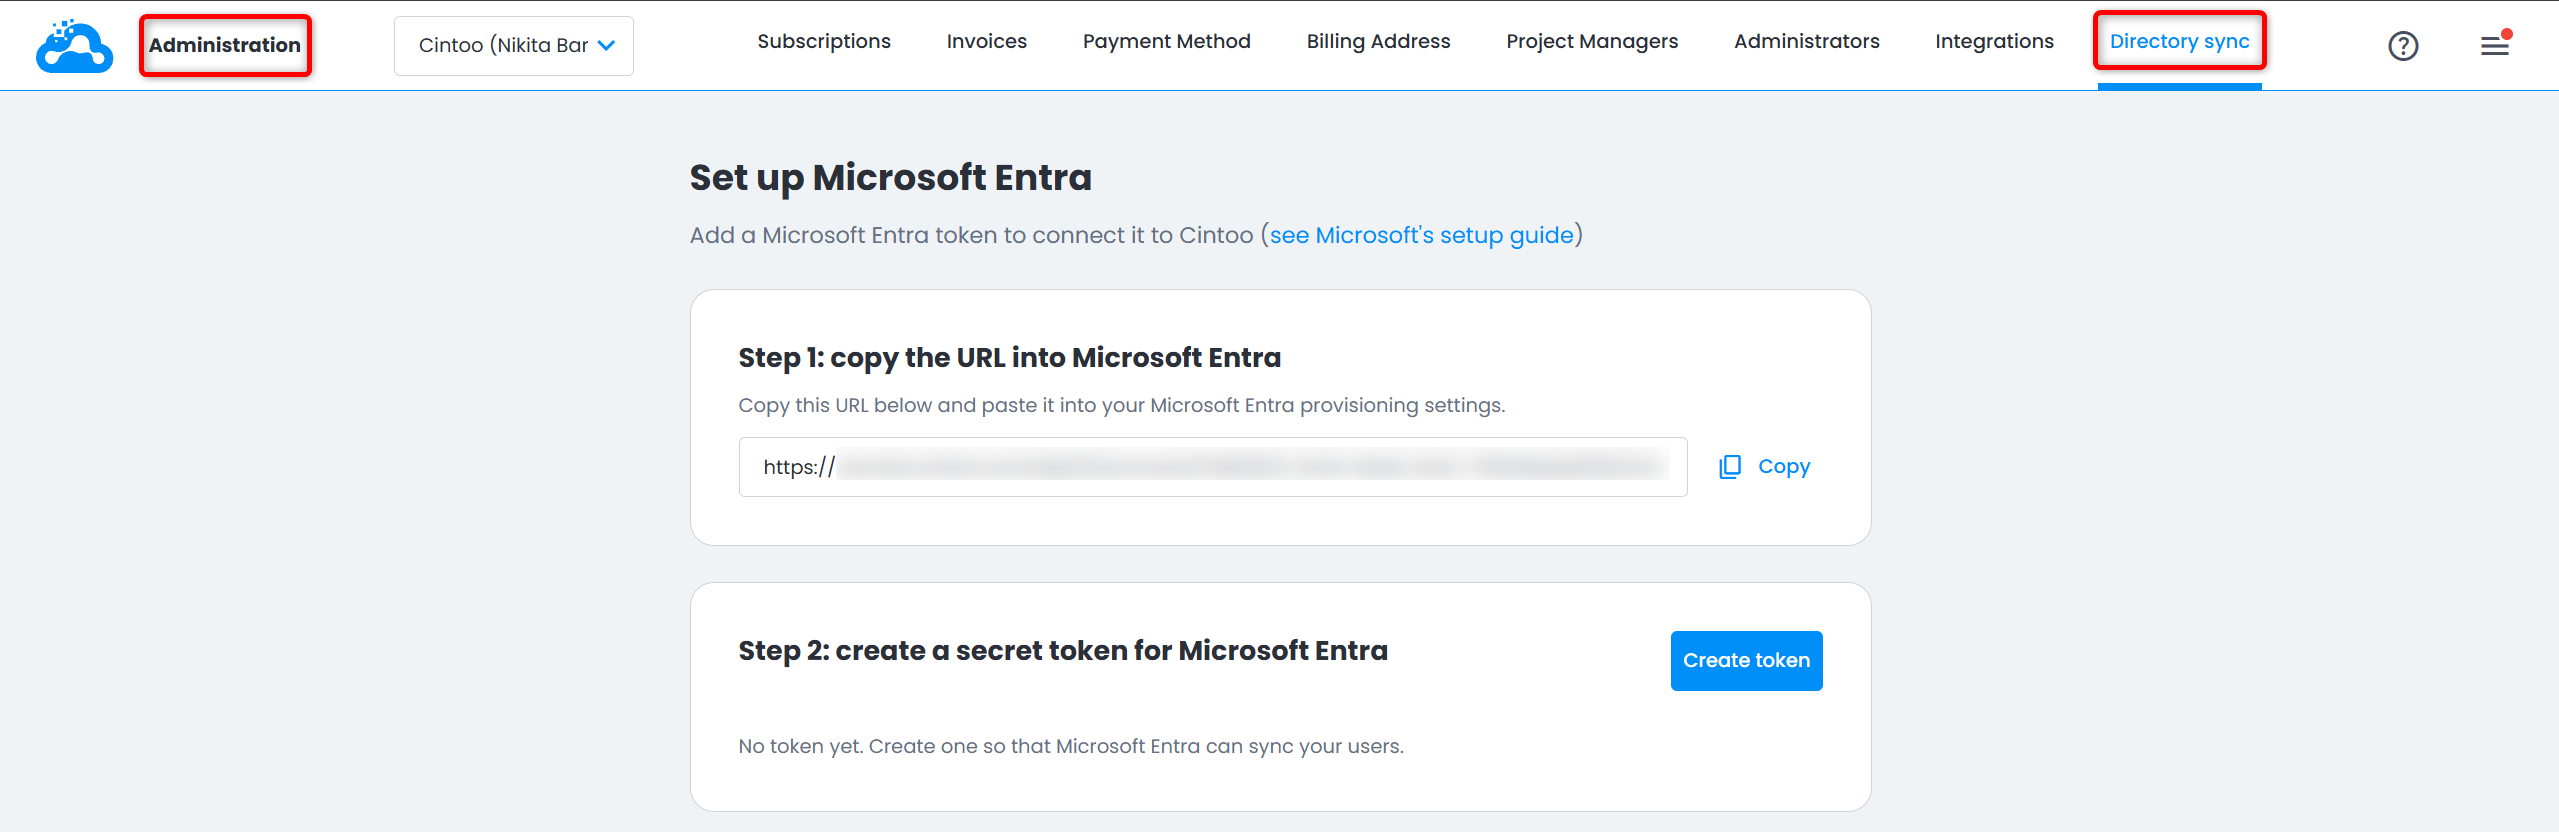
- Step 1: copy the URL into Microsoft Entraで、URLをコピーします。
- Step 2: create a secret token for Microsoft Entraで、Create tokenをクリックします。
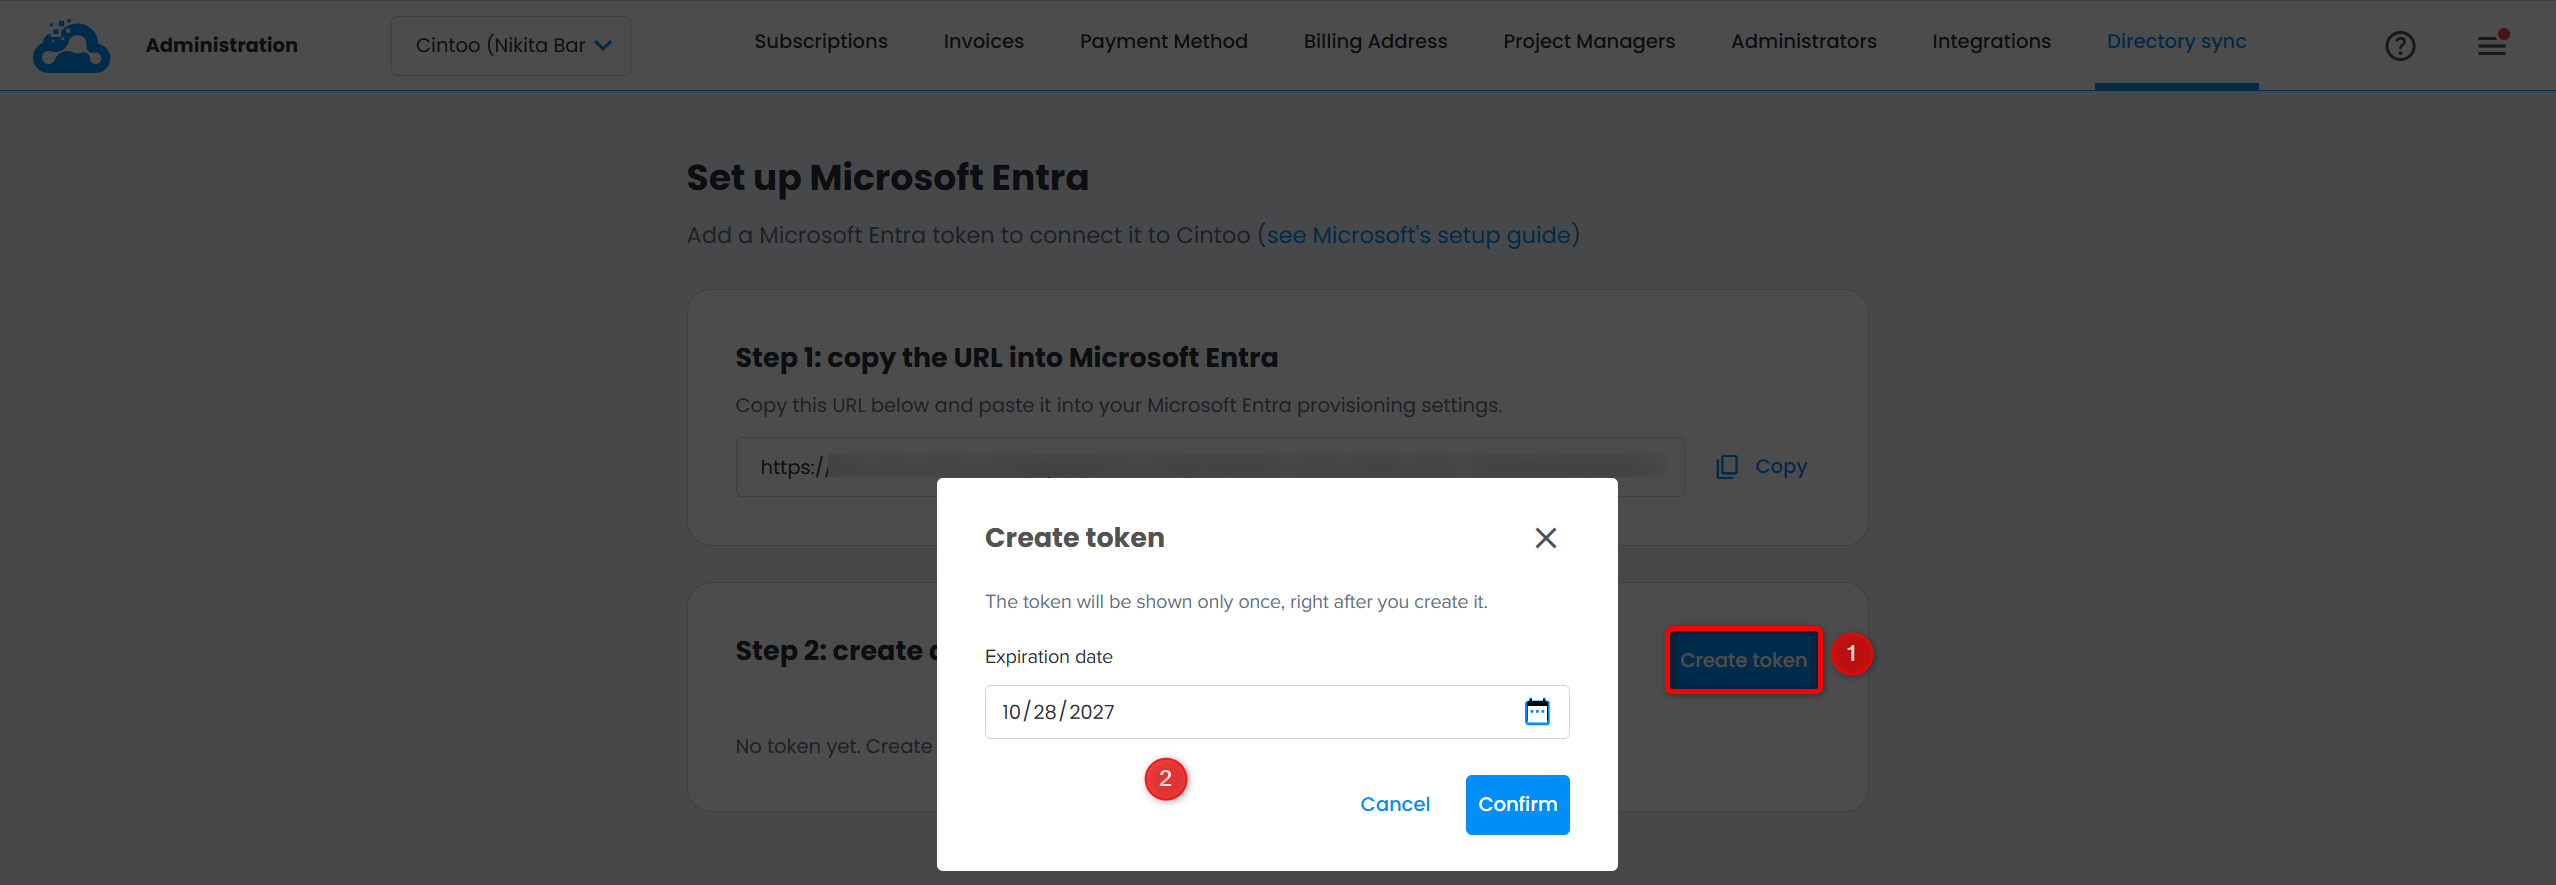
- Create tokenウィンドウで有効期限を設定し(デフォルトは今日から1年後で、30日後から設定できます)、確定をクリックします。
- Copy your tokenウィンドウにトークンが表示されます(デフォルトでは非表示)。目アイコンをクリックして表示するか、コピーをクリックしてコピーし、完了をクリックします。
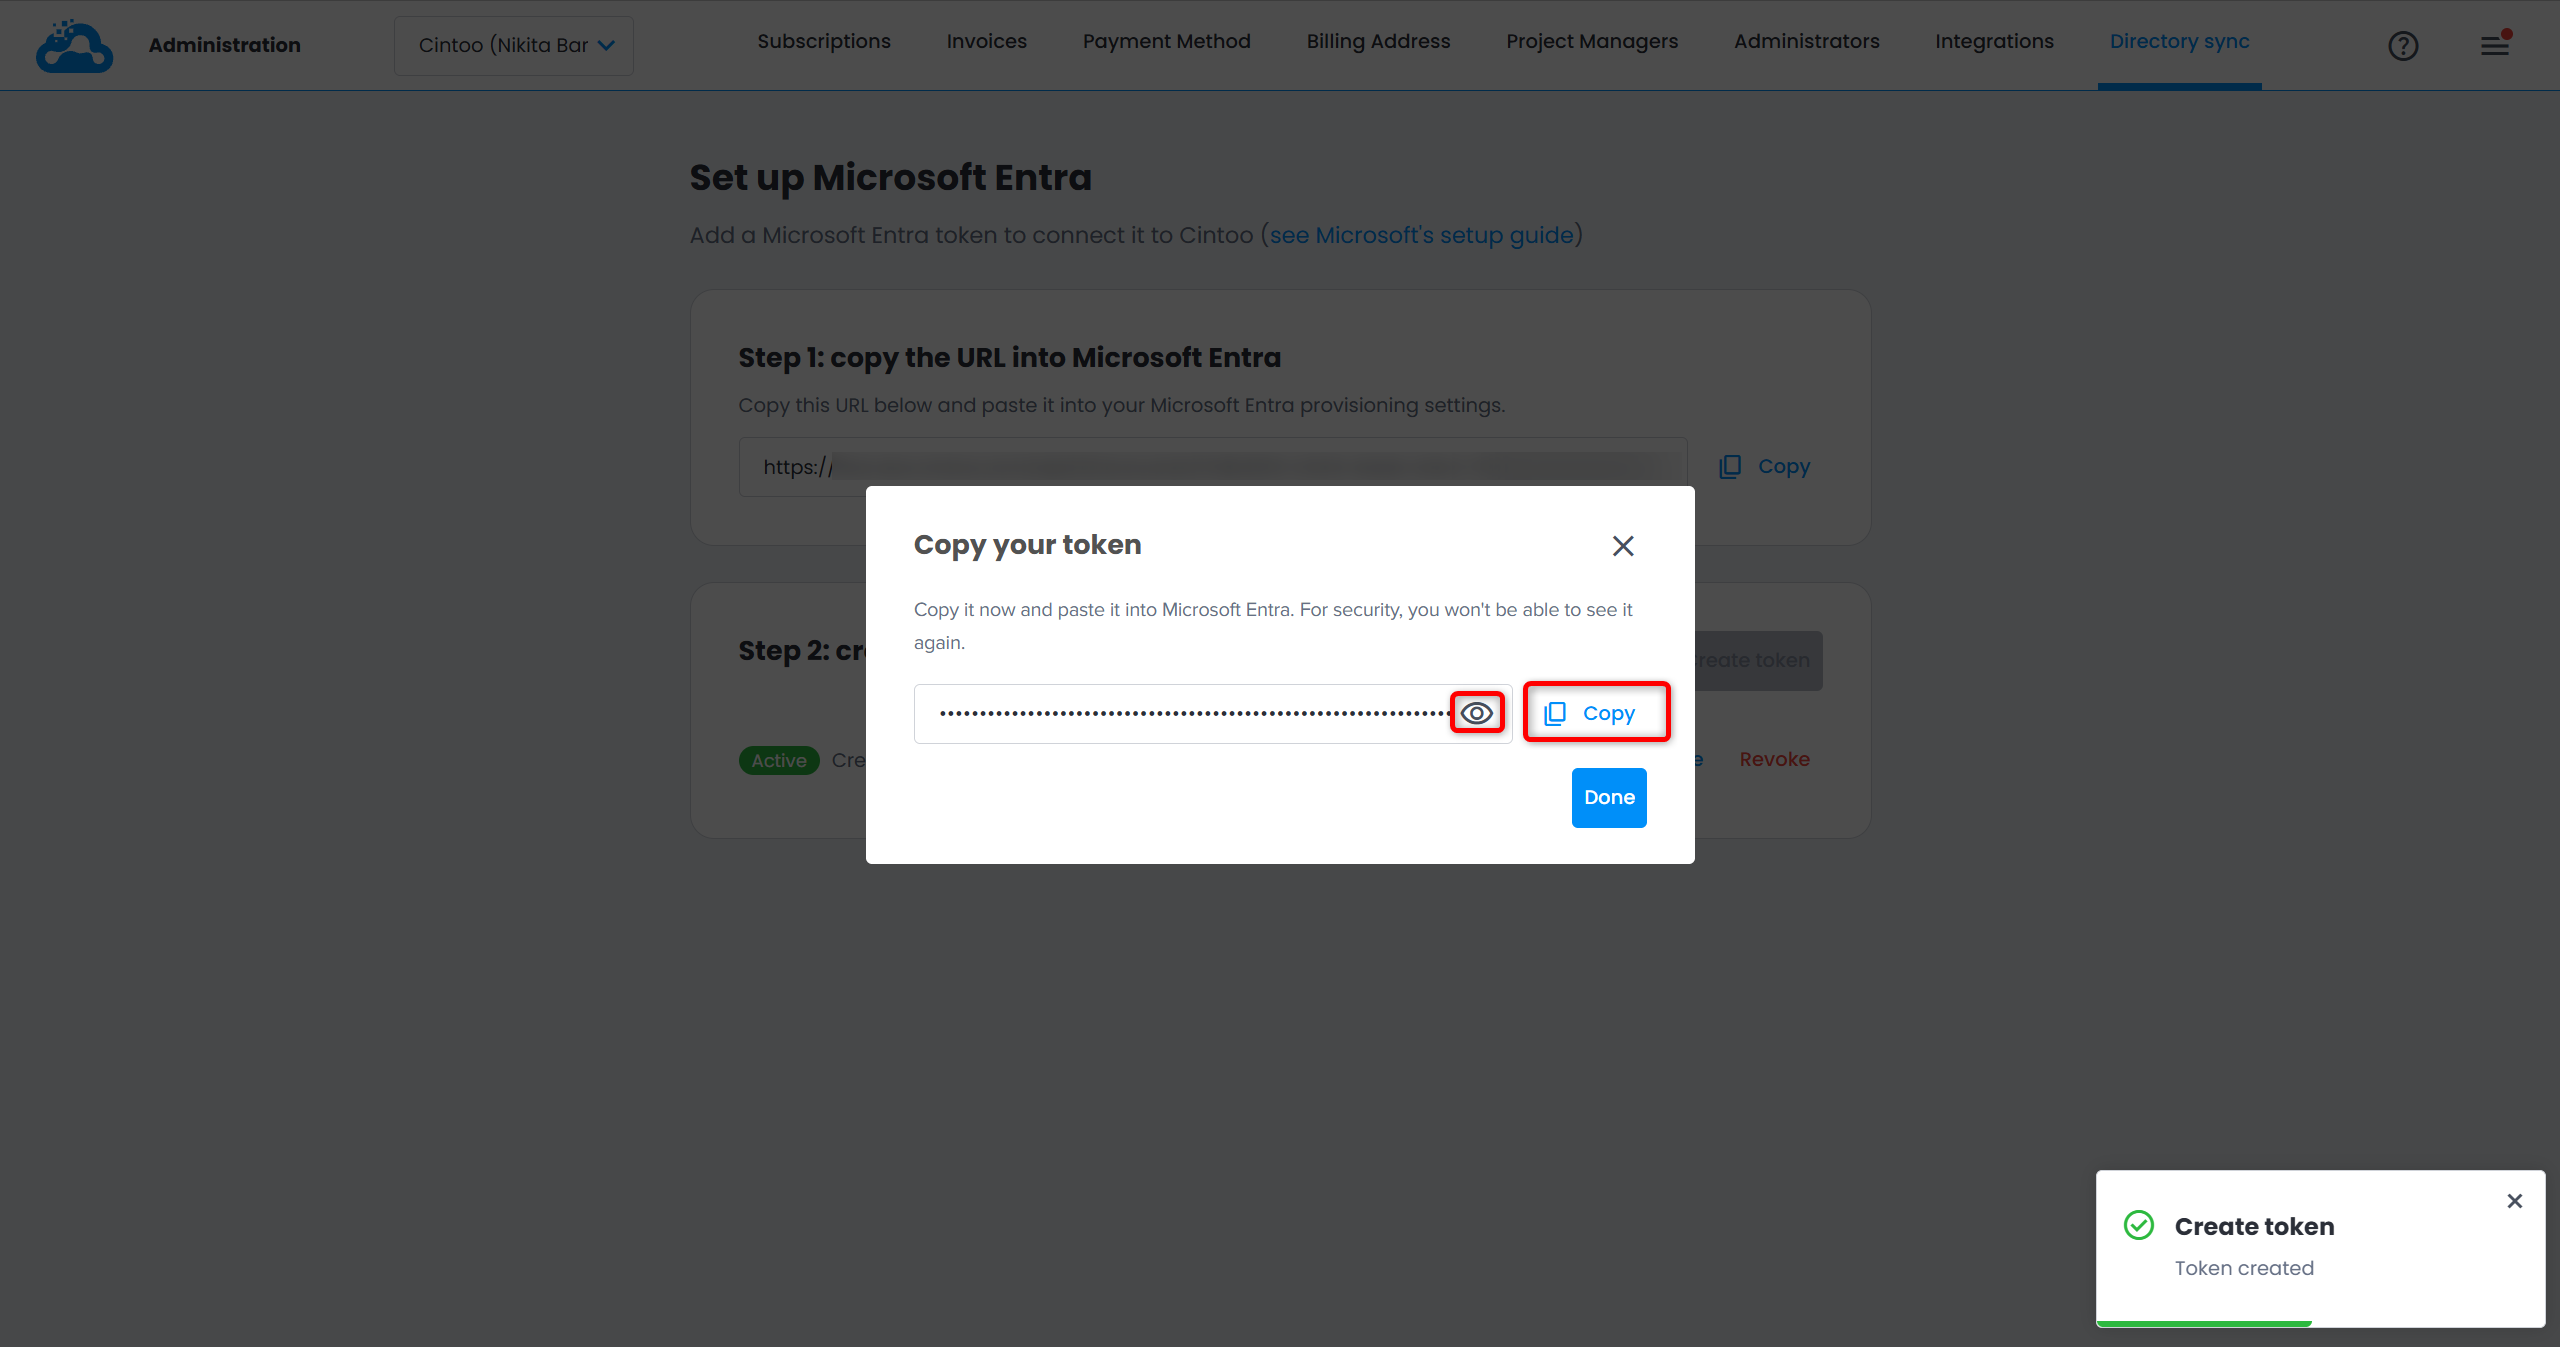 警告:トークンが表示されるのは1回のみです。完了をクリックした後は、再表示できません。すぐにMicrosoft Entraに貼り付けてください。紛失した場合は、ローテーションして新しいトークンを取得します。
Microsoft EntraでのCintooの接続
Microsoft Entraでの設定には、Microsoft Entraで少なくともCloud Application Administratorの役割が必要です。
- Microsoft Entra admin centerで、Entra ID > Enterprise appsに移動し、New application > Create your own applicationを選択します。
- Cintooアプリケーションの名前を入力し、Integrate any other application you don't find in the galleryを選択して、アプリケーションを作成します。
- Cintooアプリケーションで、Provisioning > New configurationを選択します。
- Authentication methodをBearer authenticationに設定します。
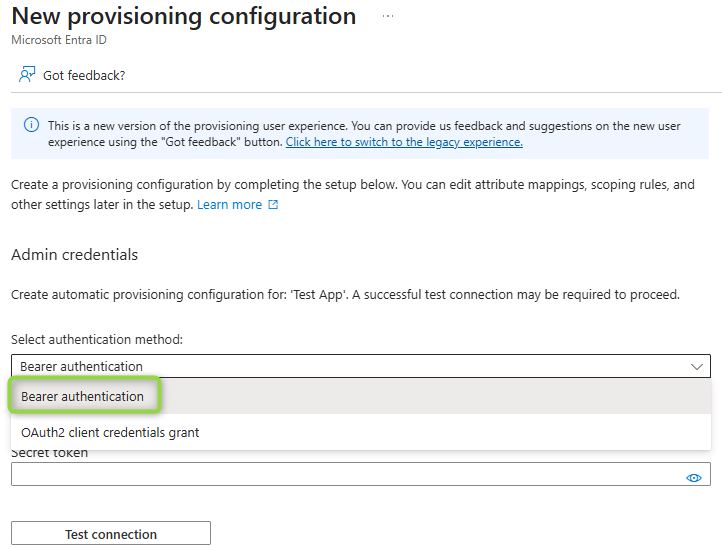 警告:CintooがサポートしているのはBearer authenticationのみです。OAuth2 client credentials grantはサポートされていません。
- CintooからコピーしたURLをTenant URLに、トークンをSecret tokenに貼り付けます。
- Test connectionをクリックし、Createをクリックします。
- UPNが実際のメールアドレスではない場合は、Cintooが使用するメールアドレスの説明に従って、userNameをmailにマッピングします。
- Users and groupsで、Cintooに同期するユーザーとグループを割り当てます。
- Provisioningで、Start provisioningをクリックします。
その後、Microsoft Entraは、割り当てられたユーザーとグループを約40分ごとに同期します。1人のユーザーをすぐに同期するには、Provision on demandを使用します。結果とエラーは、CintooアプリケーションのProvisioning logsに表示されます。
注:同期されるのは、割り当てられたグループの直接のメンバーのみです。ネストされたグループのメンバーは同期されません。
Cintooが使用するメールアドレス
Cintooは、Microsoft Entraから送信されるSCIMのuserName属性から読み取ったメールアドレスで、同期された各ユーザーを識別します。
デフォルトでは、Microsoft EntraはuserNameに、ユーザーのmail属性ではなくUser Principal Name (UPN)を設定します。UPNがユーザーの実際のメールアドレス(例:jane.doe@company.com)であれば、問題なく動作します。
UPNが実際のメールボックスではない場合(例:jdoe@company.onmicrosoft.comや従業員ID):
- Cintooの招待が、メールを受信できないアドレスに送信されます
- 実際のメールアドレスですでにCintooに招待されているメンバーは認識されず、重複したユーザーが作成されます
その場合は、プロビジョニングを開始する前に、userNameをmailにマッピングします。
- Microsoft Entra admin centerで、Entra ID > Enterprise appsに移動し、Cintooアプリケーションを選択します。
- Provisioning > Attribute mappingに移動し、Provision Microsoft Entra ID Usersを選択します。
- userNameの行をクリックします。
- Source attributeをmailに設定し、OK、Saveの順にクリックします。
- アプリケーションに割り当てられたすべてのユーザーのmail属性が入力されていることを確認します。
Microsoft Entraがユーザーについて送信するメールアドレス(デフォルトではUPN、再マッピングした場合はmail)を変更すると、Cintooではメールアドレスの変更として扱われます。
警告:このマッピングは、最初の同期の前に設定してください。ユーザーの同期後にマッピングを変更すると、次のサイクルで、Microsoft Entraがすべてのユーザーについて新しいメールアドレスを送信します。
トークンの管理
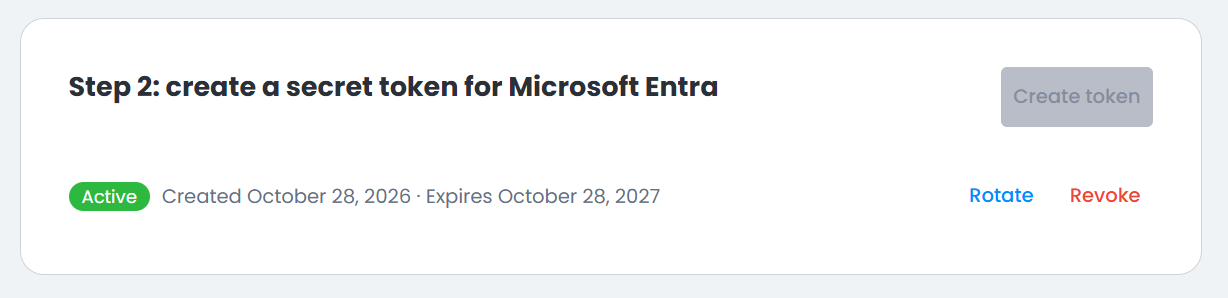
トークンが作成されると、Step 2にそのステータス(アクティブまたは有効期限切れ)、作成日と有効期限、およびRotateとRevokeのアクションが表示されます。
トークンのローテーション
Rotateは、トークンを、以前のものと同じ有効期間の新しいトークンに置き換えます。
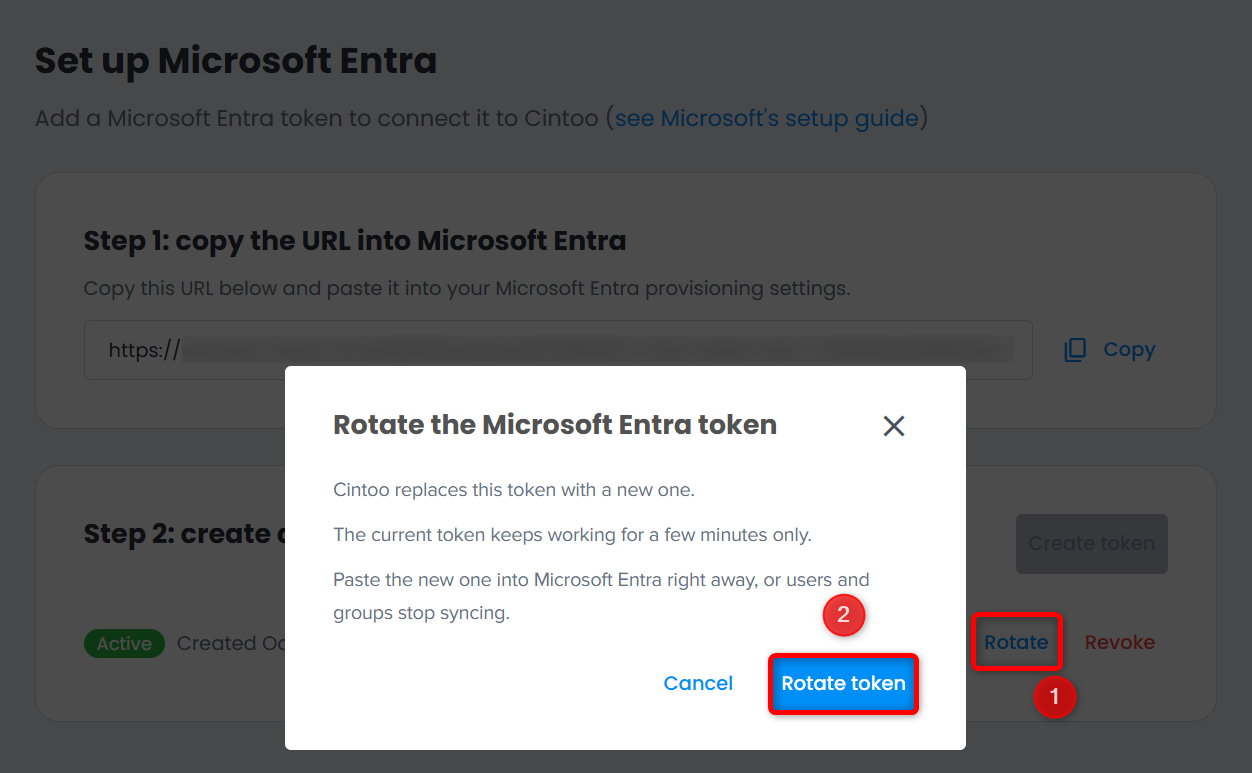
- Rotateをクリックします。
- Rotate the Microsoft Entra tokenウィンドウで、Rotate tokenをクリックします。
- 新しいトークンをコピーして、すぐにMicrosoft Entraに貼り付け、完了をクリックします。警告:以前のトークンが機能し続けるのは、数分間のみです。その後は、Microsoft Entraで新しいトークンが設定されるまで、ユーザーとグループは同期されなくなります。
トークンの失効
Revokeは、Microsoft EntraとCintooアカウントの接続を解除します。
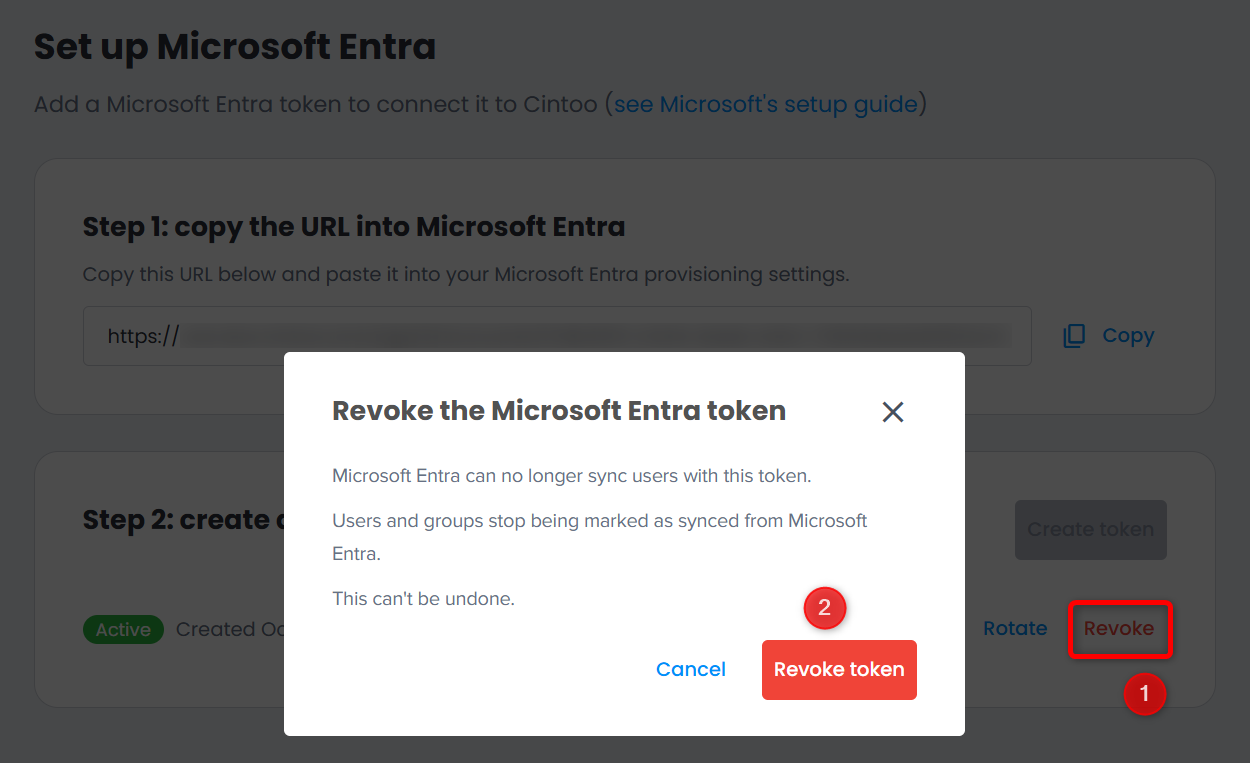
- Revokeをクリックします。
- Revoke the Microsoft Entra tokenウィンドウで、Revoke tokenをクリックします。
Microsoft Entraは、このトークンではユーザーを同期できなくなります。すべてのユーザーとグループは同期済みとして表示されなくなり、アカウントに残って通常のユーザーとグループになり、Cintooで再び削除や編集ができるようになります。グループはメンバーを保持します。
何も同期されなくなるため、ユーザータブとグループタブにソース列は表示されなくなります。警告:トークンの失効は元に戻せません。Microsoft Entraに再度接続するには、新しいトークンを作成し、Microsoft Entraで設定します。次回の同期時に、既存のユーザーはメールアドレスで再び照合され、役割は維持されます。以前に同期されたグループは、失効後にCintooで名前の変更や編集が行われていても、Microsoft Entra IDによって認識され、その名前とメンバーはMicrosoft Entraのものに置き換えられます。グループで説明している同名ルールが適用されるのは、一度も同期されていないグループのみです。
有効期限切れのトークン
トークンの有効期限が切れると、そのステータスは有効期限切れに変わり、Microsoft Entraは同期できなくなります。Rotateは利用できなくなりますが、Revokeは引き続き利用できます。
Create tokenをクリックして新しいトークンを作成し、Microsoft Entraで設定します。同期されたユーザーとグループは、トークンの有効期限が切れている間も、新しいトークンを設定した後も、同期済みの状態のままです。
同期される内容
ユーザー
- Microsoft EntraでCintooアプリケーションに割り当てられたユーザーは、Microsoft Entraソースとしてユーザータブに表示されます。メールドメインでSSOを使用している場合を除き、通常の招待メールを受信し、管理者が役割を割り当てるまで役割は持ちません。
- 同じメールアドレスですでに手動で招待されているメンバーは、最初の同期時に重複せずに照合されます。役割は維持され、新しいメールは送信されません。
- 役割とプロジェクトへのアクセスは同期されません。他のユーザーと同様に、Cintooで割り当ててください。
メールアドレスの変更
Microsoft Entraでユーザーのメールアドレス(userName)が変更された場合:
- このCintooアカウントにのみ所属し、新しいメールアドレスが他のCintooユーザーに使用されていないユーザーは、同じCintooユーザーのまま新しいメールアドレスになり、問題、注釈、役割、プロジェクトへのアクセス、グループは維持されます
- それ以外の場合(ユーザーが他のCintooアカウントにも所属している、または新しいメールアドレスがすでに他のCintooユーザーに使用されている場合)、新しいメールアドレスのユーザーが役割なしでこのアカウントに招待され、以前のユーザーはこのアカウントからのみ削除されます。他のアカウントでは変更されません
無効化、削除、または割り当て解除されたユーザー
Microsoft Entraで、ユーザーが無効化、削除、またはCintooアプリケーションから割り当て解除された場合:
- 手動削除の場合とまったく同じように、アカウントから削除されます。アクセス、アカウントの役割、プロジェクトへのアクセス、グループのメンバーシップが失われ、ユーザータブから消えます
- そのユーザーがオーナーであるプロジェクトはアカウントオーナーに移行され、アカウントオーナーがそのプロジェクトのプロジェクトオーナーとなり、プロジェクトマネージャーの役割がない場合は付与されます
Cintooには一時停止のステータスはありません。無効化されたユーザーも削除されたユーザーも、ユーザータブから消えます。どちらに該当するかは、Microsoft Entraで確認してください。
無効化されたユーザーが再び有効化されると、重複なく同じ人物として戻り、招待メールを受信し、管理者が役割を割り当てるまで役割は持ちません。Microsoft Entraがグループを再度送信すると、同期されたグループのメンバーシップが復元されます。
グループ
- Cintooアプリケーションに割り当てられたグループは、そのメンバーとMicrosoft Entraソースとともに、グループタブに作成されます。
- Microsoft Entraでグループの名前を変更したり、メンバーを追加または削除したりすると、同じ変更がCintooにも適用されます。
- Microsoft Entraでグループが削除された場合、またはCintooアプリケーションから割り当て解除された場合、Cintooでもそのグループが削除され、メンバーはこのグループ経由で持っていたプロジェクトへのアクセスを失います。このグループ経由でのみCintooアプリケーションに割り当てられていたメンバーも、手動削除の場合と同様に、アカウントから削除されます。それ以外のメンバーはアカウントに残ります。
- 同じ名前の手動グループがすでにCintooに存在する場合、Microsoft Entraのグループは同期されません。手動グループは変更されず、競合はMicrosoft Entraのプロビジョニングログにのみ報告されます。
Cintoo内の同期されたユーザーとグループ
少なくとも1人のユーザーまたは1つのグループが同期されると、ユーザーと権限のユーザータブとグループタブにソース列が表示されます。同期された項目には、ロゴ付きでMicrosoft Entra、それ以外には手動と表示されます。
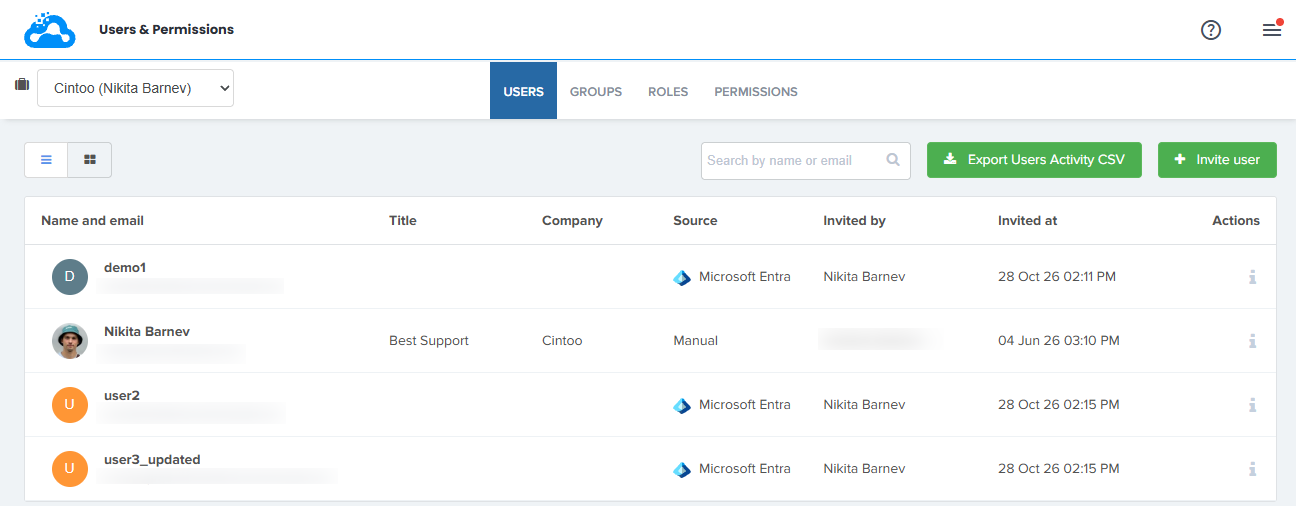
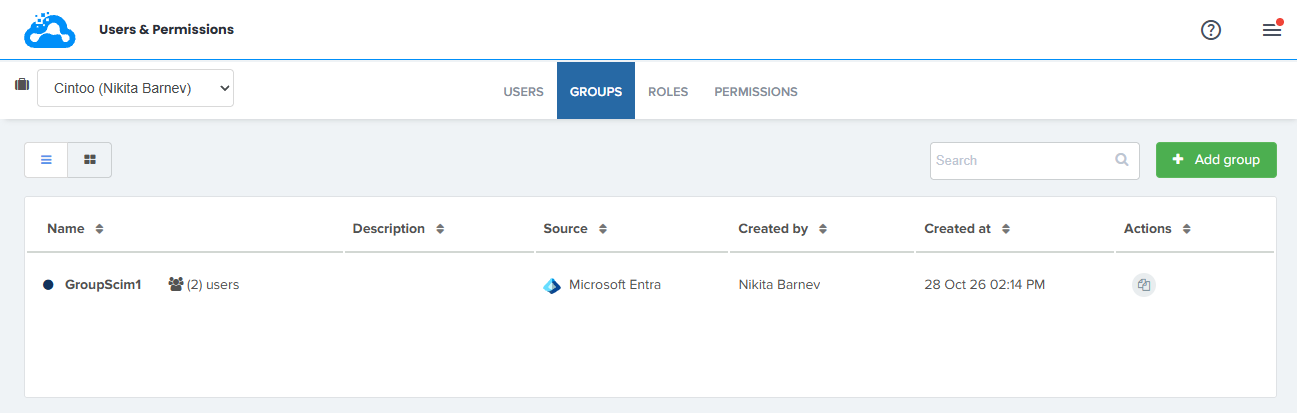
同期された項目はMicrosoft Entraによって管理されるため、Cintooでは一部の操作を利用できません。
- 同期されたユーザーは削除できません。代わりにMicrosoft Entraで、そのユーザーを無効化、削除、または割り当て解除してください
- 同期されたグループは編集も削除もできません。名前、説明、メンバーは読み取り専用です
- 同期されたグループは複製できます。コピーは完全に編集できる手動グループとなり、元のグループは同期されたままです
- 同期されたユーザーは、手動グループに追加したり、手動グループから削除したりできます
同期されたユーザーの役割とプロジェクトへのアクセスは、他のユーザーと同様に、Cintooで管理します。
この記事は役に立ちましたか?
それは素晴らしい!
フィードバックありがとうございます
お役に立てず申し訳ございません!
フィードバックありがとうございます
フィードバックを送信しました
記事の改善におけるご協力ありがとうございます。