この記事では、ユーザーと権限メニューを使用して、ユーザー、役割、権限を管理するオプションについて説明します。
目次
右上のハンバーガーメニューからユーザーと権限にアクセスします。
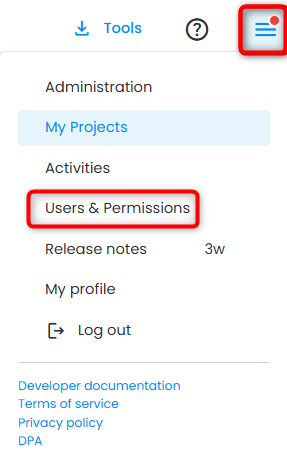
ユーザーと権限では、ユーザー、グループ、役割、および権限の各タブにアクセスできます。
ユーザータブ
ユーザータブには、アカウントに招待されたすべてのユーザーが一覧表示されます。
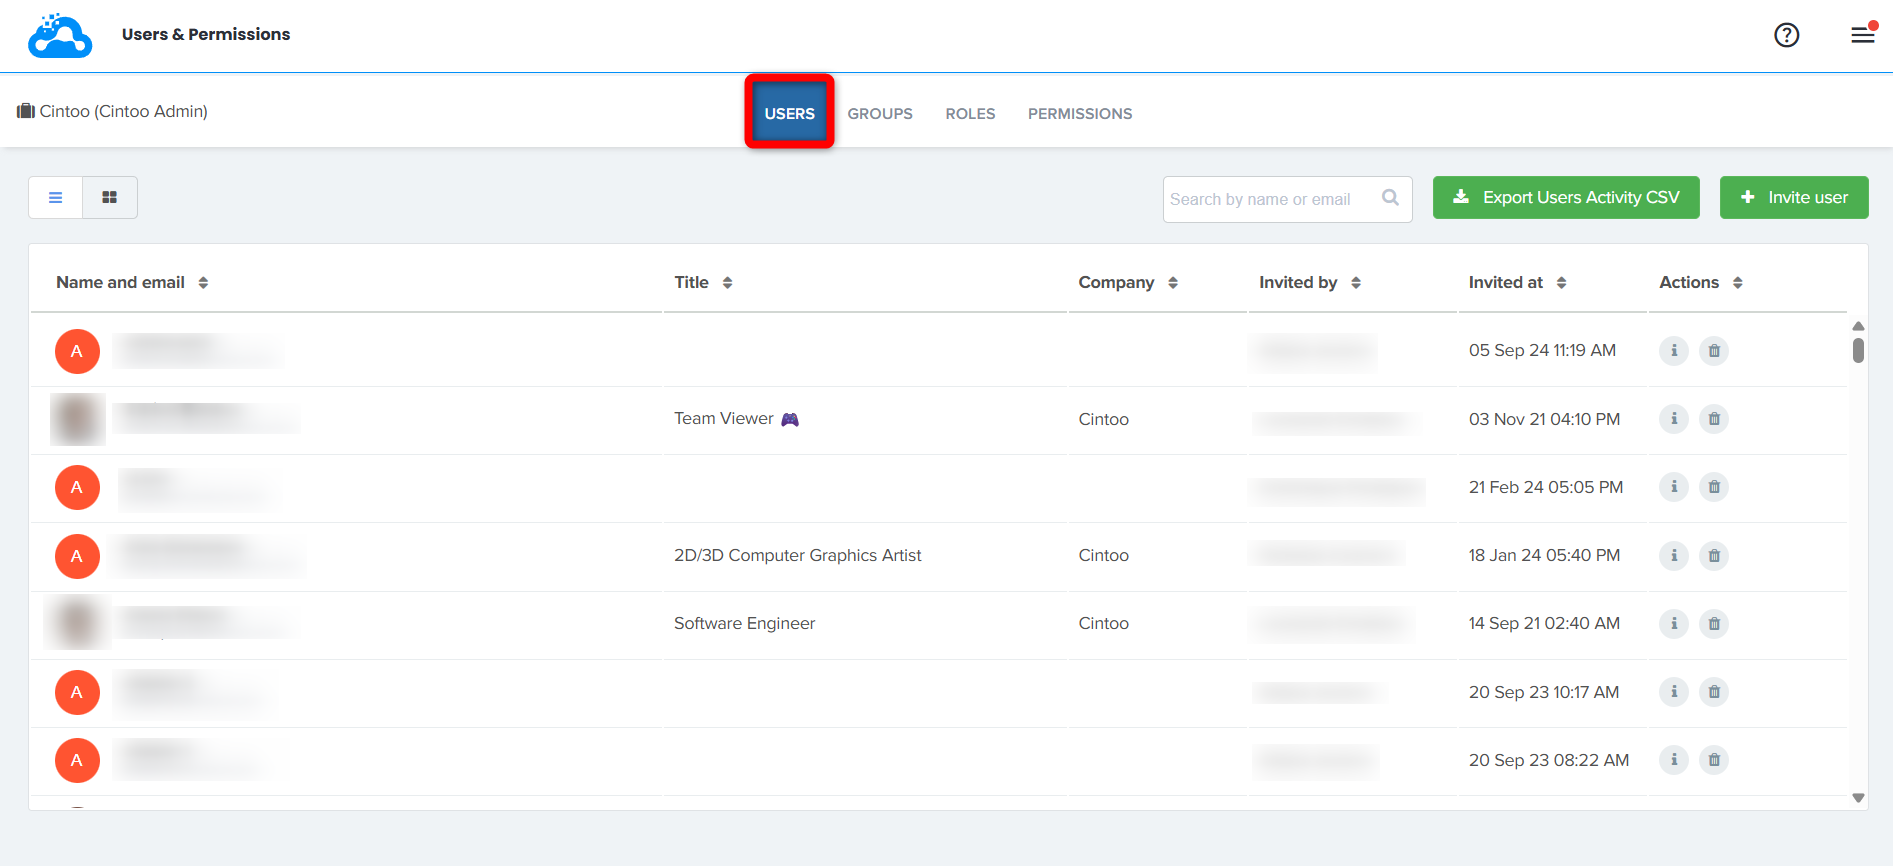
- この表には、招待された時間と招待者の情報も表示され、誰がいつユーザーを招待したかがわかります。
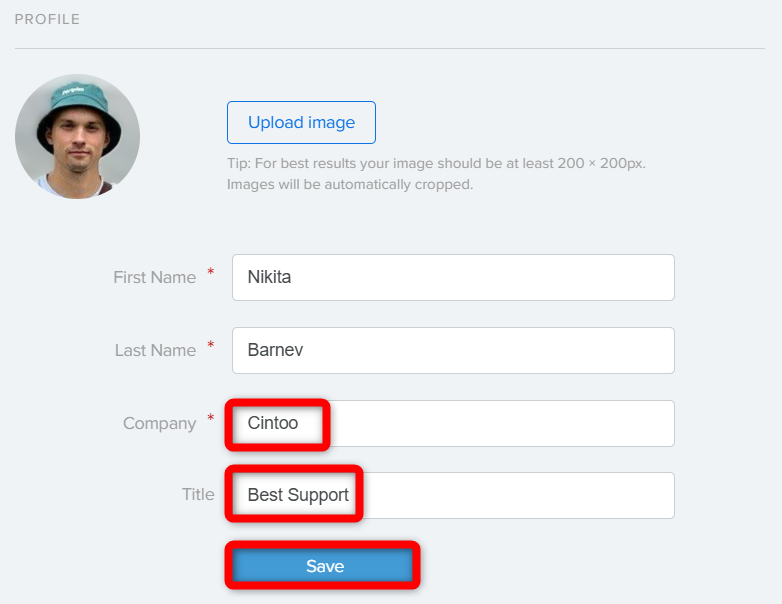
- 会社フィールドは必須で、ユーザーアカウントの作成時に設定されます。タイトルは必須ではありません。どちらも、右上のハンバーガーメニューにあるマイプロフィールメニューで、ユーザー自身が変更できます。対応するフィールドの値を変更し、保存をクリックして変更を適用します。
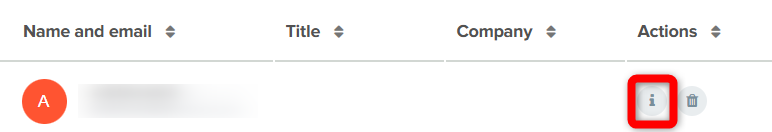
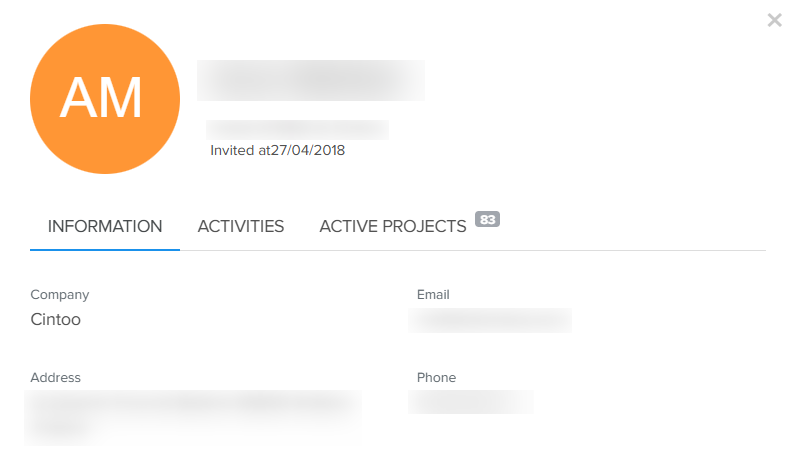
- 該当ユーザーの横にあるアクション列の「I」アイコン、またはユーザーの行をクリックすると、そのユーザーの情報、最近のアクティビティ、およびアカウント内でアクティブなプロジェクトの一覧を確認できます。
- 該当ユーザーの横にあるゴミ箱アイコンをクリックして、アカウントからユーザーを削除します。
- ユーザーを招待をクリックして、プロジェクトに追加せずに、新しいユーザーをアカウントに招待します。
ユーザーをチームに招待ウィンドウの対応するタブで、ユーザーを一人ずつ招待するか、一括で招待するかを選択します。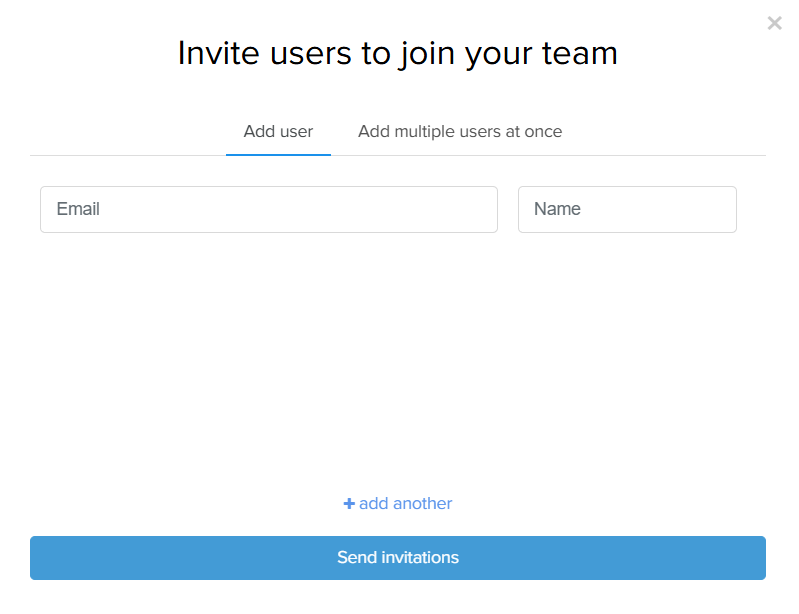
- ユーザー活動のCSVをエクスポートをクリックして、ユーザーのアクティビティに関するレポートを作成します。
レポートは、次の列で構成されます:Email、First Name、Last Name、Company、Invited At、First Activity、Last Activity。
この機能を無効化または再度有効化するには、support@cintoo.comまでお問い合わせください。
複数のユーザーを一度に追加
ユーザーをチームに招待ウィンドウは、ユーザーを追加タブで開きます。このタブでは、ユーザーを一人ずつ入力します。メールと名前を入力し、追加するユーザーごとに+ さらに追加をクリックしてから、招待を送信をクリックします。
長いリストを一度の操作で招待するには、複数のユーザーを一度に追加タブに切り替えます。
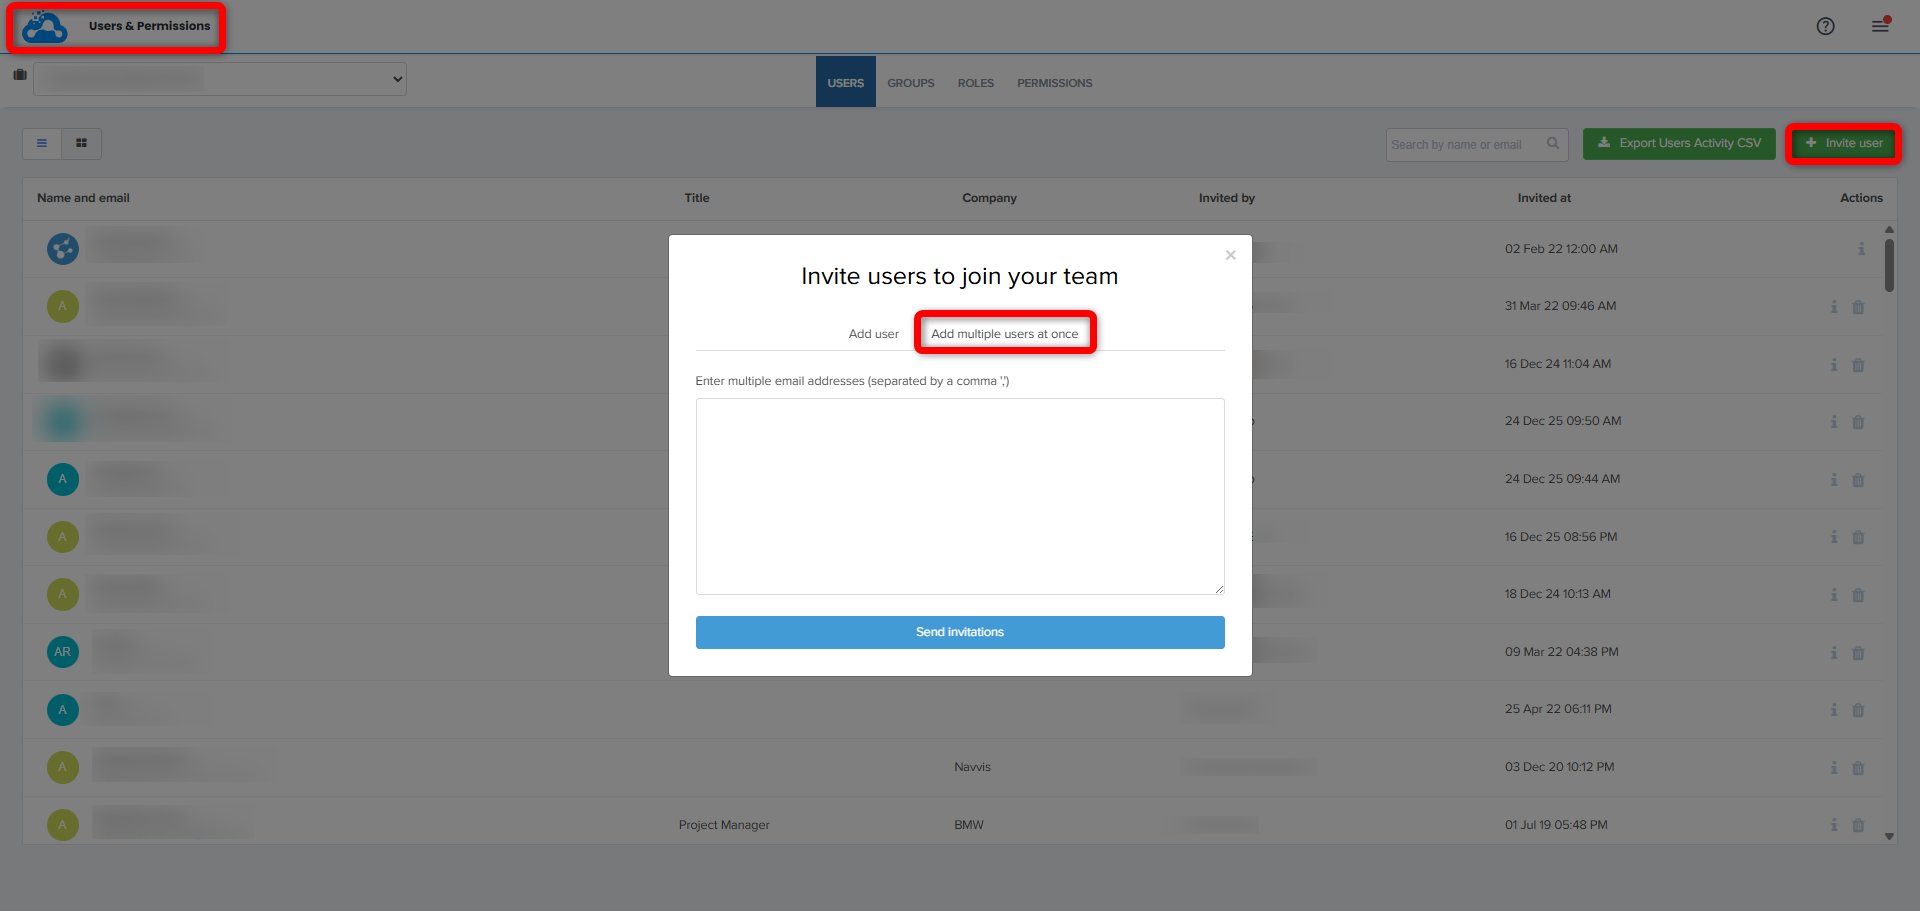
- ユーザータブでユーザーを招待をクリックします。
- ユーザーをチームに招待ウィンドウで、複数のユーザーを一度に追加をクリックします。
- テキストボックスにメールアドレスを入力または貼り付けます。アドレスはカンマ(,)で区切ります。
- 招待を送信をクリックします。
招待済みのユーザーがリストに含まれている場合は無視されます。再度招待が送信されることはありません。
注:このタブで入力できるのはメールアドレスのみで、名前フィールドはありません。招待時に招待するユーザーごとに名前を設定するには、代わりにユーザーを追加タブを使用します。どちらのタブを使用しても、招待されたユーザーは、どのプロジェクトにも割り当てられずにアカウントに追加されます。その後、プロジェクトへのメンバーの追加の説明に従って、ユーザーをプロジェクトに割り当てます。
グループタブ
グループタブでは、新しいグループを作成して管理し、チームや外部ユーザーのリソースへのアクセスをより適切に制御できます。
グループを追加するには、グループの作成の手順に従います。
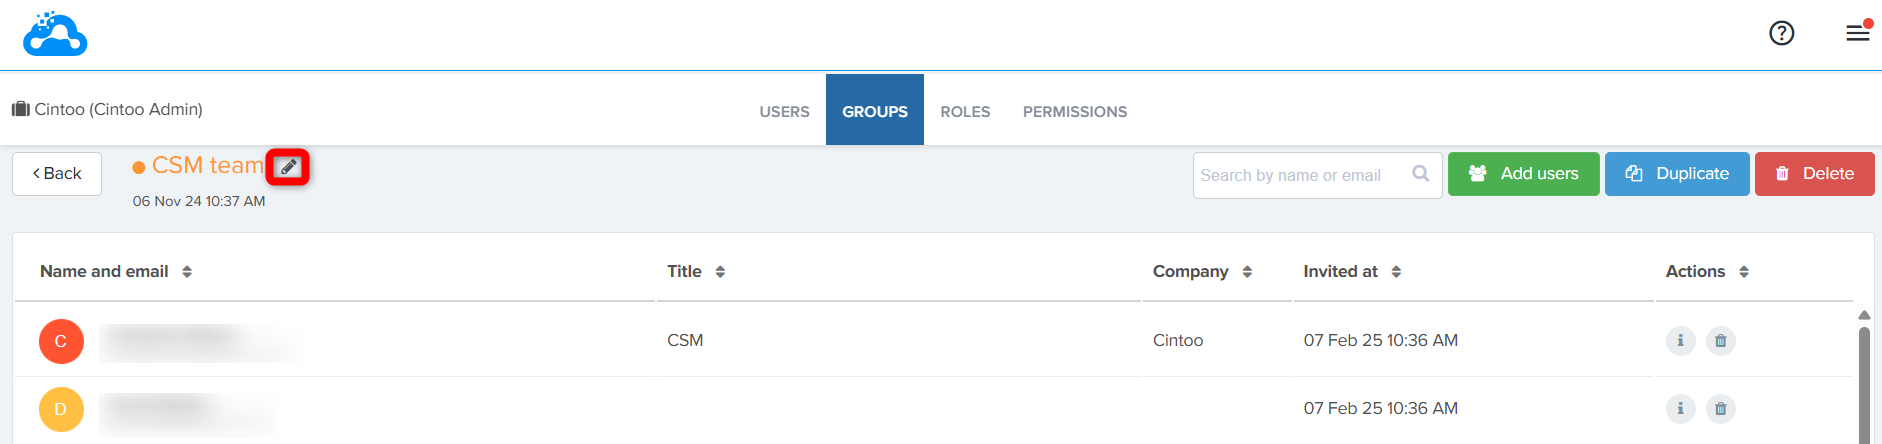
- グループ名、またはアクション列のペンアイコンをクリックして、グループの詳細を開きます。

- グループ名の横にあるペンアイコンをクリックして、グループ名と説明を編集します。
それぞれのボタンをクリックして、ユーザーを追加、グループの複製、または削除を行います。
- 該当グループの横にあるコピーアイコンをクリックして、グループを複製します
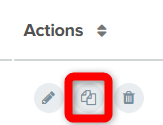
グループを複製ダイアログで、新しいグループの名前を入力し、複製をクリックします。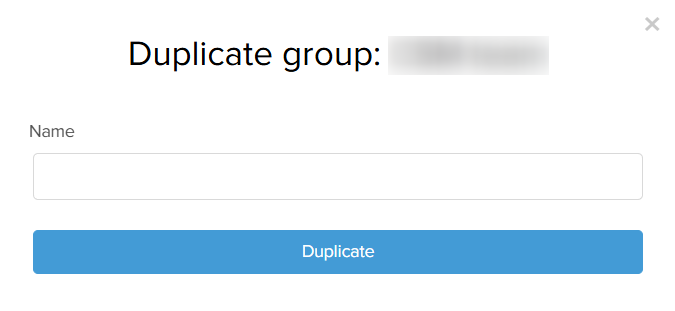
- 該当グループの横にあるゴミ箱アイコンをクリックして、グループを削除します。
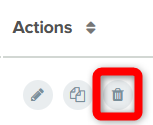
削除をクリックして確定します。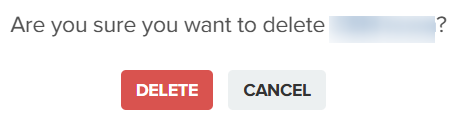
役割タブ
役割タブの表には、変更できない定義済みの役割と、自由にカスタマイズできるカスタム役割の一覧が表示されます。
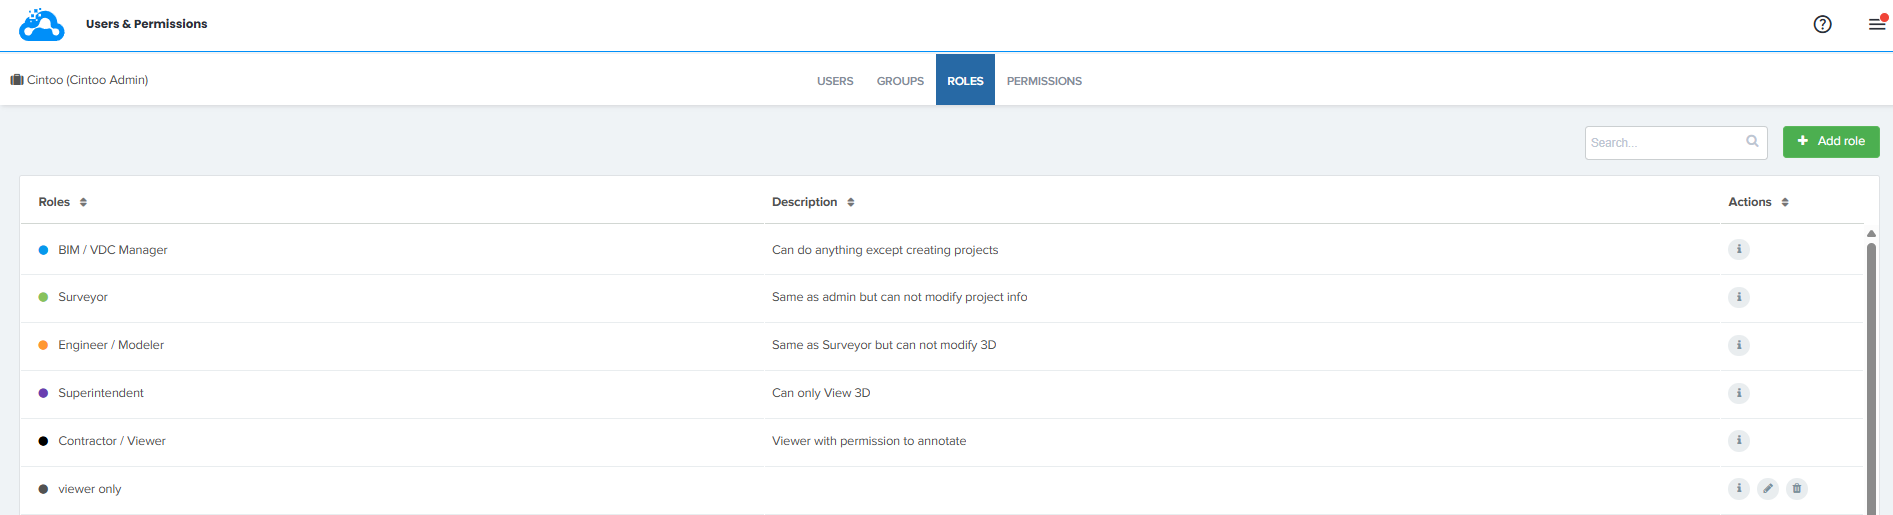
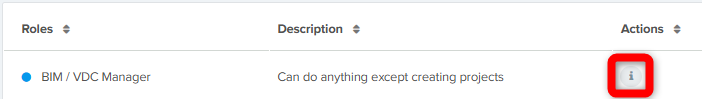
各役割に含まれる権限を確認するには、役割の横にある「i」アイコンをクリックします。
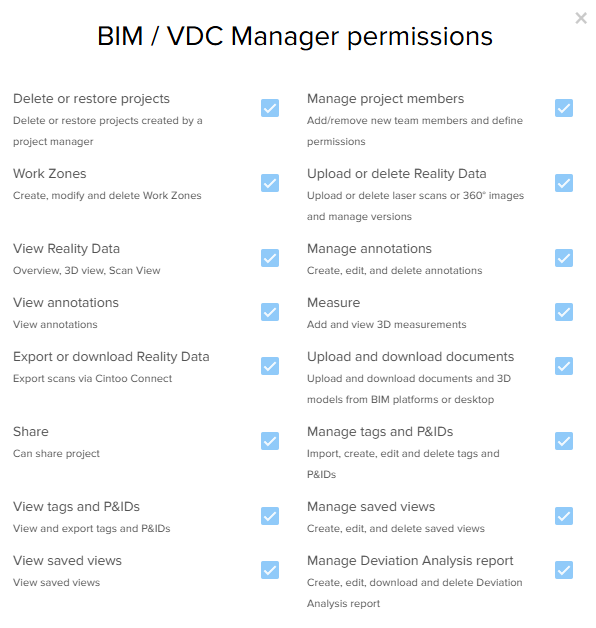
権限ウィンドウが開き、対応するすべての権限が一覧表示されます。
カスタム役割では、追加で編集と削除のアクションを使用できます。
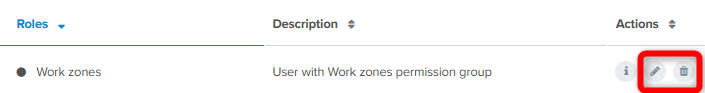
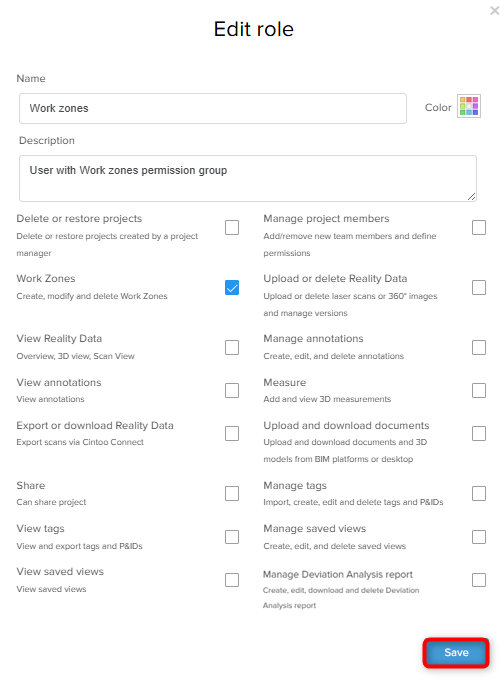
編集アクションで役割を編集メニューが開き、特定の権限の追加または削除、役割の名前、説明、色の変更を行えます。変更を適用するには、保存をクリックします。
カスタム役割の追加
カスタム役割を追加するには、役割を追加をクリックします。
開いたカスタム役割を作成ウィンドウで、次を選択します:
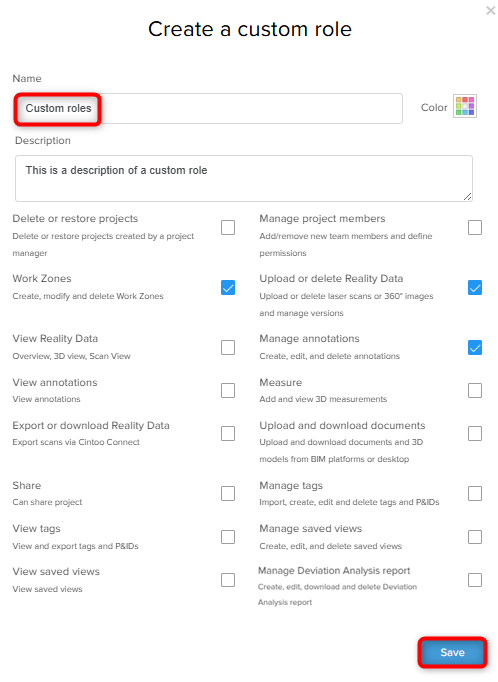
- 名前
- 色(任意)
- 説明(任意)
- 少なくとも一つの権限
保存をクリックして、新しいカスタム役割を作成します。
権限
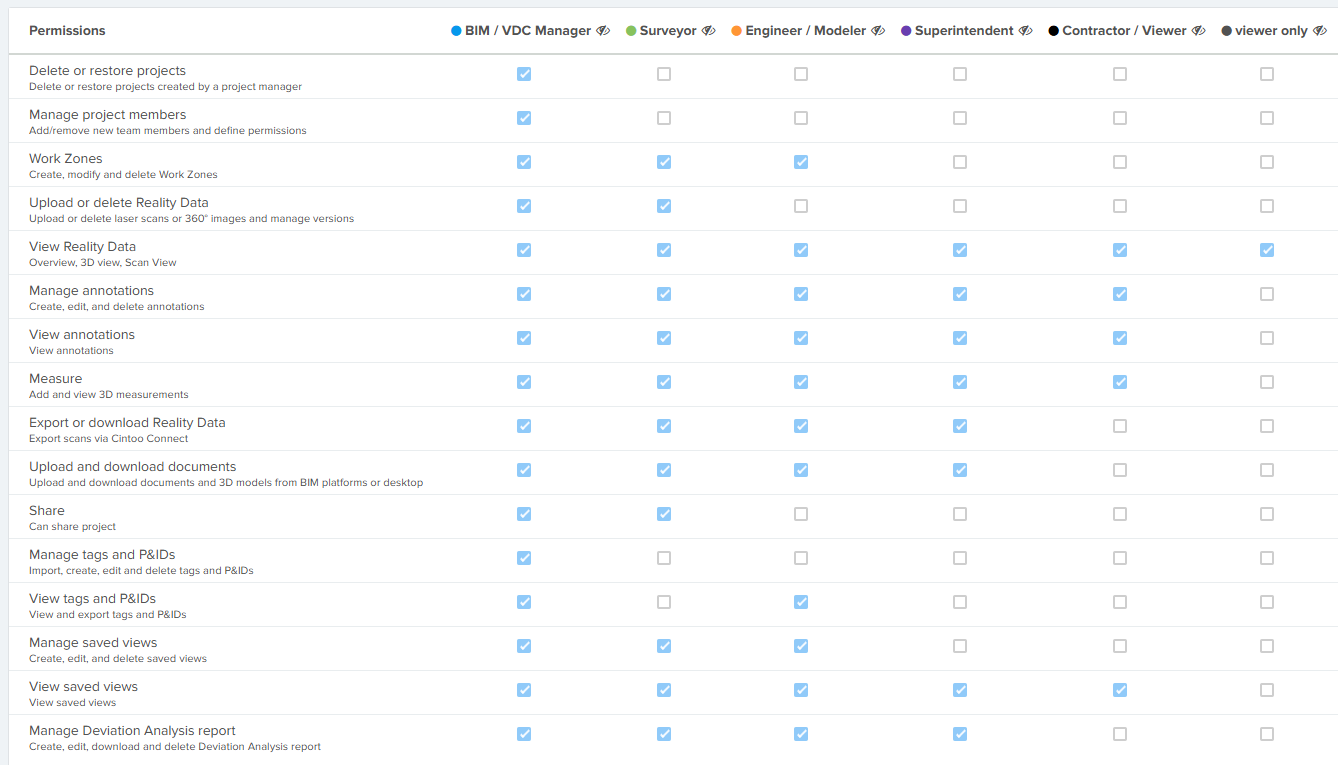
このタブには、カスタム役割を含む、役割と対応する権限の表が表示されます。
結果
- 作成したグループとカスタム役割は、アカウントレベルで、そのアカウントで作成されるすべてのプロジェクトで利用できるようになります。
- プロジェクトマネージャー、管理者、アカウントオーナーは、作成されたすべてのグループとカスタム役割を表示および編集できるため、この情報の管理と同期が容易になります。
- プロジェクトマネージャーと、必要な権限(ユーザーと権限タブの権限セクションに表示)を持つBIM/VDCマネージャーの役割などのユーザーが、プロジェクト内のユーザーの管理を担当します。特定のプロジェクトにユーザーを追加または削除できるのはこれらのユーザーのみです。変更が必要な場合は、これらのユーザーに連絡してください。
この記事は役に立ちましたか?
それは素晴らしい!
フィードバックありがとうございます
お役に立てず申し訳ございません!
フィードバックありがとうございます
フィードバックを送信しました
記事の改善におけるご協力ありがとうございます。