Este artículo describe en detalle cómo se almacenan los datos de los clientes en Cintoo, cuáles son las principales opciones de alojamiento y cómo gestiona Cintoo diversos aspectos de seguridad, certificaciones, etc.
Introducción
La solución de gestión de Reality Data y colaboración de Cintoo se ofrece a través de la nube.
La nube proporciona flexibilidad, escalabilidad y fiabilidad para activar fácilmente más potencia de cálculo, almacenamiento o nuevos servicios según los necesite, de modo que Cintoo pueda crecer con usted.
La seguridad en la nube también se reconoce como superior a la de las instalaciones locales, con amplias certificaciones y acreditaciones de seguridad, cifrado de datos y una sólida seguridad física de los centros de datos, lo que ofrece una forma más segura de gestionar la infraestructura de TI de su empresa.
Las distintas organizaciones tienen requisitos de nube diferentes, que a menudo vienen determinados por la estrategia de TI, la infraestructura existente y las políticas de seguridad. Cintoo ofrece flexibilidad en cuanto a las opciones de nube, apoyándose en Microsoft Azure y Amazon Web Services (AWS), los dos mayores proveedores de servicios en la nube a nivel mundial.
Este documento describe diversas opciones y las medidas generales de ciberseguridad que Cintoo ha puesto en marcha para garantizar el servicio en la nube más seguro para nuestros clientes. Se puede facilitar más información previa firma de un acuerdo de confidencialidad (NDA).
TABLA DE CONTENIDO
- Metadatos del cliente frente a archivos del cliente
- Opciones de alojamiento en la nube para los datos del cliente
- Opción de nube híbrida
- Segregación de datos
- Gestión de acceso y autenticación
- Inicio de sesión único (SSO) corporativo
- Autenticación multifactor (MFA)
- Cumplimiento de SOC 2
- Certificación ISO 27001
- Pruebas de penetración
- FedRAMP
- GDPR
- Retención y eliminación de datos
- Copias de seguridad y recuperación de datos
- Recuperación ante desastres y continuidad del negocio
- Objetivos de nivel de servicio
- Cifrado
Metadatos del cliente frente a archivos del cliente
Cintoo divide los datos del cliente en dos tipos distintos:
- Los metadatos del cliente son todos los datos que conciernen a usuarios, miembros o visualizadores.
- Los archivos del cliente son los datos subidos por el cliente y los datos generados por el cliente al utilizar las herramientas de Cintoo.
Opciones de alojamiento en la nube para los datos del cliente
Preámbulo:
- Todos los datos del cliente se almacenan en distintas regiones de centros de datos de Microsoft Azure, Amazon Web Services (AWS) o centros de datos de Google.
- Los archivos del cliente se almacenan en almacenes de objetos (Microsoft Azure Blob o AWS S3 o cualquier almacenamiento compatible).
- Los metadatos del cliente se almacenan en una base de datos SQL alojada actualmente en Microsoft Azure.
- No hay metadatos del cliente ni archivos del cliente en servidores o repositorios locales de las oficinas de Cintoo.
Definiciones:
Una región de centros de datos es un conjunto de uno o más centros de datos interconectados mediante una red de baja latencia y gran ancho de banda, que suele estar dentro de un mercado o una geografía determinados y que normalmente contiene dos o más regiones, lo que preserva los límites de residencia de datos y de cumplimiento normativo. Esto permite que las organizaciones con requisitos específicos de residencia de datos y cumplimiento mantengan sus datos y aplicaciones cerca.
La red de distribución de contenido (CDN) puede activarse o no al seleccionar la opción de alojamiento de un proyecto determinado. La CDN es una red de servidores proxy distribuida geográficamente, junto con sus centros de datos. La CDN proporciona alta disponibilidad y alto rendimiento a los usuarios finales.
- Cuando se utiliza la CDN, los datos se almacenan temporalmente en caché en la CDN para mejorar el rendimiento de la transmisión para los usuarios finales, que pueden estar ubicados en cualquier parte del mundo. Los datos se eliminan de la CDN 30 días después del último acceso.
- Cuando no se utiliza la CDN, los datos permanecen siempre en la región del centro de datos seleccionada, sin distribución en servidores proxy.
Arquitectura de alojamiento de Cintoo

Opciones de alojamiento
Actualmente, los metadatos del cliente se almacenan en una base de datos SQL administrada alojada en:
- O bien en Central US (Iowa), con una copia de seguridad en East US (Virginia).
- O bien en la región West Europe (Netherlands - Amsterdam), con una copia de seguridad en Azure North Europe (Ireland - Dublin).
- O bien en la región Canada Central (Toronto), con una copia de seguridad en Canada East (Quebec City), para las cuentas alojadas en ca.cintoo.cloud.
- El cliente puede solicitar a Cintoo que seleccione una de estas 3 opciones (EE. UU. / UE / Canadá) antes de crear el primer proyecto.
Región de Canadá
Las cuentas alojadas en ca.cintoo.cloud mantienen sus datos en Canadá: los metadatos del cliente, los archivos del cliente, el procesamiento de datos (incluido el procesamiento de video 360) y las notificaciones por correo electrónico permanecen en Canadá, con las siguientes excepciones:
- Los videos 360 capturados con una cámara Ricoh se suben primero a Ricoh360 Cloud - US (AWS) o EU, según el tenant elegido para la suscripción - y luego se sincronizan con Canadá. Los videos originales permanecen almacenados en Ricoh360 Cloud.
- Los registros de entrega de correo electrónico, incluidas las direcciones de correo de los destinatarios, se envían a la plataforma de monitoreo de Cintoo en la UE.
Para los archivos del cliente, el gestor de proyectos puede seleccionar una de las 2 opciones de alojamiento al crear un proyecto: AWS - Canada (Central) o Azure - Canada Central (Toronto). La CDN no está disponible para la región de Canadá.
Los archivos del cliente se almacenan en una de las siguientes ‘regiones’ de la nube, según la opción de alojamiento elegida por el gestor de proyectos del cliente al crear un proyecto.
- Si se utiliza la CDN, el alojamiento se realiza en Europa (AWS Frankfurt) o en EE. UU. (AWS Ohio), según la ubicación del cliente, con posible almacenamiento en caché en cualquier punto de presencia de la CDN.
- Si no se utiliza la CDN, el gestor de proyectos puede seleccionar las siguientes opciones de nube para cada proyecto individualmente:
- AWS - Asia Pacific (Sydney)
- AWS - Asia Pacific (Jakarta)
- AWS - Canada (Central)
- AWS - Europe (Frankfurt)
- AWS - Europe (London)
- AWS - US East (N. Virginia)
- AWS - US West (Oregon)
- Azure - Australia East (Sydney)
- Azure - Brazil South (Sao Paulo State)
- Azure - Canada Central (Toronto)
- Azure - France Central (Paris)
- Azure - Norway (Oslo / Stavanger)
- Azure - Southeast Asia (Singapore)
- Azure - Switzerland North (Zurich)
- Azure - UK South (London)
- Azure - West Europe (Netherlands)
- Azure - West US (Washington)
- Google - Europe North (Finland)
- Si la región que realmente necesita para su proyecto no figura en esta lista, póngase en contacto con el equipo de Cintoo en support@cintoo.com para comprobar la disponibilidad de otras regiones propuestas por Azure y AWS (pueden aplicarse tarifas adicionales):
- Algunas de las regiones de EE. UU. de Azure y AWS cuentan con una certificación FedRAMP (Federal Risk and Authorization Management Program), que puede ser necesaria para los proyectos relacionados con agencias federales y gubernamentales de EE. UU. Opciones de FedRAMP en Cintoo.
La escalabilidad del servicio está garantizada por el uso de recursos elásticos en la nube, que se supervisan estrechamente en tiempo real. El rendimiento de la aplicación se supervisa y mejora de forma continua para garantizar que la plataforma siga siendo escalable en cuanto a usuarios, proyectos, escaneos, etc.
Opción de nube híbrida
La opción de nube híbrida está disponible para las organizaciones que necesitan asegurarse de que los archivos del cliente se almacenen dentro de la propia red de la organización.
- Todos los archivos del cliente permanecen almacenados en las instancias privadas de Azure o AWS de la organización, y Cintoo transmite estos datos directamente desde este almacenamiento privado al navegador del usuario.
- A continuación, Cintoo proporciona acceso a la aplicación Cintoo Connect dentro del propio entorno de nube del cliente, lo que permite a los usuarios acceder a los archivos del cliente y colaborar en ellos directamente en la nube del cliente.
Los metadatos del cliente permanecen alojados en Central US (Iowa), en la región West Europe o en la región Canada Central, según la selección realizada por el Account Admin al crear la cuenta de Cintoo. Las copias de seguridad se almacenan en una ubicación diferente.
Se aplicarán tarifas adicionales para implementar la opción de nube híbrida.
Segregación de datos
Para los metadatos del cliente:
- Dado que Cintoo es una plataforma comunitaria, gestiona datos de varios clientes que pueden dar acceso a usuarios que ya tienen una cuenta de Cintoo de otros clientes o de trabajos anteriores.
- Para los usuarios que acceden a Cintoo mediante la URL genérica (aec.cintoo.com), existe un tenant predeterminado que permite compartir usuarios entre distintas cuentas o clientes.

- Para los usuarios que acceden a Cintoo desde una URL personalizada (company.cintoo.cloud), hay un tenant por cliente:

Para los archivos del cliente:
- La segregación de los datos de cada proyecto se garantiza almacenando los archivos del cliente en una carpeta dedicada del almacén de objetos para cada proyecto (o incluso en un almacén de objetos dedicado).
- Si se elige la opción de alojamiento de nube híbrida, los archivos del cliente pueden ser almacenados y controlados por el propio cliente.
Gestión de acceso y autenticación
El método de autenticación predeterminado en la plataforma de Cintoo se basa en usuario y contraseña, con las mejores medidas y prácticas de seguridad recomendadas.
La gestión del acceso de los usuarios está integrada en la plataforma de Cintoo. La realizan los clientes con el rol Account Admins mediante la función Roles y Permisos, que son personalizables para ofrecer el nivel de granularidad adecuado a los administradores que configuran roles y permisos para sus usuarios.
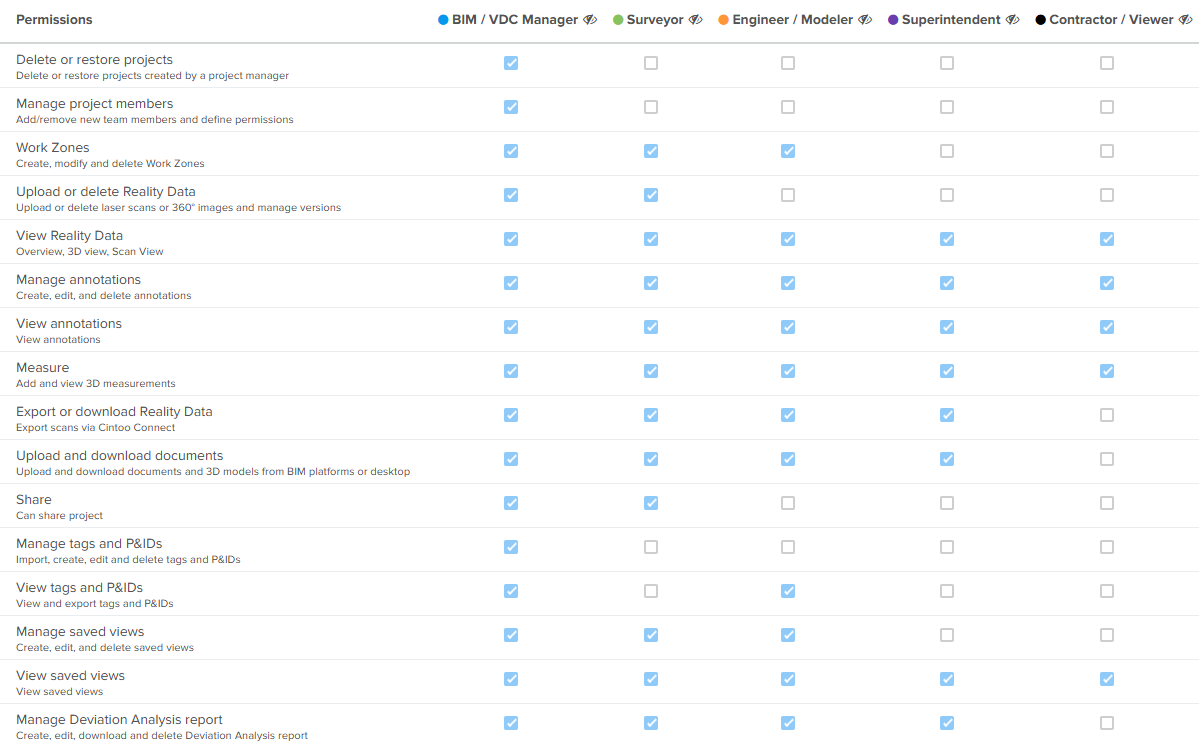
Además de estos 5 roles predefinidos, los Account Admins también pueden definir roles personalizados para una mayor granularidad.
Se mantiene un registro de auditoría de todas las invitaciones de usuarios a un proyecto determinado, visible en la aplicación. Los Account Admins pueden exportar Informes de uso desde la pestaña Administración de Cintoo, que proporcionan información sobre todos los usuarios de todos los proyectos para cada día de la última semana, el último mes o los últimos 3 meses. La información disponible es la siguiente.

Se registran todos los accesos a los datos del cliente y los intentos de inicio de sesión, de modo que las actividades sospechosas puedan rastrearse, investigarse y auditarse. Sin embargo, la responsabilidad de asignar los roles y permisos adecuados a los usuarios correctos corresponde a los administradores y coadministradores.
Todas las aplicaciones propias de Cintoo están protegidas mediante el inicio de sesión único (SSO) de Azure AD, con MFA obligatoria habilitada para todos los usuarios.
Solo los ingenieros de soporte de Cintoo pueden acceder a los datos del cliente, previa aprobación explícita de este, y únicamente cuando sea necesario para investigar incidentes de producción y corregir errores. Dicho acceso se registra y puede auditarse.
Inicio de sesión único (SSO) corporativo
Cintoo puede integrarse con la solución de inicio de sesión único (SSO) corporativa para cumplir los requisitos de seguridad de la empresa y simplificar la gestión de usuarios. Las ventajas del SSO corporativo van más allá de tener que recordar una sola contraseña: se trata de adoptar la política de la empresa en materia de acceso de usuarios, autenticación y control de contraseñas (por ejemplo, cambio de contraseña cada 3 meses, configuraciones de contraseña, imposibilidad de reutilizar contraseñas anteriores, etc.).
Al implementar el SSO corporativo, Cintoo Cloud cumple esta política por naturaleza.
Cintoo admite los protocolos OpenID Connect (OIDC) y SAML, y es compatible con los siguientes proveedores de identidad:
- Azure AD (proveedor preferido)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
Póngase en contacto con su representante de ventas de Cintoo o con sales@cintoo.com para suscribirse a la opción de SSO para su cuenta de Cintoo. Esta implementación requerirá un costo adicional.
Autenticación multifactor (MFA)
En todos los dominios de Cintoo (incluidos eu.cintoo.cloud, us.cintoo.cloud y ca.cintoo.cloud), todos los usuarios que acceden mediante el flujo de inicio de sesión nativo (fuera del flujo de SSO) deben superar una verificación de contraseña de un solo uso (OTP) por correo electrónico.
Cumplimiento de SOC 2
Cintoo ha desarrollado un marco de control interno basado en COSO, COBIT 5 e ISO 27001, que se valida cada año mediante una auditoría SOC 2 Tipo 2. La auditoría más reciente puede ponerse a disposición de los clientes previa firma de un acuerdo de confidencialidad (NDA).
La Política de seguridad del sistema de información de Cintoo (“ISSP”), la Política de TI, el Procedimiento operativo y el Procedimiento de seguridad definen un enfoque a nivel de toda la organización sobre cómo se protegen los sistemas y los datos. Estos incluyen políticas sobre cómo se diseña y desarrolla el servicio, cómo se opera y gestiona el sistema y cómo se contrata y se forma a los empleados. La “ISSP” y sus controles se revisan anualmente para garantizar el máximo nivel de seguridad y cumplimiento.

Certificación ISO 27001
Cintoo mantiene una certificación de cumplimiento de ISO 27001. ISO 27001 es la norma internacional de seguridad de la información que establece las especificaciones de un sistema de gestión de seguridad de la información (SGSI). Cintoo cuenta con la certificación ISO 27001 desde 2024.

Pruebas de penetración
Además de la supervisión diaria, Cintoo contrata a una empresa externa para realizar pruebas de penetración bianuales. Los informes de las pruebas de penetración pueden ponerse a disposición previa firma de un acuerdo de confidencialidad (NDA).
FedRAMP
Actualmente, Cintoo no cuenta con la certificación FedRAMP. Sin embargo, algunas de las opciones de alojamiento tienen componentes de base de datos y servidor web autorizados por FedRAMP, lo que permite a Cintoo heredar los controles.
Ejemplo:
El alojamiento predeterminado de proyectos (CDN) en la región de la UE utiliza AWS Alemania, que no está autorizado por FedRAMP.
Para disponer de una infraestructura autorizada por FedRAMP (base de datos/servidor web), el alojamiento del proyecto debe ser exclusivamente Azure o AWS US.
GDPR
Los servicios y los compromisos de seguridad de Cintoo con los clientes en relación con su plataforma en la nube se documentan y comunican mediante los siguientes documentos, todos ellos accesibles en línea a través de Cintoo.
- Términos de servicio
- Los Términos de servicio regulan el acceso y el uso de Cintoo y de los servicios relacionados por parte de los clientes de Cintoo.
- Todos los usuarios de Cintoo deben aceptar dichos Términos de servicio al crear su cuenta.
- Acuerdo de procesamiento de datos
- El Acuerdo de procesamiento de datos es un anexo de los Términos de servicio entre Cintoo y sus clientes. Este acuerdo documenta y comunica los requisitos relativos al tratamiento y procesamiento de los datos de los clientes, incluidos los requisitos de seguridad de los datos y de gestión de incidentes, así como las responsabilidades del cliente en el marco del Reglamento General de Protección de Datos (GDPR) de la UE.
- El Acuerdo de procesamiento de datos debe ser aceptado por el Account Admin al crear la cuenta de Cintoo.
Retención y eliminación de datos
Para los metadatos del cliente:
- Los metadatos del cliente eliminados que se almacenan en la base de datos SQL se conservan durante 3 meses con fines de auditoría.
- Si el cliente solicita explícitamente la eliminación, estos datos se conservarán en las copias de seguridad de la base de datos únicamente durante 30 días.
Para los archivos del cliente:
- Cuando se elimina un proyecto de Cintoo (ya sea de forma explícita por parte del cliente o tras la cancelación de la suscripción), un proceso automatizado elimina todos los archivos del cliente del almacén de objetos 1 mes después (o antes, si el cliente lo solicita explícitamente) si se utiliza el alojamiento predeterminado en la nube pública.
- Si el cliente elige la opción de nube híbrida, será responsable de gestionar los archivos del cliente, incluida su eliminación.
Copias de seguridad y recuperación de datos
Cintoo mantiene procedimientos formalizados de copia de seguridad y recuperación de datos. Los archivos del cliente se almacenan y replican en tiempo real en varios centros de datos basados en zonas de disponibilidad o regiones. Además, los datos del cliente tienen un período de recuperación de copias de seguridad incrementales de 30 días, lo que significa que cualquier cliente puede recuperar en cualquier momento la integridad de las modificaciones realizadas en los 30 días anteriores.
En la región de Canadá, los archivos del cliente se replican en tiempo real entre zonas de disponibilidad dentro de Canadá, sin replicación fuera de Canadá. El período de recuperación de copias de seguridad incrementales de 30 días se aplica a los proyectos alojados en AWS - Canada (Central) y en Azure - Canada Central.
Recuperación ante desastres y continuidad del negocio
La estrategia global de recuperación ante desastres (DR) y continuidad del negocio (BC) de Cintoo consiste en trasladar a la nube toda nuestra TI interna crítica, de modo que un desastre en nuestra oficina tenga un impacto mínimo o nulo. Todos los empleados pueden operar y supervisar el servicio en cualquier situación. Existe una gestión rigurosa del conocimiento para garantizar la continuidad del negocio. La persona responsable de la estrategia de DR / BC está claramente asignada dentro de la organización.
Nuestro plan de DR para el servicio de Cintoo se basa principalmente en la replicación geográfica de todos nuestros recursos de almacenamiento de Azure y AWS, gracias al uso de zonas de disponibilidad o regiones emparejadas. La base de datos SQL de los metadatos del cliente se replica en tiempo real en otra región de Azure, lo que permite una recuperación rápida en caso de interrupción regional. Todo el despliegue de la infraestructura en la nube está automatizado mediante infraestructura como código, por lo que puede recrearse desde cero en 1 hora. La conmutación por error de una cuenta de almacenamiento de Azure a otra región también tarda aproximadamente 1 hora.
En la región de Canadá, la recuperación de la base de datos SQL en caso de interrupción regional se basa en copias de seguridad con redundancia geográfica almacenadas en la región Canada East.
El plan de DR se prueba anualmente para garantizar que la arquitectura de alta disponibilidad funcione como se espera.
La base de datos SQL se respalda en tiempo real en otra región de la nube, y las copias de seguridad pueden restaurarse a cualquier punto en el tiempo de los últimos 30 días. Las pruebas de restauración se realizan anualmente como parte de las pruebas del plan de DR. En la región de Canadá, las copias de seguridad de la base de datos SQL tienen redundancia geográfica en la región Canada East, con una retención de 35 días.
Los detalles del objetivo de tiempo de recuperación (RTO) y del objetivo de punto de recuperación (RPO) pueden facilitarse previa firma de un acuerdo de confidencialidad (NDA).
Objetivos de nivel de servicio
El servicio de Cintoo se basa en una arquitectura de alta disponibilidad, garantizada por la redundancia en todos los niveles de la infraestructura y el uso de servicios en la nube administrados.
Cintoo prestará los servicios veinticuatro (24) horas al día, 365 días al año, con una disponibilidad del 99.5 % mensual (SLA), excluido el mantenimiento programado. Cintoo proporciona a sus clientes su calendario de mantenimiento y les notificará con antelación cualquier mantenimiento no programado.
Cifrado
Todos los datos almacenados en Azure Storage y AWS se cifran en reposo mediante AES 256. Las claves de cifrado son gestionadas por Azure y AWS y se almacenan por separado de los datos cifrados:
Las pruebas de una gestión adecuada de las claves pueden encontrarse en los informes SOC 2 de Azure y AWS.
Todas las transferencias de red están protegidas con TLS 1.2+. Los datos en las nubes públicas se cifran en tránsito mediante TLS 1.2+.
Desarrollo de software
Cintoo sigue todas las recomendaciones y mejores prácticas de codificación segura de OWASP.
Estas mejores prácticas se garantizan mediante revisiones de código sistemáticas, obligatorias antes de promover código nuevo al entorno de desarrollo.
Las vulnerabilidades técnicas se evalúan periódicamente mediante revisiones de código, pruebas de control de calidad automatizadas y pruebas de penetración manuales. Cualquier vulnerabilidad se registra y se aborda con la máxima prioridad.
Todas las estaciones de trabajo de los empleados están equipadas con software antivirus y se mantienen actualizadas con los últimos parches de seguridad del sistema operativo. Este procedimiento está implantado para garantizar el análisis de registros o la detección de eventos inusuales y contribuir a garantizar la protección frente a atacantes externos.
El único acceso a la red interna de Cintoo desde el exterior se realiza a través de una VPN y un sistema de seguridad (firewall) configurado con una política de denegación por defecto.
¿Le fue útil este artículo?
¡Qué bueno!
Gracias por sus comentarios
¡Sentimos mucho no haber sido de ayuda!
Gracias por sus comentarios
Comentarios enviados
Agradecemos su iniciativa, e intentaremos corregir el artículo