Cet article décrit en détail la manière dont les données des clients sont stockées dans Cintoo, les principales options d'hébergement, la façon dont Cintoo gère les différents aspects de la sécurité, les certifications, etc.
Introduction
La solution de gestion de Reality Data et de collaboration de Cintoo est fournie via le cloud.
Le cloud offre la flexibilité, l'évolutivité et la fiabilité nécessaires pour ajouter simplement de la puissance de calcul, du stockage ou de nouveaux services selon vos besoins, afin que Cintoo puisse évoluer avec vous.
La sécurité dans le cloud est également reconnue comme supérieure à celle des infrastructures sur site, grâce à de nombreuses certifications et accréditations de sécurité, au chiffrement des données et à une sécurité physique renforcée des centres de données, autant d'éléments qui offrent un moyen plus sûr de gérer l'infrastructure informatique de votre entreprise.
Chaque organisation a des exigences différentes en matière de cloud, souvent déterminées par la stratégie informatique, l'infrastructure existante et les politiques de sécurité. Cintoo offre de la flexibilité dans le choix des options cloud, en s'appuyant sur Microsoft Azure et Amazon Web Services (AWS), les deux plus grands fournisseurs de services cloud au monde.
Ce document décrit les différentes options ainsi que les mesures globales de cybersécurité mises en place par Cintoo afin de garantir à nos clients le service cloud le plus sûr possible. Des informations complémentaires peuvent être communiquées après signature d'un accord de confidentialité (NDA).
TABLE DES MATIÈRES
- Métadonnées client et fichiers client
- Options d'hébergement dans le cloud pour les données client
- Option Cloud hybride
- Ségrégation des données
- Gestion des accès et authentification
- Authentification unique (SSO) d'entreprise
- Authentification multifacteur (MFA)
- Conformité SOC 2
- Certification ISO 27001
- Tests d'intrusion
- FedRAMP
- RGPD
- Conservation et suppression des données
- Sauvegarde et restauration des données
- Reprise après sinistre et continuité d'activité
- Objectifs de niveau de service
- Chiffrement
Métadonnées client et fichiers client
Cintoo répartit les données des clients en deux types distincts :
- Les métadonnées client regroupent toutes les données concernant les utilisateurs, les membres ou les lecteurs.
- Les fichiers client sont les données importées par le client et les données générées par le client lors de l'utilisation des outils Cintoo.
Options d'hébergement dans le cloud pour les données client
Préambule :
- Toutes les données client sont stockées dans différentes régions de centres de données de Microsoft Azure, d'Amazon Web Services (AWS) ou de centres de données Google.
- Les fichiers client sont stockés dans des stockages d'objets (Microsoft Azure Blob, AWS S3 ou tout stockage compatible).
- Les métadonnées client sont stockées dans une base de données SQL actuellement hébergée dans Microsoft Azure.
- Il n'existe aucune métadonnée client ni aucun fichier client sur des serveurs ou des dépôts locaux dans les bureaux de Cintoo.
Définitions :
Une région de centre de données est un ensemble d'un ou plusieurs centres de données interconnectés par un réseau à faible latence et à large bande passante. Elle se situe généralement au sein d'un marché ou d'une zone géographique distincte et contient habituellement deux régions ou plus, ce qui préserve la résidence des données et les limites de conformité. Cela permet aux organisations soumises à des exigences spécifiques de résidence des données et de conformité de garder leurs données et leurs applications à proximité.
Le réseau de diffusion de contenu (CDN) peut être activé ou non lors du choix de l'option d'hébergement d'un projet donné. Un CDN est un réseau géographiquement distribué de serveurs proxy et de leurs centres de données. Le CDN offre une haute disponibilité et de hautes performances aux utilisateurs finaux.
- Lorsque le CDN est utilisé, les données sont temporairement mises en cache dans le CDN afin d'améliorer les performances de streaming pour les utilisateurs finaux, qui peuvent se trouver n'importe où dans le monde. Les données sont supprimées du CDN 30 jours après le dernier accès.
- Lorsque le CDN n'est pas utilisé, les données restent toujours dans la région de centre de données sélectionnée, sans distribution dans des serveurs proxy.
Architecture d'hébergement de Cintoo

Options d'hébergement
Les métadonnées client sont actuellement stockées dans une base de données SQL gérée, hébergée :
- Soit dans la région Central US (Iowa), avec une sauvegarde dans East US (Virginie).
- Soit dans la région West Europe (Pays-Bas - Amsterdam), avec une sauvegarde dans Azure North Europe (Irlande - Dublin).
- Soit dans la région Canada Central (Toronto), avec une sauvegarde dans Canada East (Québec), pour les comptes hébergés sur ca.cintoo.cloud.
- Le client peut demander à Cintoo de sélectionner l'une de ces 3 options (États-Unis / UE / Canada) avant la création du premier projet.
Région canadienne
Les comptes hébergés sur ca.cintoo.cloud conservent leurs données au Canada : les métadonnées client, les fichiers client, le traitement des données (y compris le traitement des vidéos 360°) et les notifications par e-mail restent au Canada, à l'exception des cas suivants :
- Les vidéos 360° capturées avec une caméra Ricoh sont d'abord importées vers Ricoh360 Cloud - US (AWS) ou EU, selon le tenant choisi pour l'abonnement - puis synchronisées vers le Canada. Les vidéos originales restent stockées dans Ricoh360 Cloud.
- Les journaux de distribution des e-mails, y compris les adresses e-mail des destinataires, sont envoyés à la plateforme de supervision de Cintoo dans l'UE.
Pour les fichiers client, le chef de projet peut sélectionner l'une des 2 options d'hébergement lors de la création d'un projet : AWS - Canada (Central) ou Azure - Canada Central (Toronto). Le CDN n'est pas disponible pour la région canadienne.
Les fichiers client sont stockés dans l'une des « régions » cloud suivantes, selon l'option d'hébergement choisie par le chef de projet du client lors de la création d'un projet.
- Si le CDN est utilisé, l'hébergement se fait soit en Europe (AWS Frankfurt), soit aux États-Unis (AWS Ohio), selon l'emplacement du client, avec une mise en cache possible dans n'importe quel point de présence du CDN.
- Si le CDN n'est pas utilisé, les options cloud suivantes peuvent être sélectionnées par le chef de projet pour chaque projet individuellement :
- AWS - Asia Pacific (Sydney)
- AWS - Asia Pacific (Jakarta)
- AWS - Canada (Central)
- AWS - Europe (Frankfurt)
- AWS - Europe (London)
- AWS - US East (N. Virginia)
- AWS - US West (Oregon)
- Azure - Australia East (Sydney)
- Azure - Brazil South (Sao Paulo State)
- Azure - Canada Central (Toronto)
- Azure - France Central (Paris)
- Azure - Norway (Oslo / Stavanger)
- Azure - Southeast Asia (Singapore)
- Azure - Switzerland North (Zurich)
- Azure - UK South (London)
- Azure - West Europe (Netherlands)
- Azure - West US (Washington)
- Google - Europe North (Finland)
- Si la région dont vous avez réellement besoin pour votre projet ne figure pas dans cette liste, veuillez contacter l'équipe Cintoo à l'adresse support@cintoo.com afin de vérifier la disponibilité d'autres régions proposées par Azure et AWS (des frais supplémentaires peuvent s'appliquer) :
- Certaines régions américaines d'Azure et d'AWS bénéficient de la certification FedRAMP (Federal Risk and Authorization Management Program), qui peut être exigée pour les projets impliquant des agences fédérales et gouvernementales américaines. Options FedRAMP dans Cintoo.
L'évolutivité du service est garantie par l'utilisation de ressources cloud élastiques, étroitement supervisées en temps réel. Les performances de l'application sont surveillées et améliorées en continu afin que la plateforme reste évolutive en termes d'utilisateurs, de projets, de scans, etc.
Option Cloud hybride
L'option Cloud hybride est disponible pour les organisations qui doivent s'assurer que les fichiers client sont stockés au sein de leur propre réseau.
- Tous les fichiers client restent stockés dans les instances privées Azure ou AWS de l'organisation, Cintoo diffusant ces données directement depuis ce stockage privé vers le navigateur de l'utilisateur.
- Cintoo fournit ensuite l'accès à l'application Cintoo Connect au sein de l'environnement cloud propre du client, ce qui permet aux utilisateurs d'accéder aux fichiers client et de collaborer dessus directement dans le cloud du client.
Les métadonnées client restent hébergées dans la région Central US (Iowa), West Europe ou Canada Central, selon le choix effectué par l'administrateur de compte lors de la création du compte Cintoo. Les sauvegardes sont stockées dans un autre emplacement.
Des frais supplémentaires s'appliquent pour la mise en œuvre de l'option Cloud hybride.
Ségrégation des données
Pour les métadonnées client :
- Cintoo étant une plateforme communautaire, elle gère les données de plusieurs clients, qui peuvent donner accès à des utilisateurs disposant déjà d'un compte Cintoo issu d'autres clients ou de missions précédentes.
- Pour les utilisateurs qui accèdent à Cintoo via l'URL générique (aec.cintoo.com), il existe un tenant par défaut qui permet de partager des utilisateurs entre différents comptes ou clients.

- Pour les utilisateurs qui accèdent à Cintoo depuis une URL personnalisée (company.cintoo.cloud), il existe un tenant par client :

Pour les fichiers client :
- La ségrégation des données de chaque projet est assurée en stockant les fichiers client dans un dossier dédié du stockage d'objets pour chaque projet (voire dans un stockage d'objets dédié).
- Si l'option d'hébergement Cloud hybride est choisie, les fichiers client peuvent être stockés et contrôlés par le client lui-même.
Gestion des accès et authentification
La méthode d'authentification par défaut sur la plateforme Cintoo repose sur un identifiant et un mot de passe, avec les meilleures mesures et pratiques de sécurité recommandées.
La gestion des accès des utilisateurs est intégrée à la plateforme Cintoo. Elle est assurée par les clients disposant du rôle Administrateur de compte et de la fonctionnalité Rôles et autorisations. Ces éléments sont personnalisables afin d'offrir le bon niveau de granularité aux administrateurs qui définissent les rôles et les autorisations de leurs utilisateurs.
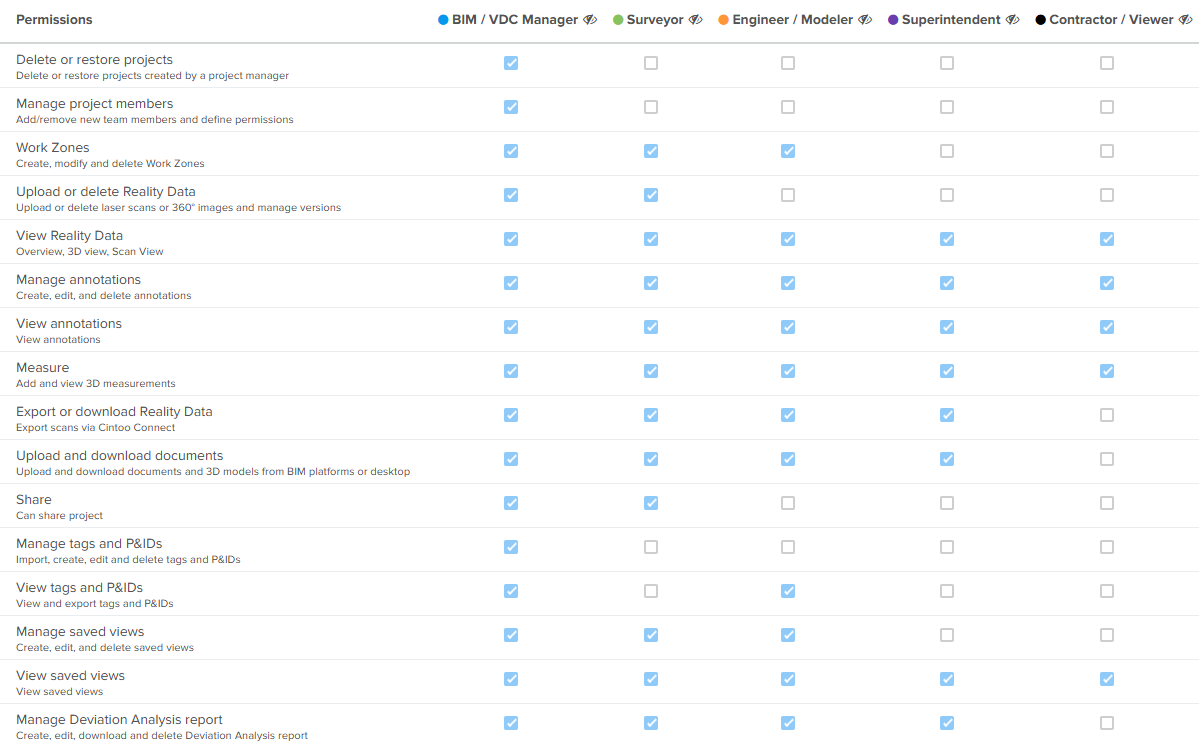
En plus de ces 5 rôles prédéfinis, les administrateurs de compte peuvent également définir des rôles personnalisés pour une granularité accrue.
Une piste d'audit de toutes les invitations d'utilisateurs à un projet donné est conservée et visible dans l'application. Les administrateurs de compte peuvent exporter des rapports d'utilisation depuis l'onglet Administration de Cintoo, qui fournissent des informations sur tous les utilisateurs de tous les projets pour chaque jour de la dernière semaine, du dernier mois ou des 3 derniers mois. Les informations disponibles sont les suivantes.

Chaque accès aux données des clients et chaque tentative de connexion sont consignés, de sorte que les activités suspectes puissent être suivies, examinées et auditées. Toutefois, la responsabilité d'attribuer les bons rôles et les bonnes autorisations aux bons utilisateurs incombe aux administrateurs et aux co-administrateurs.
Toutes les applications propres à Cintoo sont sécurisées par l'authentification unique (SSO) Azure AD, avec une MFA obligatoire activée pour tous les utilisateurs.
Seuls les ingénieurs support de Cintoo peuvent accéder aux données du client, après approbation explicite de celui-ci, et uniquement lorsque cela est nécessaire pour enquêter sur des incidents de production et corriger des bogues. Cet accès est consigné et peut être audité.
Authentification unique (SSO) d'entreprise
Cintoo peut être intégré à la solution d'authentification unique (SSO) de l'entreprise, afin de répondre aux exigences de sécurité de celle-ci et de simplifier la gestion des utilisateurs. Les avantages du SSO d'entreprise vont au-delà de n'avoir qu'un seul mot de passe à retenir : il s'agit d'adopter la politique de l'entreprise en matière d'accès des utilisateurs, d'authentification et de contrôle des mots de passe (par exemple, changement de mot de passe tous les 3 mois, configuration des mots de passe, interdiction de réutiliser d'anciens mots de passe, etc.).
En mettant en œuvre le SSO d'entreprise, Cintoo Cloud devient conforme à cette politique par essence.
Cintoo prend en charge les protocoles OpenID Connect (OIDC) et SAML, et est compatible avec les fournisseurs d'identité suivants :
- Azure AD (fournisseur recommandé)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
Contactez votre représentant commercial Cintoo ou sales@cintoo.com pour souscrire à l'option SSO pour votre compte Cintoo. Des frais supplémentaires seront requis pour cette mise en œuvre.
Authentification multifacteur (MFA)
Pour tous les domaines Cintoo (y compris eu.cintoo.cloud, us.cintoo.cloud et ca.cintoo.cloud), tous les utilisateurs passant par le flux de connexion natif (en dehors du flux SSO) sont tenus de passer une vérification par mot de passe à usage unique (OTP) envoyé par e-mail.
Conformité SOC 2
Cintoo a développé un cadre de contrôle interne fondé sur COSO, COBIT 5 et ISO 27001, validé chaque année par un audit SOC 2 Type 2. Le dernier audit peut être mis à la disposition des clients après signature d'un accord de confidentialité (NDA).
La politique de sécurité du système d'information (« ISSP »), la politique informatique, la procédure d'exploitation et la procédure de sécurité de Cintoo définissent une approche à l'échelle de l'organisation pour la protection des systèmes et des données. Elles comprennent des politiques relatives à la conception et au développement du service, à l'exploitation et à la gestion du système, ainsi qu'au recrutement et à la formation des employés. L'« ISSP » et ses contrôles sont examinés chaque année afin de garantir le plus haut niveau de sécurité et de conformité.

Certification ISO 27001
Cintoo maintient une certification de conformité ISO 27001. ISO 27001 est la norme internationale de sécurité de l'information qui définit les exigences applicables à un système de management de la sécurité de l'information (SMSI). Cintoo est certifié ISO 27001 depuis 2024.

Tests d'intrusion
En plus d'une supervision quotidienne, Cintoo fait appel à une société tierce pour réaliser des tests d'intrusion semestriels. Les rapports de tests d'intrusion peuvent être mis à disposition après signature d'un accord de confidentialité (NDA).
FedRAMP
Cintoo ne dispose pas actuellement de la certification FedRAMP. Cependant, certaines options d'hébergement comportent des composants base de données/serveur web autorisés FedRAMP, ce qui permet à Cintoo d'hériter des contrôles.
Exemple :
L'hébergement de projet par défaut (CDN) sur la région UE utilise AWS Allemagne, qui n'est pas autorisé FedRAMP.
Pour disposer d'une infrastructure autorisée FedRAMP (base de données/serveur web), l'hébergement du projet doit être exclusivement Azure ou AWS US.
RGPD
Les services et les engagements de sécurité de Cintoo envers ses clients concernant sa plateforme cloud sont documentés et communiqués dans les documents suivants, tous accessibles en ligne via Cintoo.
- Conditions d'utilisation
- Les Conditions d'utilisation régissent l'accès à Cintoo et aux services associés, ainsi que leur utilisation par les clients de Cintoo.
- Tous les utilisateurs de Cintoo doivent accepter ces Conditions d'utilisation lors de la création de leur compte.
- Accord de traitement des données
- L'Accord de traitement des données est un addendum aux Conditions d'utilisation entre Cintoo et ses clients. Cet accord documente et communique les exigences relatives à la gestion et au traitement des données des clients, y compris les exigences en matière de sécurité des données et de gestion des incidents, ainsi que les responsabilités du client, dans le cadre du Règlement général sur la protection des données (RGPD) de l'UE.
- L'Accord de traitement des données doit être accepté par l'administrateur de compte lors de la création du compte Cintoo.
Conservation et suppression des données
Pour les métadonnées client :
- Les métadonnées client supprimées stockées dans la base de données SQL sont conservées pendant 3 mois à des fins d'audit.
- Si le client demande explicitement leur suppression, ces données ne sont conservées dans les sauvegardes de la base de données que pendant 30 jours.
Pour les fichiers client :
- Lorsqu'un projet est supprimé de Cintoo (soit explicitement par le client, soit à la suite de la résiliation de l'abonnement), un processus automatisé supprime tous les fichiers client du stockage d'objets 1 mois plus tard (ou plus tôt si le client le demande explicitement) si l'hébergement par défaut dans le cloud public est utilisé.
- Si l'option Cloud hybride est choisie par le client, celui-ci est alors responsable de la gestion des fichiers client, y compris de leur suppression.
Sauvegarde et restauration des données
Cintoo maintient des procédures formalisées de sauvegarde et de restauration des données. Les fichiers client sont stockés et répliqués en temps réel dans plusieurs centres de données répartis en zones de disponibilité ou en régions. De plus, les données des clients bénéficient d'une période de restauration par sauvegarde incrémentielle de 30 jours, ce qui signifie que tout client peut à tout moment restaurer l'intégralité des modifications effectuées au cours des 30 derniers jours.
Pour la région canadienne, les fichiers client sont répliqués en temps réel entre des zones de disponibilité situées au Canada, sans réplication en dehors du Canada. La période de restauration par sauvegarde incrémentielle de 30 jours s'applique aux projets hébergés sur AWS - Canada (Central) et sur Azure - Canada Central.
Reprise après sinistre et continuité d'activité
La stratégie globale de reprise après sinistre (DR) et de continuité d'activité (BC) de Cintoo consiste à externaliser dans le cloud tout notre système informatique interne critique, de sorte qu'un sinistre dans nos bureaux ait un impact minimal, voire nul. Tous les employés peuvent exploiter et superviser le service en toutes circonstances. Une gestion rigoureuse des connaissances est en place pour garantir la continuité d'activité. La personne responsable de la stratégie DR / BC est clairement désignée au sein de l'organisation.
Notre plan de DR pour le service Cintoo repose principalement sur la réplication géographique de toutes nos ressources de stockage Azure et AWS, grâce à l'utilisation de zones de disponibilité ou de régions appariées. La base de données SQL des métadonnées client est répliquée en temps réel dans une autre région Azure, ce qui permet une reprise rapide en cas de panne régionale. L'ensemble du déploiement de l'infrastructure cloud est automatisé grâce à l'infrastructure en tant que code, et peut donc être recréé de zéro en 1 heure. Le basculement d'un compte de stockage Azure vers une autre région prend lui aussi environ 1 heure.
Pour la région canadienne, la restauration de la base de données SQL en cas de panne régionale repose sur des sauvegardes géo-redondantes stockées dans la région Canada East.
Le plan de DR est testé chaque année afin de s'assurer que l'architecture de haute disponibilité fonctionne comme prévu.
La base de données SQL est sauvegardée en temps réel dans une autre région cloud, et les sauvegardes peuvent être restaurées à n'importe quel instant des 30 derniers jours. Des tests de restauration sont réalisés chaque année dans le cadre des tests du plan de DR. Pour la région canadienne, les sauvegardes de la base de données SQL sont géo-redondantes dans la région Canada East, avec une rétention de 35 jours.
Les détails concernant l'objectif de temps de reprise (RTO) et l'objectif de point de reprise (RPO) peuvent être communiqués après signature d'un accord de confidentialité (NDA).
Objectifs de niveau de service
Le service Cintoo repose sur une architecture haute disponibilité, assurée par la redondance à tous les niveaux de l'infrastructure et par l'utilisation de services cloud managés.
Cintoo fournira les services vingt-quatre (24) heures sur vingt-quatre, 365 jours par an, avec une disponibilité de 99,5 % par mois (SLA), hors maintenance planifiée. Cintoo communique à ses clients son calendrier de maintenance et les informera à l'avance en cas de maintenance non planifiée.
Chiffrement
Toutes les données stockées dans le stockage Azure et dans AWS sont chiffrées au repos avec AES 256. Les clés de chiffrement sont gérées par Azure et AWS et stockées séparément des données chiffrées :
Les preuves d'une gestion appropriée des clés figurent dans les rapports SOC 2 d'Azure et d'AWS.
Tous les transferts réseau sont sécurisés avec TLS 1.2+. Les données dans les clouds publics sont chiffrées en transit avec TLS 1.2+.
Développement logiciel
Cintoo suit toutes les recommandations et bonnes pratiques de codage sécurisé de l'OWASP.
Ces bonnes pratiques sont garanties par des revues de code systématiques, obligatoires avant toute promotion de nouveau code vers l'environnement de développement.
Les vulnérabilités techniques sont régulièrement évaluées par des revues de code, des tests QA automatisés et des tests d'intrusion manuels. Toute vulnérabilité est suivie et traitée en priorité absolue.
Tous les postes de travail des employés sont équipés d'un logiciel antivirus et maintenus à jour avec les derniers correctifs de sécurité du système d'exploitation. Cette procédure vise à permettre l'analyse des journaux ou la détection d'événements inhabituels, et contribue à assurer la protection contre les attaquants externes.
Le seul accès au réseau interne de Cintoo depuis l'extérieur se fait par un VPN et un système de sécurité (pare-feu) configuré avec une politique de refus par défaut.
Cet article a-t-il été utile ?
C'est super !
Merci pour votre commentaire
Désolé ! Nous n'avons pas pu vous être utile
Merci pour votre commentaire
Commentaires envoyés
Nous apprécions vos efforts et nous allons corriger l'article