Cet article décrit les avantages et les options à choisir pour une authentification unique (SSO), ainsi que les informations à fournir à Cintoo pour configurer correctement le SSO.
TABLE DES MATIÈRES
- Présentation
- Flux d'authentification
- Provisionnement des utilisateurs
- Utilisateurs externes
- Processus de mise en œuvre du SSO
Présentation
Cintoo peut être intégré à votre solution d'authentification unique (SSO) d'entreprise, afin de répondre aux exigences de sécurité de l'entreprise et de simplifier la gestion des utilisateurs.
Cintoo prend en charge les protocoles OpenID Connect (OIDC) et SAML, et est compatible avec les fournisseurs d'identité suivants :
- Azure AD (fournisseur privilégié)
- Microsoft ADFS
- Okta / Okta MyID
- Ping Federate
Contactez votre représentant commercial Cintoo ou sales@cintoo.com pour souscrire l'option SSO pour votre compte Cintoo.
Flux d'authentification
L'authentification dans Cintoo se déroule en deux étapes :
- Saisie de l'identifiant (adresse e-mail)
- En fonction du nom de domaine (la seconde partie de l'adresse e-mail après le caractère @), redirection soit vers l'écran d'authentification natif de Cintoo (c'est-à-dire avec un identifiant et un mot de passe Cintoo), soit vers l'écran de connexion SSO de l'entreprise.
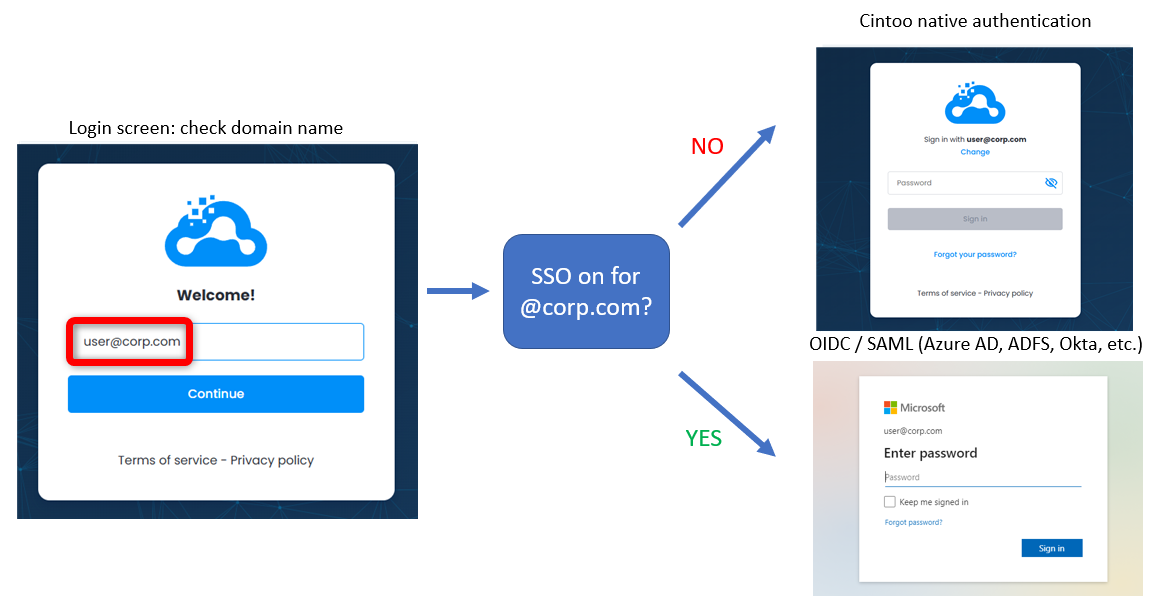
Cela signifie qu'une fois le SSO activé pour le domaine @corp.com, tout utilisateur dont l'identifiant est de la forme user@corp.com est redirigé vers l'écran de connexion du fournisseur d'identité correspondant, et qu'il n'existe aucun moyen de revenir à l'authentification native de Cintoo.
Provisionnement des utilisateurs
Le SSO est utilisé uniquement pour l'authentification et n'a aucun impact sur la manière dont les utilisateurs sont créés dans un compte Cintoo. Les utilisateurs doivent toujours être invités par un administrateur du compte, ou par un chef de projet / BIM manager.
Tout utilisateur qui tente de s'authentifier avec le SSO sans avoir d'abord été invité dans le compte ne pourra pas se connecter.
Utilisateurs externes
Si des utilisateurs externes (c'est-à-dire avec une adresse e-mail dans un domaine que vous ne contrôlez pas) sont invités à vos projets, ces utilisateurs ne s'authentifieront pas par défaut avec votre SSO, car le SSO est configuré par nom de domaine.
Exemple :
- Le nom de domaine de votre entreprise est corp.com
- Vous invitez user@guest.com à l'un de vos projets
- Si guest.com est également client de Cintoo et a souscrit l'option SSO, alors user@guest.com s'authentifiera via le SSO de guest.com (et non celui de corp.com). Sinon, cet utilisateur se connectera via l'authentification native de Cintoo.
Pour renforcer le contrôle de vos utilisateurs externes, vous pouvez :
- Ajouter tous les utilisateurs externes comme invités dans votre propre annuaire d'utilisateurs (par exemple, user-guest@corp.com)
- Souscrire un domaine Cintoo personnalisé, c'est-à-dire https://corp.cintoo.cloud (contactez les ventes de Cintoo pour plus d'informations). Vous obtiendrez ainsi votre propre tenant Cintoo, et tous vos projets ne seront accessibles que via https://corp.cintoo.cloud.
- Demander à l'équipe IT de Cintoo de lier votre domaine personnalisé à votre fournisseur SSO. Cela signifie que tout utilisateur qui tente d'ouvrir un projet dans https://corp.cintoo.cloud sera redirigé vers votre propre SSO, même s'il n'a pas d'adresse e-mail en @corp.com.
Processus de mise en œuvre du SSO
La mise en œuvre du SSO suit toujours les étapes suivantes :
- Contactez les ventes de Cintoo pour souscrire l'option
- Configurez votre fournisseur d'identité avec OIDC ou SAML, et communiquez les informations requises à l'équipe IT de Cintoo via support@cintoo.com (voir les détails ci-dessous)
- Validez la configuration du SSO avec quelques utilisateurs, à l'aide d'une URL de connexion temporaire
- Convenez avec l'équipe IT de Cintoo d'une date de bascule, après laquelle tous les utilisateurs de votre domaine seront redirigés vers votre écran de connexion SSO
Configuration du fournisseur d'identité
Option 1 : OpenID Connect
Azure AD avec une application personnalisée
Vous devez créer votre propre application dans Azure AD.
Dans Azure AD, sélectionnez App registrations, puis New registration
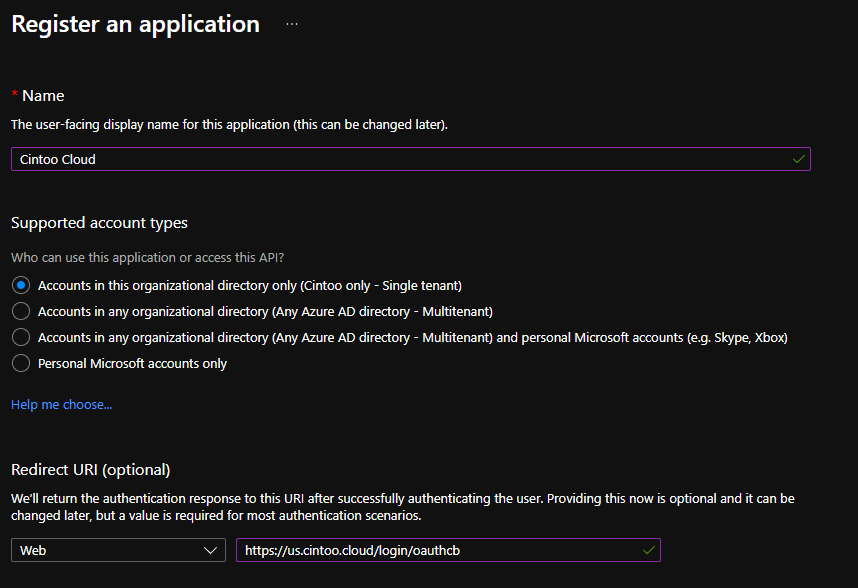
Une fois l'application créée, modifiez les paramètres Authentication et activez l'option ID tokens.

Notez l'Application (client) ID et le Directory (tenant) ID de l'application et communiquez ces valeurs à l'équipe du support Cintoo.

Voici comment ajouter cette revendication facultative.

Il est obligatoire d'ajouter une autorisation d'API pour Microsoft Graph afin de lire l'adresse e-mail.

Okta
Dans Administration d'Okta, créez une nouvelle application.
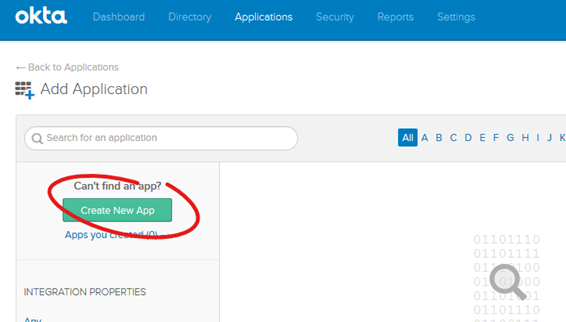
Sélectionnez Web / OpenID Connect.

Ajoutez l'URL de redirection nécessaire.

Dans l'écran suivant, General Settings, cliquez sur Edit et ajoutez l'autorisation ID Token with implicit grant.

Une fois cela fait, accédez à l'onglet Sign On et notez les champs Issuer et Audience dans la section OpenID Connect ID Token.

Ces valeurs devront être communiquées à l'équipe du support Cintoo.
Autres fournisseurs
Voici la configuration générique pour tout autre fournisseur d'identité utilisant OpenID Connect :
- Créez une application Cintoo
- Configurez l'URI de redirection : https:///login/oauthcb, où domain dépend de votre instance Cintoo (par exemple, us.cintoo.cloud, eu.cintoo.cloud ou ca.cintoo.cloud)
- Autorisez l'ID token avec implicit grant
- Autorisez les scopes suivants : openID email profile
- Communiquez les informations suivantes à l'équipe du support Cintoo :
- Client ID
- URL de découverte OpenID Connect (par exemple, https:///.well-known/openid-configuration )
Option 2 : SAML
Voici les métadonnées du fournisseur de services (Service Provider Metadata) que vous devrez configurer dans votre fournisseur d'identité SAML.
<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" entityID="https://<domain>/saml">
    <md:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="false" protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">
        <md:NameIDFormat>urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress</md:NameIDFormat>
        <md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://<domain>/saml" index="1"/>
    </md:SPSSODescriptor>
</md:EntityDescriptor>
Vous devrez communiquer l'URL ou le fichier des métadonnées de votre IdP à l'équipe du support Cintoo, ou au minimum les informations suivantes :
- ID d'entité de l'IdP (IDP entity ID)
- URL de connexion (Login URL)
- Certificat(s) de signature
Cet article a-t-il été utile ?
C'est super !
Merci pour votre commentaire
Désolé ! Nous n'avons pas pu vous être utile
Merci pour votre commentaire
Commentaires envoyés
Nous apprécions vos efforts et nous allons corriger l'article