この記事では、Cintooアカウントでのグループ作成のワークフローについて説明します。
目次
グループの作成
ユーザーと権限では、ユーザーの特定のグループを作成できます。グループへのユーザーの追加や削除はいつでも行え、そのユーザーが招待されているプロジェクトへのアクセスに直接反映されます。
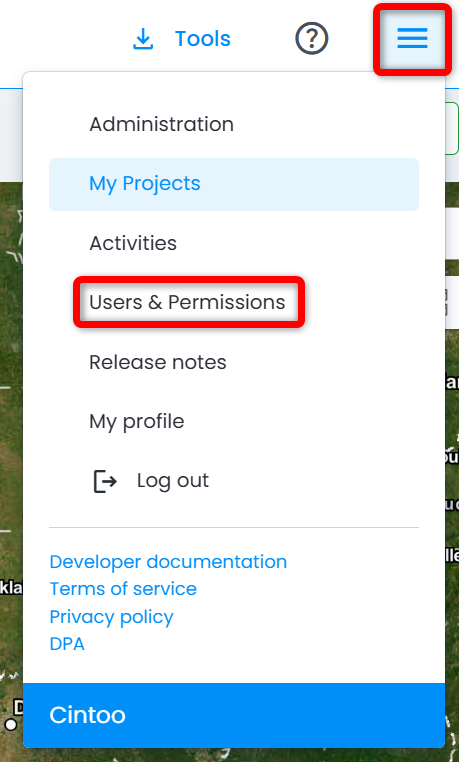
- 右上のバーガーメニューからユーザーと権限を選択します。
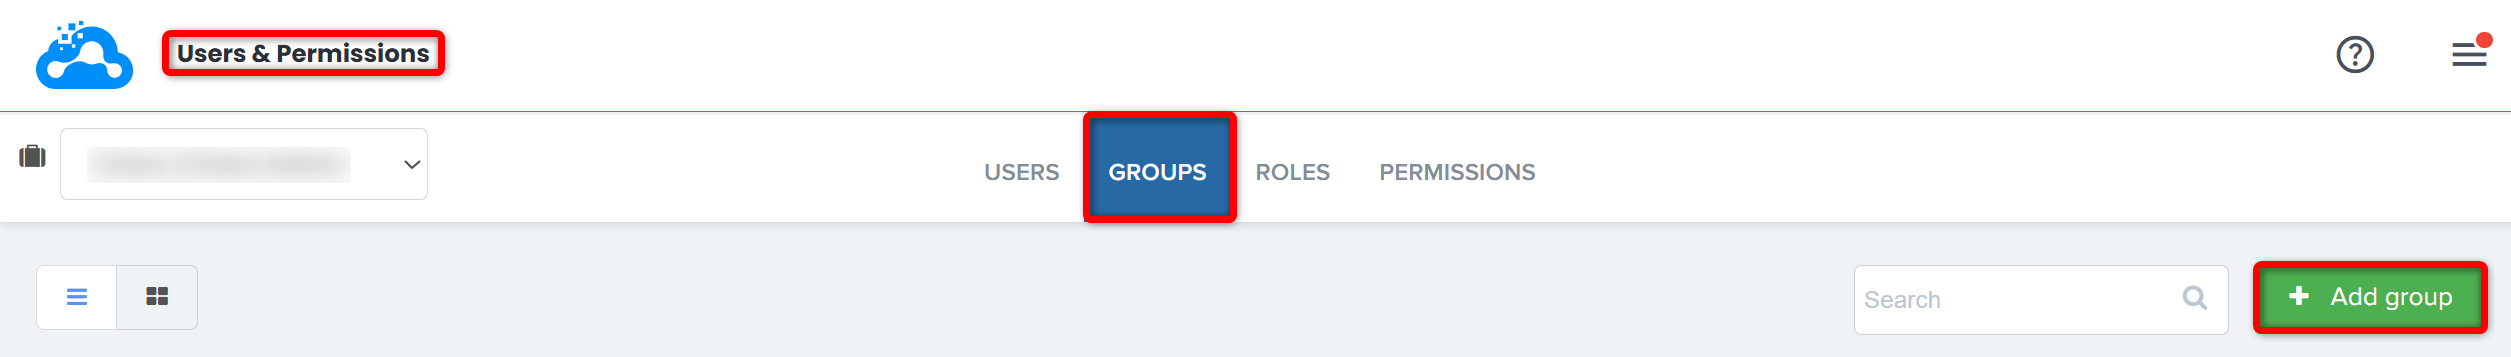
- グループタブを選択し、グループを追加をクリックします。
- グループを追加ポップアップウィンドウで、名前を入力し、色と説明を設定します。

- 作成をクリックし、ユーザーディレクトリから選択するか、カンマで区切ったメールアドレスのリストを入力して、グループにメンバーを追加します。

ユーザーを追加すると、そのグループのディレクトリにユーザーが表示されます。

この段階でも、ユーザーの追加や削除、グループの複製、グループの削除を行えます。各ユーザーは、リストの右側にあるごみ箱ボタンをクリックして個別に削除できます。
グループメンバーの管理
アクションのリストから、メンバーのリストを含むグループの詳細の表示、プロジェクトへのアクセスレベルを調整するための個人の検索、およびアカウントからのグループの削除を行えます。
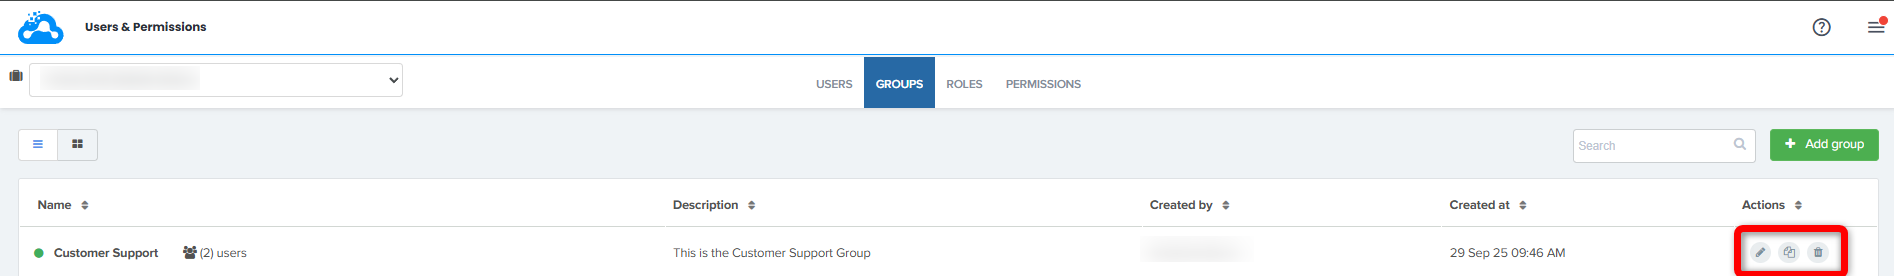
グループの構成自体は、ユーザーと権限のグループタブで管理されます。そこでは、グループが属するすべてのプロジェクトについて、メンバーをいつでも追加または削除できます。
プロジェクトへのグループの追加
ここで作成したグループは、メンバーを追加ウィンドウの既存のグループタブからプロジェクトに追加します。選択した役割、ワークゾーン、および任意の有効期限は、グループのすべてのメンバーに一括で適用されます。
グループはメンバータブに1つのエンティティとして表示されます。リストをグループに切り替えると確認できます。
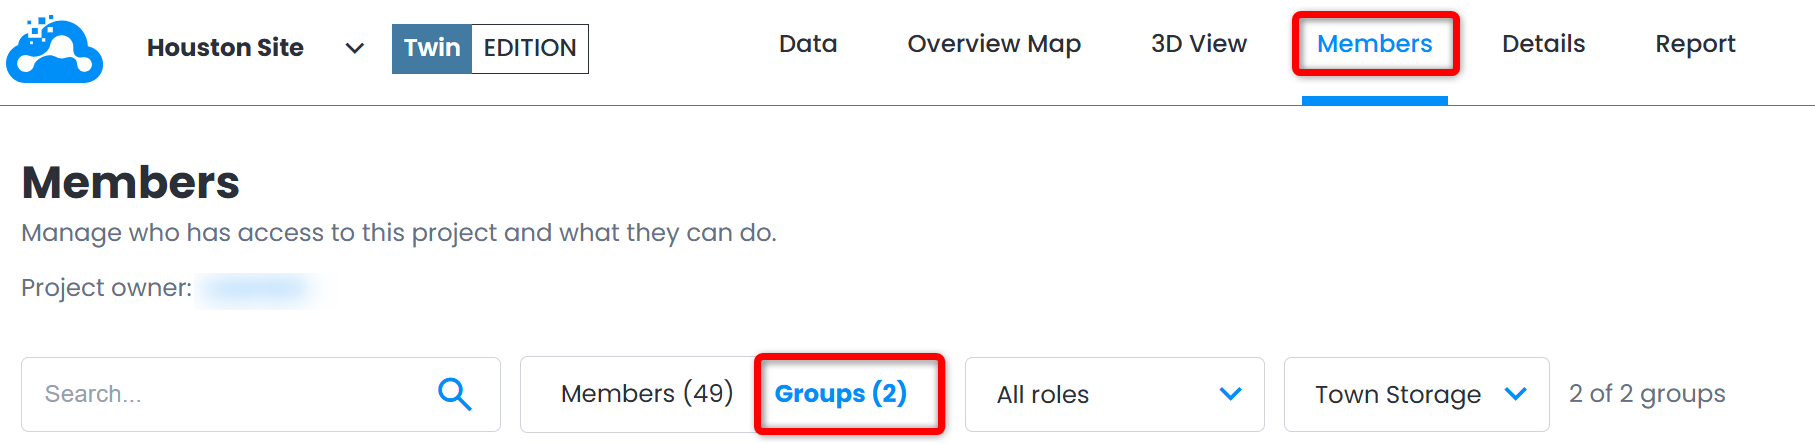
グループ名をクリックしてグループ詳細パネルを開きます。ここでは、グループの役割、ワークゾーンへのアクセス、有効期限の変更、メンバーの確認、プロジェクトからのグループの削除を行えます。
グループと個別の招待の組み合わせ
- ユーザーがグループに追加または削除されると、このプロジェクトへのアクセスもそれに応じて自動的に更新されます。
- あるグループのユーザーが、同じプロジェクトに個別に、または別のグループの一員として招待されている場合、このプロジェクトでのそのユーザーの権限は、これらの招待によって付与された権限を合算したものになります。優先される役割はありません。ユーザーは、少なくとも1つの役割に含まれるすべての権限を取得し、権限の少ない役割によって制限されることはありません。例:
- グループの一員として招待されたユーザーには、単純な閲覧者の役割を割り当てることができます。
- 個別に、または別のグループの一員として招待されたユーザーには、エンジニアの役割を割り当てることができます。
- このプロジェクトでのユーザーの役割は、閲覧者とエンジニアの権限を合算したものになり、どちらの役割の権限も失われません。
- ユーザー個人の役割を変更しても、グループ経由で付与された役割は変わりません。権限を減らすには、グループの役割を変更するか、ユーザーをグループから削除してください。
- グループは、そのすべてのメンバーに1つの役割を付与します。ユーザーごとに異なる役割を付与するには、別々のグループを作成し、それぞれを独自の役割でプロジェクトに追加します。
メンバーがグループ経由で取得した役割は、メンバーリストの役割の横に「+N」と表示されます。
この記事は役に立ちましたか?
それは素晴らしい!
フィードバックありがとうございます
お役に立てず申し訳ございません!
フィードバックありがとうございます
フィードバックを送信しました
記事の改善におけるご協力ありがとうございます。